

陳厚銘/台灣大學國際企業學系名譽教授
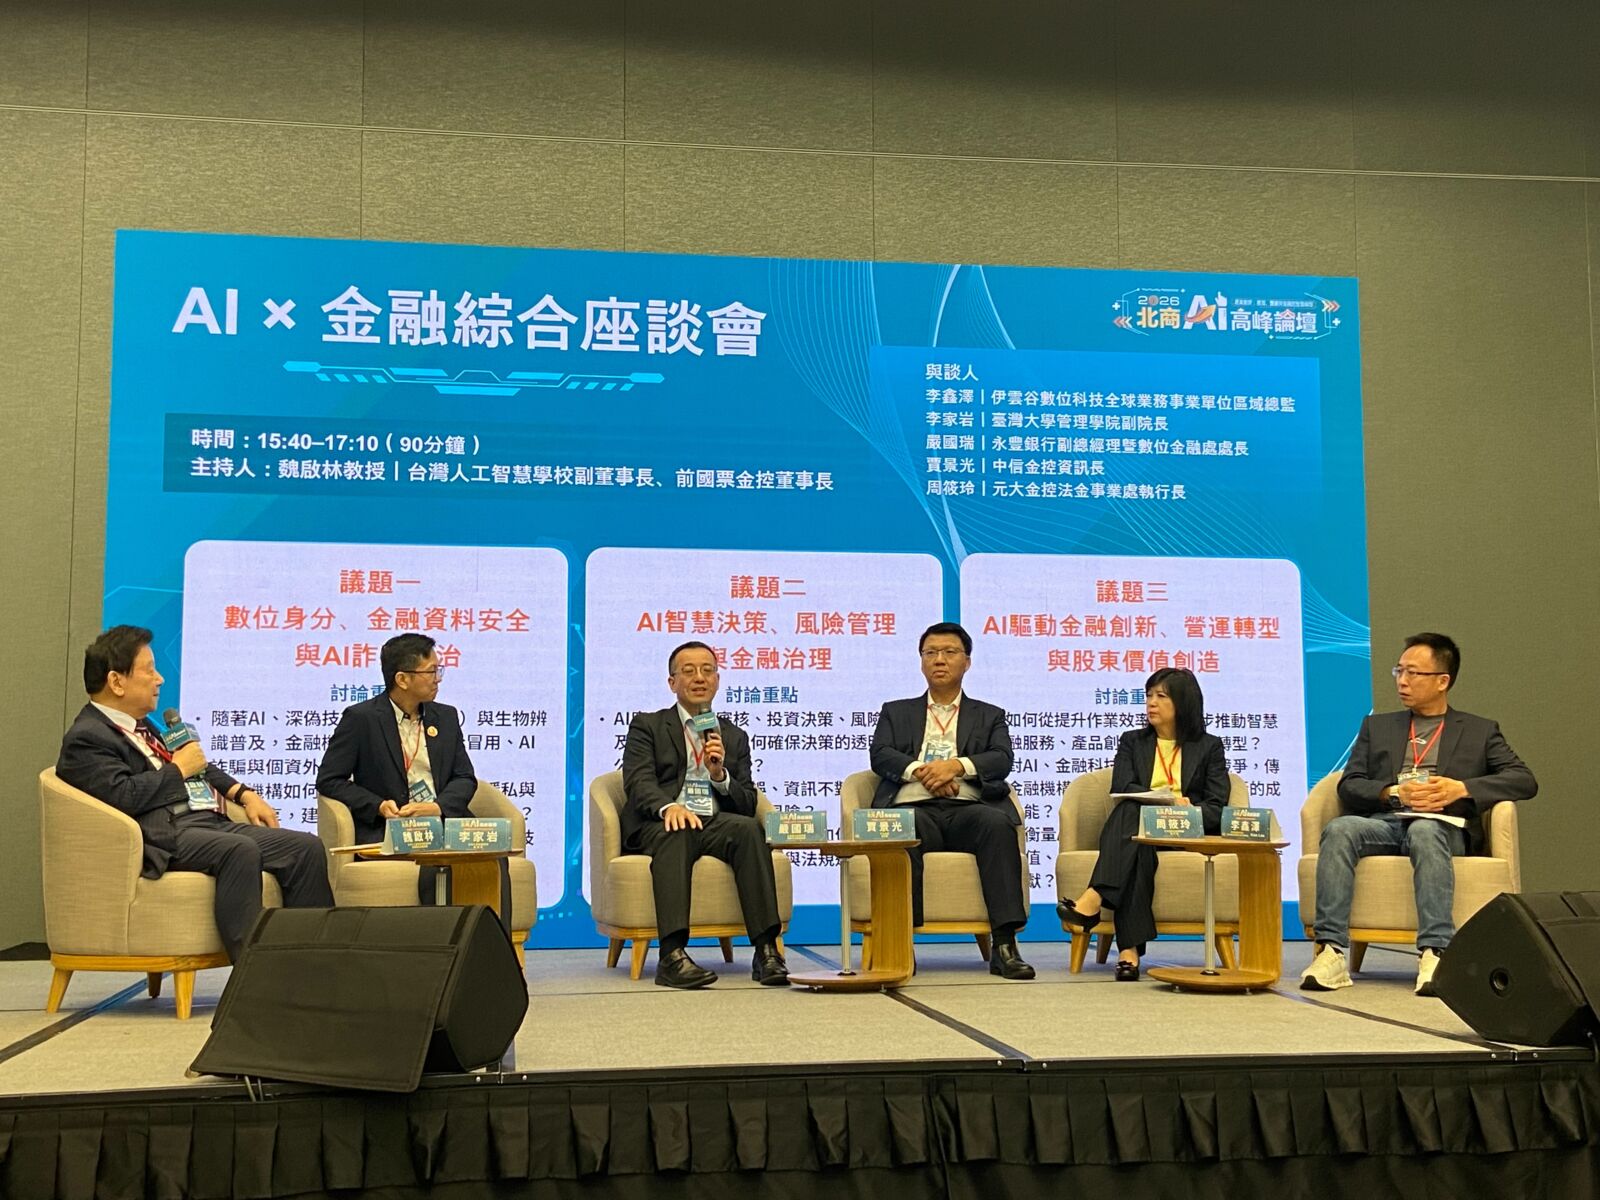
就在國立台北商業大學11月3日舉辦「2026北商AI高峰論壇」,邀集產官學界專家探討AI金融創新、智慧決策與金融治理之際,永豐銀行同日發生帳戶異常轉帳事件,凸顯數位金融發展所面臨的資安挑戰。值得肯定的是,永豐銀行迅速啟動危機應變機制,通報主管機關、阻斷異常交易、返還客戶款項,並追查事件原因,針對新網銀交易系統供應商的安全設定問題尋求法律追償,有效控制事件影響。然而,這起事件不應僅被視為個別銀行的偶發事故,更值得整體金融體系重新思考數位資安與供應鏈治理的因應之道。
台北商業大學在規劃「AI × 金融綜合座談會」時,即以「數位身分與金融資料安全」、「AI智慧決策與金融治理」,以及「AI驅動金融創新與股東價值創造」為三大核心議題。此次事件更凸顯論壇議題的前瞻性與迫切性,也提醒金融業在積極運用AI推動創新與轉型之際,必須同步建立更完善的風險防範與治理機制。尤其值得關注的是,AI不僅提升金融服務效率,也正在改變資安攻防的技術條件與競爭態勢。
首先,AI正加速改變金融資安攻防的遊戲規則。 隨著生成式AI與自動化技術快速發展,駭客得以運用AI輔助漏洞搜尋、身分偽冒、社交工程及自動化攻擊,降低攻擊門檻並擴大攻擊規模。未來金融資安威脅恐更加頻繁、複雜且難以預測,傳統仰賴防火牆、固定規則及事後漏洞修補的防禦模式,已難以獨力應付。雖然目前沒有證據顯示此次事件直接涉及AI攻擊,但其所暴露的系統安全弱點,正提醒金融業必須以更前瞻的思維重新檢視資安防線。
其次,金融資安風險已從個別銀行延伸至整個數位供應鏈。 現代金融服務高度依賴核心帳務系統、行動銀行、雲端平台、API及第三方技術供應商,形成環環相扣的數位生態系。任何環節出現安全漏洞,都可能成為駭客入侵的突破口。因此,金融治理除了傳統的KYC(Know Your Customer),更應進一步強化Know Your Supply Chain(認識你的供應鏈),全面掌握關鍵系統、技術供應商及軟體元件的風險,並將第三方與次級供應商納入穿透式管理。畢竟,技術可以外包,但風險管理與治理責任不能外包。
第三,金融資安必須從傳統邊界防禦轉向零信任架構。 過去的資安模式往往假設內部網路與經過認證的供應商相對可信,但在高度互聯的數位環境下,任何帳號、設備、系統及API都可能成為攻擊入口。零信任的核心精神是「永不預設信任,持續驗證」,透過最小權限、動態身分驗證、系統分段隔離及持續監控,即使局部系統遭到入侵,也能限制攻擊者橫向移動,防止風險蔓延。尤其對供應商遠端維護、系統更新及特權存取,更應建立嚴格的授權與驗證機制,將信任建立在持續查核,而非一次性的認證之上。
第四,善用AI強化主動防禦,並將資安管理提升至金融韌性治理。 面對日益自動化與智慧化的攻擊,金融機構應運用AI強化異常交易偵測、威脅情資分析與即時預警,從被動修補轉向主動辨識與攔阻。同時,透過紅藍隊演練、資安壓力測試及跨機構情境模擬,驗證重大系統遭受攻擊時的隔離、備援與復原能力。金融資安的目標不應只是避免入侵,更在於即使遭受攻擊,仍能維持關鍵金融服務,控制損害並迅速恢復營運,建立兼具防禦能力與應變能力的金融韌性。
最後,金融資安治理必須從個別機構走向跨產業協同合作。 金融主管機關應深化供應鏈風險管理、跨銀行資安情資共享與聯合應變機制;金融機構則應將資安韌性納入董事會風險治理及經營決策;科技供應商亦須強化安全設計、漏洞修補與持續性驗證。透過政府、金融機構與科技產業的共同參與,才能將分散的資安防護能力整合為相互支援的金融安全網絡。
從此次事件及北商AI高峰論壇的討論可以看出,AI時代金融業的競爭,已不只是科技創新與營運效率的較量,更是安全、韌性與信任的考驗。金融資安的真正挑戰,不在於保證系統永遠不被攻破,而在於能否做到「事前預警、事中阻斷、事後迅速復原」。 唯有以零信任重塑防禦架構,以AI提升主動應變能力,並以供應鏈協同治理強化整體韌性,才能在快速變動的數位環境中,建立安全、穩定且值得信賴的金融生態系。
【以上言論為第三人投書,不代表本刊立場,讀者請本於客觀事證自行評價】
照片來源:CNEWS匯流新聞網資料照片
《更多CNEWS匯流新聞網報導》
【文章轉載請註明出處】
