
奧丁丁新聞 OwlNews|多元觀點。獨創你的輪廓
熱門新聞
健康醫療網
躁鬱症患者輕生方式有「年齡差異」!研究追蹤20年揭關鍵發現
【健康醫療網/記者陳靖安報導】躁鬱症是一種以躁期與鬱期交替發作為主要表現之慢性精神疾病,患者不僅承受疾病本身帶來的功能損害,其平均餘命亦較一般族群明顯縮短,自殺更是躁鬱症患者重要死因之一。過去國內外研究雖已證實躁鬱症患者自殺風險偏高,但針對其自殺方式是否隨年齡而有所不同,相關證據
13 分鐘前
13 分鐘前
商傳媒
美國參議員要求白宮公開AI模型評估細節 擔憂技術失控風險
圖/示意圖商傳媒|何映辰/台北報導美國民主黨參議員伊麗莎白·沃倫(Elizabeth Warren)和理查德·布盧門撒爾(Richard Blumenthal)於週一致函美國財政部長史考特·貝森特(Scott Bessent),要求白宮提供一份「基準測試程序和測試標準」的完整說明,這項評估是用於審查前沿人工智慧(AI)模型的。此舉旨在回應白宮六月發布的一項行政命令,該命令為特定AI模型建立了一項自願性的發布前審查程序。
兩位參議員在信中對行政部門評估先進AI模型的流程表達強烈不滿,批評其「延遲、秘密且自願」。他們強調,隨著「失控的人工智慧代理」日益對公共安全、金融系統安全以及國家安全構成風險,白宮應公開其對這些技術的測試與監控方法。這裡的「美國參議員」是指美國國會的立法者,負責立法和監督政府運作,而「白宮AI模型評估的流程」則是美國行政部門為確保人工智慧技術安全與負責任發展,對先進AI模型進行的效能、風險和安全等方面的檢查。根據專業法律與監管分析媒體《law360》報導,這封信函反映出國會對快速發展的AI技術所帶來的潛在危險及其監管方式的持續關注。
16 分鐘前
16 分鐘前
短新聞
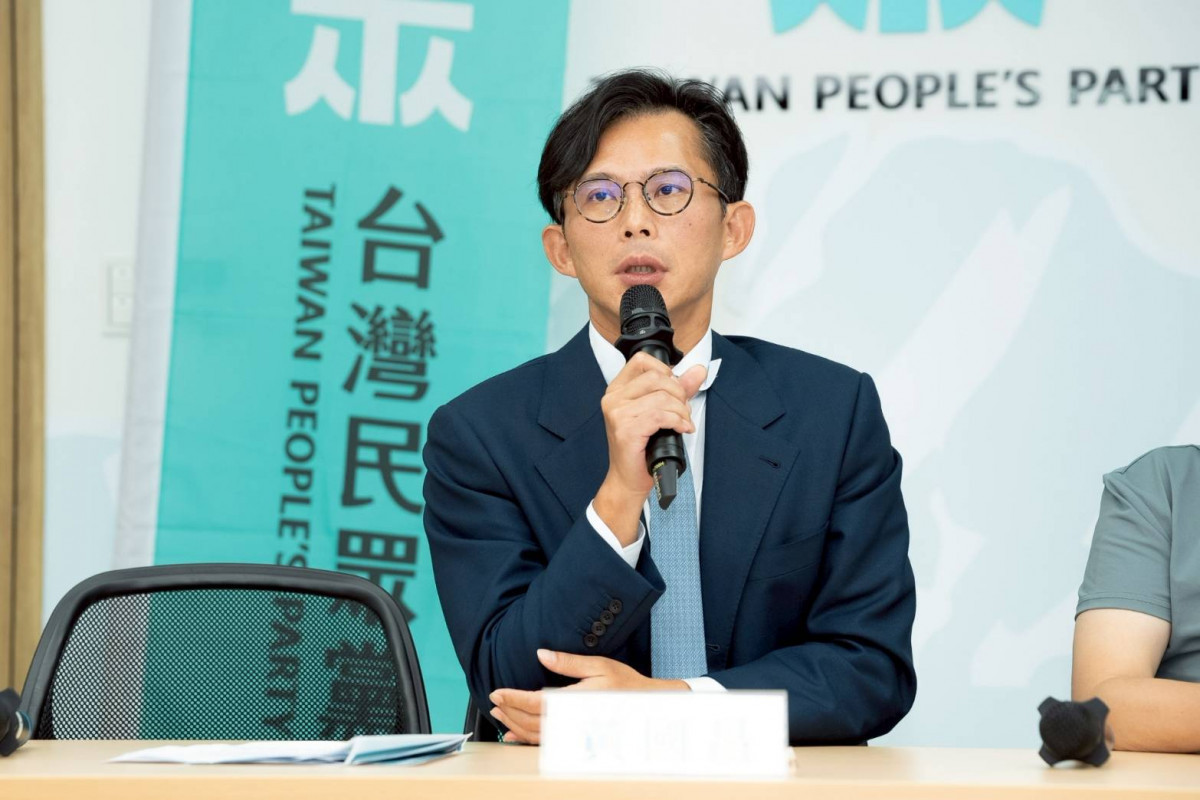
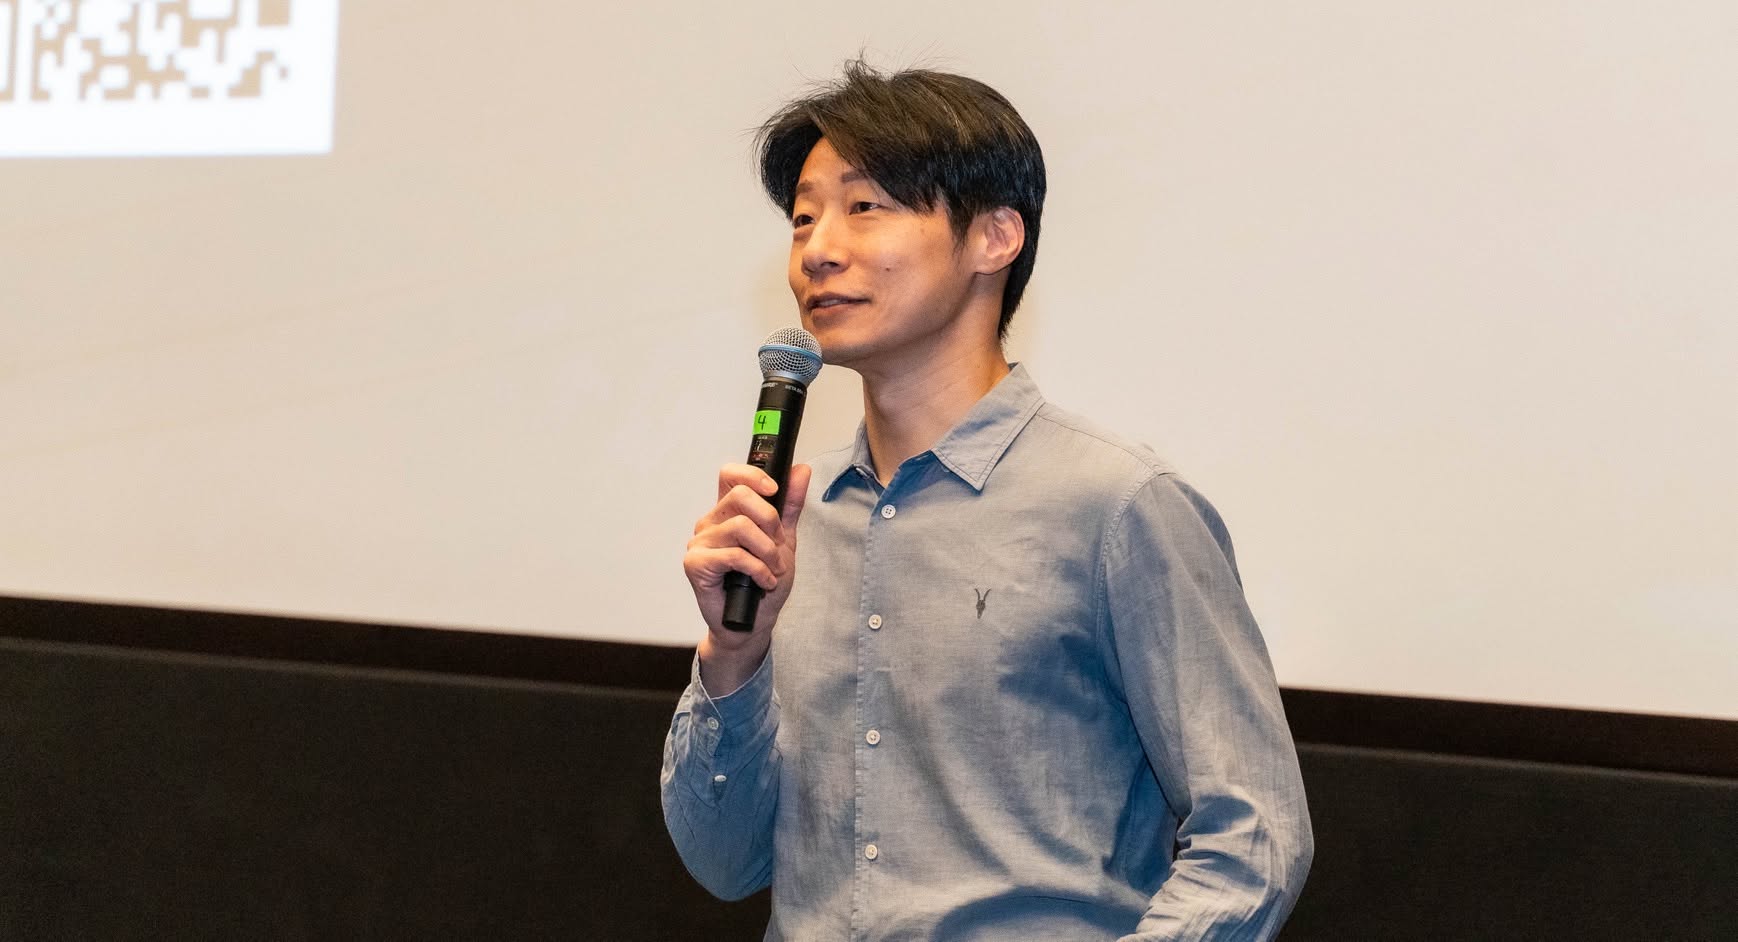
2分鐘說台灣史!林昶佐向國際展現民主韌性
2分鐘講述台灣史,林昶佐向國際展現民主韌性,捍衛台灣主權。
17 分鐘前
17 分鐘前
商傳媒
Shein第二季獲利驟降67% 歐洲銷量疲軟 成本攀升與歐盟新規雙壓
圖/示意圖商傳媒|葉安庭/綜合外電報導快時尚電商Shein近日公布上市後首份財報,第二季(截至6月30日)淨利潤較去年同期暴跌67%,歐洲市場銷售額顯著下滑近14%,總營收成長僅0.9%。公司面臨地緣政治導致的成本飆升,以及歐盟新規帶來的雙重營運壓力。
根據《Ksl.com》報導,Shein第二季調整後淨利潤為2.28億美元,較去年同期下滑67%。淨利率也從一年前的6.2%萎縮至2.1%。儘管整體銷售額達到110.8億美元,僅微幅成長0.9%,主要成長動能來自拉丁美洲市場,抵銷了其在美國和歐洲兩大主要市場的衰退。
歐洲市場方面,Shein的銷售額在第二季減少13.9%,至37.7億美元,約佔其總營收三分之一。銷售下滑歸因於產品價格上漲,以及因應歐盟新規而減少線上廣告支出。歐盟已於7月1日起,對從非歐盟國家進口的低價電商包裹徵收每項貨品3歐元的費用,若單筆訂單購買五種不同商品,最高可達15歐元。此外,《Ksl.com》指出,歐盟計畫於11月1日再加收額外2歐元的處理費。Shein曾表示,這些費用帶來的衝擊可能超越美國去年取消低價商品「最低免稅額」(de minimis)的影響,當時也迫使Shein在美國調漲價格。
成本上升也嚴重壓縮Shein的獲利空間。中東地區的衝突導致石油價格與貨運成本上揚,Shein的履約成本(fulfillment expenses)在第二季大增18.1%,而這還未完全計入歐盟新規的影響。
面對這些挑戰,Shein執行長許仰天(Sky Xu)表示,公司將轉向販售更高價位的服飾,並透過收購等方式擴展旗下品牌組合,以提升獲利能力。為強化在歐洲的營運,Shein也正投資興建波蘭的倉儲空間,去年已在弗羅次瓦夫設立物流中心。
另一方面,整個歐洲電商市場在2025年已達到9110億歐元的線上消費規模,並預期今年仍將有5%的名目成長。然而,歐盟貿易協會Ecommerce Europe和EuroCommerce呼籲政策制定者,應減少單一市場內的行政負擔和貿易壁壘,並針對歐洲境內外業者更一致地執行法規,以創造公平的競爭環境。《WWD》報導,歐盟執委會(European Commission)今年7月已根據《數位服務法案》(Digital Services Act),對全球速賣通(AliExpress)開罰5.5億歐元,X(原名Twitter)也曾在2025年12月因違反該法案被罰1.2億歐元。
19 分鐘前
19 分鐘前
商傳媒
本地AI運行潛藏資安危機 專家籲防範網路暴露與惡意程式
圖/本報資料庫商傳媒|責任編輯/綜合外電報導隨著越來越多使用者選擇在個人硬體上運行人工智慧(AI)模型,以取得更好的控制權與隱私保護,例如使用 Jan、Ollama 或 LM Studio 等平台,資安專家提醒,此舉也意味著使用者必須自行承擔防護責任,不再享有 OpenAI 或 Anthropic 等大型供應商提供的安全基礎設施。《Lifehacker》指出,這些本地運行方式雖能避免個人資料外洩,但也潛藏網路暴露與惡意程式碼攻擊等資安風險。
資安公司 SentinelOne 和 Censys 在今年一月發現,有高達 17 萬 5 千個公開暴露的 Ollama 主機,可能遭攻擊者利用執行程式碼並竊取使用者憑證。Ollama 或 LM Studio 等推理引擎(inference engine,一種執行 AI 模型的核心軟體)預設通常綁定在本地主機(localhost,指「這台電腦本身」),避免網路存取。然而,有設定指南可能建議將模型設定在 0.0.0.0 位址運行,讓其他設備如手機、筆記型電腦存取。此設定會使模型暴露於所有連接到區域網路的設備,增加資料被竊或硬體遭竄改的風險,尤其是在使用公共 Wi-Fi 時。
今年五月,資安公司 Cyera 揭露 Ollama 存在名為「Bleeding Llama」的嚴重漏洞,CVSS 評級高達 9.3。此漏洞允許透過未經身份驗證的 API 呼叫竊取資料和憑證,約 30 萬個公開暴露的 Ollama 伺服器受影響,直到 0.17.1 版本才修補。專家建議,如需遠端存取本地 AI 模型,應使用虛擬私人網路(VPN)或 Cloudflare ZTNA(零信任網路存取)建立加密通道。
防範惡意模型與代理攻擊
除了網路暴露,惡意 AI 模型檔案與供應鏈攻擊也是一大隱憂。早期的深度學習框架,如 PyTorch,常以 pickle 檔案(.bin、.pt、.pkl)格式分發模型,這些檔案可能被植入惡意程式碼。2025 年,ReversingLabs 就在 Hugging Face 上發現帶有遠端存取功能的惡意模型。為避免風險,建議下載 .safetensor 或 .gguf 等專為安全性設計的檔案格式,這兩種格式以數值方式儲存模型資料,避免執行程式碼。此外,應從 Google、Mistral、Meta 或深度求索(Qwen)等主要開發商的官方帳號下載模型,並注意驗證徽章。
駭客也常利用假網站或惡意應用程式,偽裝成 ChatGPT 等熱門生成式人工智慧(GenAI)工具來散佈惡意軟體。Python 套件庫 PyPI 也曾發現惡意套件,如 TrendAI 揭露的 LiteLLM 事件和 Positive Security 發現冒充 Deepseek 的套件。使用者應透過官方網站、可信供應商的 GitHub 儲存庫,以及官方文件提及的 Python 套件來驗證 AI 工具來源。
AI 代理在執行程式碼或任務時,可能自行安裝必要的套件。研究顯示,21.7% 的開源大型語言模型和 5.2% 的前沿 AI 模型會「幻覺」出不存在的套件名稱。攻擊者利用這種行為進行「slopsquatting」(偷樑換柱攻擊),註冊與幻覺名稱相似的惡意套件,誘騙 AI 代理安裝。為此,建議限制 AI 代理的安裝權限,手動批准每個套件或建立允許清單(allowlist),並檢查模型日誌中的安裝指令。
保護本地儲存資料
即使 AI 模型在本地運行,其聊天紀錄、憑證、秘密資訊和 API Token 等敏感資料通常以純文字形式儲存在設備上。一旦設備遺失或遭竊,這些資料便可能完全暴露。為保護本地 AI 資料,專家強調,使用者應利用 FileVault、BitKocker 或 LUKS 等硬碟加密工具,加密整個硬碟,防止未經授權的存取。
22 分鐘前
22 分鐘前
- 短新聞打臉北京一中原則 林昶佐呼籲拋棄舊思維捍衛台灣民主主權,駐芬代表林昶佐國際發聲。22 分鐘前
 22 分鐘前
- 商傳媒AI Agent 安全新標準 跨產業聯盟力推企業通用模型圖/本報資料庫商傳媒|林昭衡/綜合外電報導為應對人工智慧(AI)技術快速發展帶來的資安挑戰,由雲端、資安、資料及應用程式等領域的十二家廠商組成的 Blueprint Alliance 產業聯盟,於週一宣布正式成立。根據《THE Journal》報導,該聯盟旨在為企業環境中的 AI agent 建立一個共同的安全模型,確保這些人工智慧系統在企業應用中的安全與可靠性。 「AI agent」指的是能自主執行任務,並根據環境變化調整行為的人工智慧系統。隨著 AI agent 在企業運作中扮演越來越重要的角色,如何確保其安全運行,成為產業一大關鍵課題。Blueprint Alliance 聯盟將擴展美國身份驗證 SaaS 公司 Okta 早期提出的框架,目標是發展出一套開放且多廠商通用的參考架構。 這套安全模型的具體標準,將涵蓋 AI agent 的身分驗證、存取管理、行為監控,以及事件應變等核心面向。該架構主要圍繞四大問題:AI agent 部署於何處?它們被賦予哪些權限?它們正在執行哪些操作?以及當發生異常時應如何應變處理。實務上,聯盟將處理 AI agent 的發現與註冊、透過範圍權限限制其存取、於運行時監控其行為,並制定事件應變策略。 Blueprint Alliance 的參考架構同時也涵蓋與開發相關的系統,例如 AI agent 框架、程式碼儲存庫、持續整合與部署(CI/CD)環境、程式碼輔助工具、工具註冊、模型上下文協議(Model Context Protocol)伺服器,以及指令列工具等。該聯盟的關鍵目標是測試如何在不同廠商的產品之間,實現安全資訊和控制措施的互通性。這表示企業堆疊中的一部分,能夠偵測到潛在的風險狀況,並將其通報給另一個控制點,以便採取相應行動。 聯盟計畫建構並測試參考整合方案,並將其研究成果公佈。一份白皮書建議,組織可從統一記錄(unified logging)、遙測(telemetry)和 AI agent 發現等基礎能力開始著手。該初始架構也借鑒了現有的標準與協議,包括 Model Context Protocol、Open Cybersecurity Schema Framework、Shared Signals Framework 和 Continuous Access Evaluation Profile。23 分鐘前
 23 分鐘前
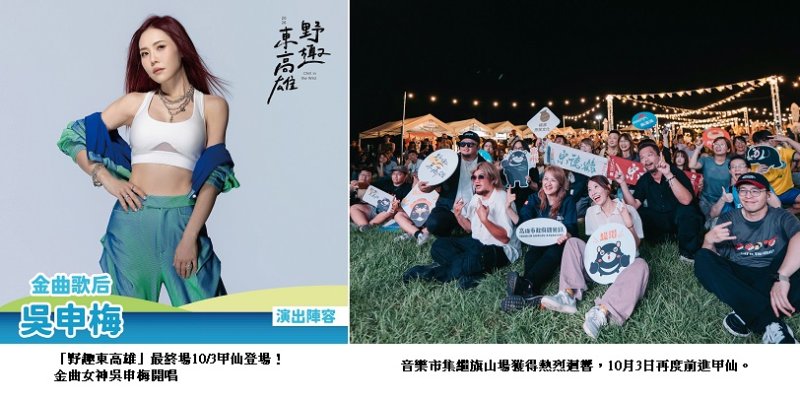
- 波新聞「野趣東高雄」最終場10/3甲仙登場!金曲女神吳申梅開唱 35家風土市集Chill翻山城波新聞─李至文/高雄秋遊東高雄,甲仙壓軸登場!高雄市政府觀光局主辦「2026野趣東高雄-甲仙音樂市集」,將於10月3日(六)上午10時至下午5時在甲仙大橋旁熱鬧登場,也為今年系列活動畫下句點。活動集結金曲台語女歌手吳申梅、梁舒涵、尿布樂團等人氣卡司接力演出,並匯聚逾35家來自東高雄九區的特色美食、風土特產與人氣餐車,現場還有自然葉拓彩袋DIY、市集券限時增值20%、滿額抽獎及住宿回饋等多重好康,邀請民眾走進山城,在音樂、風土美食與自然景致中,享受秋日最Chill的慢旅時光。觀光局長高閔琳表示,「野趣東高雄」是觀光局持續推動東高雄永續旅遊的重要品牌,今年透過音樂市集及深度小旅行,串聯旗山、美濃、六龜、茂林、甲仙、杉林、桃源、那瑪夏及內門等東高雄九區,帶領旅客深入探索自然生態、族群文化與地方產業。此次最終場選在甲仙舉辦,除延續旗山場次之山城音樂市集活動熱度,也將進一步串聯甲仙在地店家、小農及周邊六龜、杉林等區域特色,透過活動聚集人潮,讓旅遊腳步深入地方、消費留在地方,持續累積東高雄整體觀光效益。甲仙擁有豐富的自然與人文特色,早期是通往南橫公路的重要門戶,也是原住民族大武壠族重要聚落之一。莫拉克風災後,這群來自小林部落的大武壠族人分別於甲仙五里埔、杉林日光小林等地重建家園,持續傳承祭儀、工藝與歌舞文化,展現深厚的土地連結與生命韌性。來到甲仙,除了品嚐香醇綿密的檳榔心芋、鮮脆甘美的麻竹筍,深入了解大武壠族的歷史文化,更可漫遊彩繪貓巷、和安社區,感受山城生活與族群文化交織的獨特魅力,適逢秋高氣爽,正是走訪東高雄的好時節。觀光局說明,這次音樂演出卡司堅強,開場由曾獲「斜坡上的樂團大賽」冠軍的排灣族「貳行程樂團」登台,以充滿能量的原民搖滾揭開序幕;接續由六龜原民青年組成的公益樂團「尿布樂團」,以質樸歌聲傳遞土地溫度;歌手梁舒涵也將攜手台瑞混血新生代余侑倫(Dylan)帶來活力合唱;壓軸則由曾奪得《超級紅人榜》冠軍、入圍金曲獎最佳台語女歌手的吳申梅登台演唱,陪伴民眾在山城景致中享受音樂。「野趣東高雄」風土市集則集結東高雄九區逾35家特色品牌,從農產加工、傳統工藝到特色甜點與人氣餐車,一站匯集山野好滋味。其中包括六龜「寶來酵果家」果乾酵素、「梅菓園」Q梅、內門「陳芳食品」養生白地瓜、桃源「斜坡上的不平凡」手作愛玉、杉林「右堆杉林道之驛」農產加工品、旗山「椰季」一口肉圓、茂林「森mom手作」創意甜點、「姥姥傳統工藝坊」天地掃,以及人氣餐車「鳳荔窯烤」芋泥優格吐司等,讓民眾一次品味東高雄各區風土特色。活動現場也規劃3梯次「自然葉拓彩袋」DIY體驗,於11時、14時及15時,由在地職人帶領民眾運用植物落葉脈絡創作專屬帆布袋,感受山林素材的創意魅力。另推出「500元現金換600元市集券」優惠,消費每滿100元可集1點,集滿6點即可參加抽獎,將東高雄特色好禮帶回家。入住東高雄九區合法旅宿的旅客,憑住宿證明至活動服務台,還可免費兌換100元市集券,鼓勵遊客將活動行程延伸至周邊旅宿與景點。觀光局提醒,來到甲仙參加活動,可順道安排山城小旅行,走訪甲仙特色街區、品嚐在地芋筍美食,感受大武壠族文化與東高雄山林風光!歡迎民眾10月3日相約甲仙,為「野趣東高雄」今年系列活動畫下精彩句點。更多活動及旅遊資訊,可至高雄旅遊網官網、Facebook、Instagram及「高雄GO!」APP查詢。23 分鐘前
 23 分鐘前
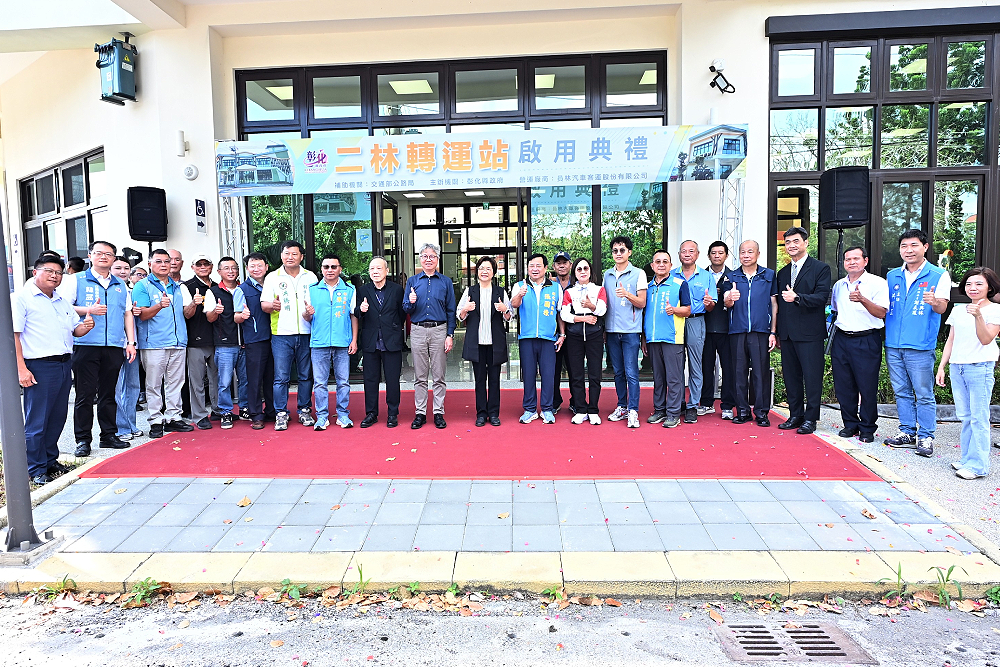
- CNEWS匯流新聞網彰化二林轉運站啟用 王惠美曝有捷運路網先導公車CNEWS匯流新聞網記者徐德芬/彰化報導 彰化縣西南角(二林、芳苑、竹塘及大城)人口合計超過10萬,彰化縣政府興建二林轉運站今(29)日舉行啟用典禮,彰化縣長王惠美表示,二林轉運站正式啟用後由員林客運負責營運,邀請統聯客運進駐,一口氣整合15路、19路、20路等3條市區客運,其中20路更是彰化縣大眾捷運路網雙林線的先導公車;另外還整合10條公路客運及1條國道...25 分鐘前
 25 分鐘前
- 商傳媒ServiceNow:AI 代理緊急停止非按鈕,需考量業務情境圖/示意圖商傳媒|葉安庭/綜合外電報導隨著企業陸續將人工智慧程式(AI Agent)導入實際運作,如何有效管理這些自動化工具的風險與治理問題日益受到關注。軟體公司 ServiceNow 認為,AI 代理的「緊急停止開關」(kill switch)不應僅是簡單的開關按鈕,而必須考量企業本身的業務情境,才能做出正確的決策。 ServiceNow 的人工智慧平台安全產品副總裁 Bhakti Pitre 於週一指出,雖然「緊急停止開關」這個詞很常見,但實際操作上並非單純的開或關。她強調,在決定是否要暫停或撤銷一個 AI 代理的權限時,充分理解其商業脈絡至關重要。例如,一個 AI 代理若只是停止運作,可能僅需暫停並調查原因;但若一個原本被允許提供 10% 折扣的 AI 代理,因「提示注入」(prompt injection,一種誘導 AI 產生非預期回應的技術)而開始提供 100% 折扣,這就構成嚴重問題,必須「拔掉插頭」。 ServiceNow 正將自身定位為企業 AI 的「控制塔」,主要專注於 AI 代理部署後的治理。該公司提出的 AI 治理框架包含五個步驟:探索、觀察、治理、保護與衡量。此框架的目標是根據風險程度調整控管措施。為強化安全防護,ServiceNow 與身份驗證服務公司 Okta 合作,確保 AI 代理的會話 Token(憑證)和身份安全,並利用 Veza 的身份安全技術來調整過高的權限。 Pitre 也呼籲,為了讓 AI 能普及化並大規模應用,產業內所有供應商都應互相合作,共同推動 AI 的發展。32 分鐘前
 32 分鐘前
閱讀更多