隨著勒索軟體攻擊日益猖獗,醫療院所對資安防護上需求也日益迫切。IBM 推出的 Guardium 資料保護與 Verify 特權帳號管理功能,可助醫療產業有效減少資料外洩與系統受攻擊風險,妥善守護病患隱私與醫院聲譽。
文/林裕洋
近幾年全球企業在資安意識抬頭下,紛紛擴大在資安領域投資,不過依然持續爆發遭到勒索軟體攻擊的憾事。如近期多家台灣醫療院所紛紛傳出遭到勒索軟體攻擊,以至於影響到病患就醫的權益。勒索軟體攻擊大致上可分成五個階段,且前述步驟往往潛伏數週至數月,企業難以即時察覺,對醫療體系造成極大威脅。零信任架構已成為防護主流,IBM Guardium 資料保護與稽核機制,能助完整打造完善的資安防線,結合 IBM Verify Privileged Identity 特權管理系統之後,可有效落實零信任架構要求,為醫療系統建立最後一道堅實的防護網。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 IG,與全球CIO同步獲取精華見解 ]
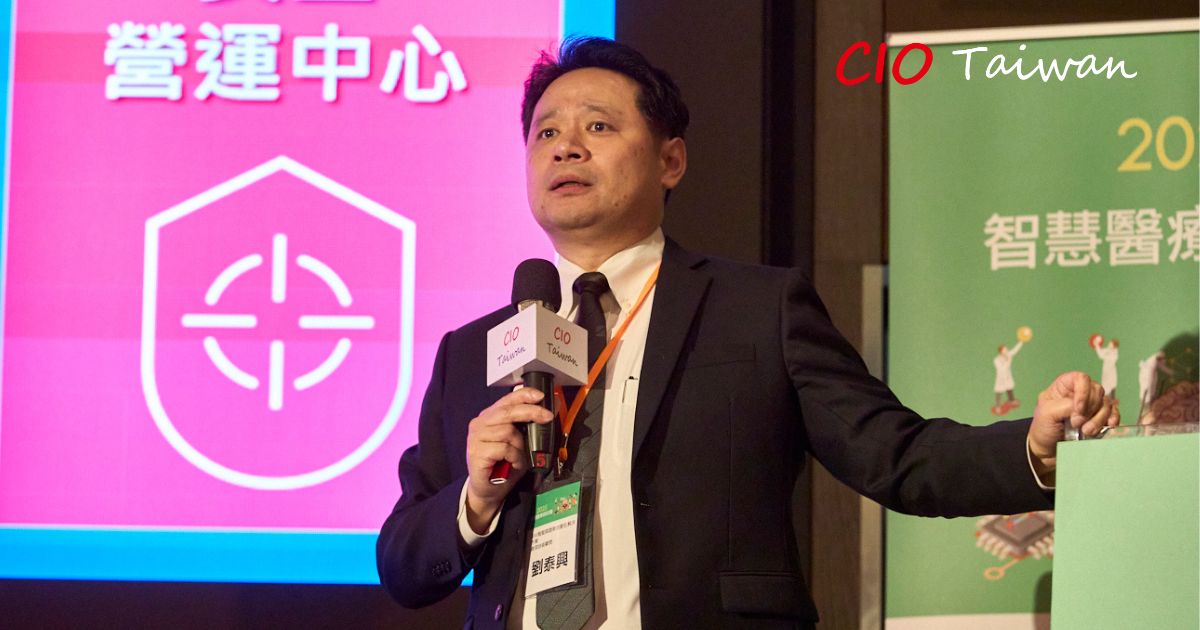
IBM 智能與創新自動化解決方案資深技術顧問劉泰興說,市面上有各種資安防護工具,在駭客攻擊管道多元下,很難達到百分百防堵勒索軟體入侵的目標。IBM Guardium 是一套能涵蓋監控、稽核、異常警示與存取控管的資料保護系統,具備強大 AI 分析功能,除可對醫療資料存取行為進行分析外,也具備對異常連線提出即時告警並阻斷連線,藉此達到全方案資料保護的目的,避免重要醫療系統被駭客或者內部威脅攻擊。
落實特權帳號防護 打造醫療資料防線
「永不信任,始終驗證」的零信任安全架構,醫療院所保護資料安全的最高指導原則。畢竟,當駭客取得特權帳戶權限後,將可在合法連線下存取機密資料,造成醫療院所的龐大損失。IBM Verify Privileged Identity 擁有「特權活動分析」、「密碼金庫」等特權管理功能,能實現零信任框架下的最小權限原則,讓每個用戶僅能取得操作中所需的基本權限。
劉泰興指出,企業藉由 IBM Verify Privileged Identity 強化對特權帳號的控管,降低醫療系統遭受駭客入侵的風險,堪稱是保護關鍵醫療系統的絕佳方法。在提供特權帳號的監控與操作側錄外,此產品也具備密碼金庫管理功能,能提供自動更換密碼,有助於減少特權帳號被盜用的風險。搭配多因子驗證 (MFA) 機制部分,可有效提升帳號登入門檻、降低帳號遭盜風險,達到保護資料安全的目的,扮演防堵勒索軟體攻擊的最後一道防線。
(本文授權非營利轉載,請註明出處:CIO Taiwan)