

WannaCry 攻擊爆發五周年,組織應優先部署相關預防措施,抵禦不斷演進的勒索軟體
全球網路安全解決方案領導廠商 Check Point Software Technologies Ltd.推出全新反勒索軟體中心(Ransomware Hub),詳細說明勒索軟體的發展歷程,回顧犯罪分子如何從最初 WannaCry 攻擊僅向受害者勒索幾百美元,擴展至今 Conti 駭客組織竟揚言索取數千萬美元贖金。Check Point 資料顯示全球勒索軟體攻擊次數年增 14%,並指出組織若欲有效應對與日俱增的勒索軟體威脅,應優先部署預防措施。
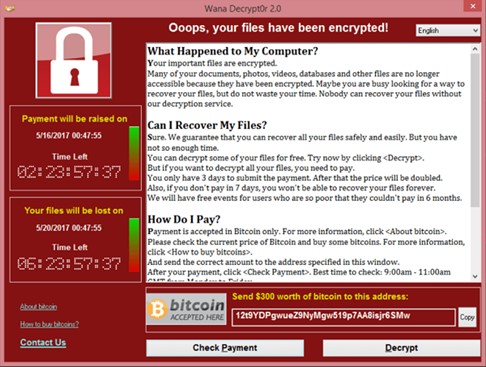
2017 年 WannaCry 攻擊開啟了這類全球性、由國家支持的多種攻擊手法先例;雖然 WannaCry 最初勒索金額僅為 300 美元,並未創下最高盈利紀錄,但它象徵勒索軟體首次成為政治工具。過去五年,勒索軟體的攻擊活動已從隨機電子郵件,發展為涉案金額數百萬美元的大規模攻擊,例如 NotPetya、REvil、Conti、DarkSide 等攻擊者對各產業組織發動精心策劃、目的明確的攻擊;據報導,Kaseya 於 2021 年被勒索 7000 萬美元贖金。
雙重勒索和三重勒索的興起
遠距辦公、混合辦公以及加速採用雲端技術,為勒索軟體犯罪分子開闢了可乘之機;隨著勒索軟體即服務(Ransomware-as-a-Service)、雙重甚至三重勒索等新攻擊趨勢的出現,此類攻擊變得更加錯綜複雜。網路犯罪分子以威脅發佈個人資訊為由實施雙重勒索;而在三重勒索的手法中,他們不僅勒索遭病毒攻擊的組織,更向其客戶、合作夥伴和供應商索取贖金。
政府和關鍵基礎建設成為攻擊目標
不久前,哥斯大黎加和秘魯發生兩起大規模勒索軟體攻擊。據報導,這兩起攻擊都是惡名昭彰的 Conti 勒索軟體攻擊團體所為。哥斯大黎加政府甚至於 2022 年 5 月 6 日宣佈進入緊急狀態,海關和政府機構陷入癱瘓,估計損失 2 億美元,更延伸波及一家主要供電機構,導致一整個城市斷電。而近年來最引人注目、針對關鍵基礎建設的勒索軟體攻擊則為美國最大燃油管道系統 Colonial Pipeline 的攻擊事件。
各行各業如臨大敵
雖然登上頭條新聞的往往是政府和大企業,但勒索軟體犯罪者發動的是無差別攻擊,不論公司的產業別、規模大小,皆可能淪為其獵物。為有效防禦自身安全,IT 團隊需要優先部署預防措施,警惕網路中任何遭植入木馬程式的跡象;也必須定期更新防毒軟體,主動修補相關的遠端桌面協定(RDP)漏洞,並啟用雙重身份驗證。此外,組織應部署專門的勒索軟體防護解決方案,持續監控勒索軟體的特定行為,識別非法檔案加密,以便在病毒入侵前先行預防及隔離。有了這些保護措施,組織才能在受到攻擊前準備更加完善;畢竟在當今網路環境下,遭受攻擊不是一種可能,而是遲早的必然。
適逢 WannaCry 攻擊爆發五周年,Check Point 推出反勒索軟體中心(Ransomware Hub),統整與勒索軟體攻擊及其影響相關的報告、線上研討會、Podcast、影片和即時統計資料;欲了解更多資訊,請見:https://www.checkpoint.com/ransomware-hub/。
