AI 偽臉時代的身分信任危機
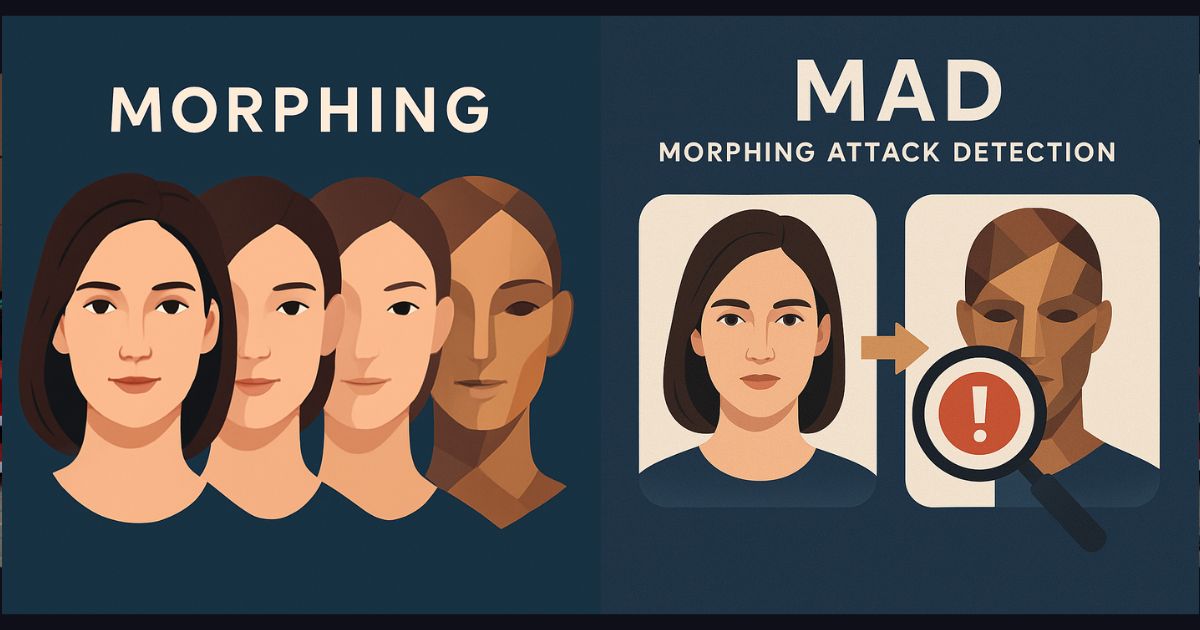
在臉部生物辨識技術此起彼落,AI 偽造技術也同步演化,帶來前所未見的身分信任挑戰,當各類 eKYC、eID、遠距醫療與無接觸邊境自動通關全面倚賴「臉」作為身分,MAD(Morphing Attack Detection)技術站在防止臉部融合攻擊的關鍵防線,已成為全球AI資安新顯學。
文/梁日誠
國際政策趨勢:從 ENISA 到 ICAO 的技術制度化浪潮
根據加拿大渥太華大學(uOttawa)與 NIST 等研究單位分類,臉部攻擊可分為 Face Swap(臉部置換)、Morphing Fusion(融合多人體特徵)與 Reenactment(動態重製),對應各種深偽與臉部融合攻擊場景。
為防範臉部融合技術被用於偽冒身分,德國政府於 2020 年通過法案,明確禁止將兩人臉部影像數位融合後用於護照照片。根據路透社報導,該法案要求護照照片須於政府機關現場拍攝,或由攝影師透過安全連線直接上傳數位檔案,以防止照片在提交前遭到操控。Fraunhofer 圖形研究所指出,即使兩人並無親屬關係,只要臉部特徵(如眼睛位置)相似,即可產生幾乎無法被人眼察覺的融合影像,進而欺騙自動化臉部辨識系統,使其誤認不同個體為同一人,導致一份護照對應多重身分。德國聯邦資訊安全局-BSI 的TR-03147 技術規範要求在高信任驗證流程中納入 類 MAD 偵測能力。法國 ANSSI 則透過 PVID 驗證要求服務商須通過第三方類 MAD 相關測試。
歐盟 eIDAS 2.0 舉出高保證等級身份須納入類 MAD 等防護機制(如:要求對於臉部影像的真實性與來源可信度進行驗證、防範由申請人提供的數位圖像可能遭到操控或偽造的風險),歐盟 ENISA 在「Remote ID Proofing Good Practices」中將 Morphing 與 Deepfake 並列為最高威脅等級,建議導入 PAD/IAD 雙層架構。
於國際民航組織(ICAO),ICAO 9303 最新版本已採用 ISO 39794-5 作為人臉影像標準格式,以強化對臉部融合攻擊(Morphing Attacks)的防護能力。ICAO 並與 NIST 及歐盟 iMARS 計畫合作,推動包括 FRVT MORPH 與 FATE MORPH 在內的跨國變臉攻擊測試平台,以評估各類臉部辨識系統的抗攻擊能力,作為後續證件標準與實務政策制定的重要依據,強化全球護照與邊境系統對融合攻擊的免疫力。
[ 加入 CIO Taiwan 官方 LINE與 Facebook,與全球 CIO 同步獲取精華見解 ]
國際標準制度化:ISO 20059 與 NIST 驗證趨勢
ISO 20059 將為全球第一份 MAD 評測方法標準(PAD – Presentation Attack Detection可參考ISO 30107系列標準),目前處於 FDIS 階段,標準針對可能遭受臉部融合(Morphing)攻擊的生物特徵辨識系統,建立了相應的要求,標準內容包括:
- 生物樣本修改與操作的分類法:聚焦於構成多重身分攻擊的操弄方式,如:使用臉部影像融合技術進行的註冊攻擊(enrolment attack)
- 測試資料庫的要求:資料庫包含真實(bona fide,即原始未修改)與變臉後的影像樣本
- 評估臉部融合攻擊潛力的方法論:利用融合影像資料集來衡量某種臉部融合技術的攻擊能力。使用者可根據此方法模擬真實應用場景(如證件簽發、邊境查驗),搭配可變次數的嘗試(如:於閘口採集多張探測影像)與多套不同的生物特徵辨識系統(模擬多家廠商的自動通關閘門 ABC gates),以判斷針對該系統的攻擊潛力
- 標準亦提供說明性內容,說明如何使用臉部融合演算法進行系統測試與評估
NIST FRVT MORPH 為全球公開黑箱測試計畫,並與歐盟 iMARS/SOTAMD 平台技術接軌,形成國際間可量測、可比較、可信任的驗證機制。NIST FRVT MORPH 測試的演算法列表(截至 2025 年 6 月)如下表 :
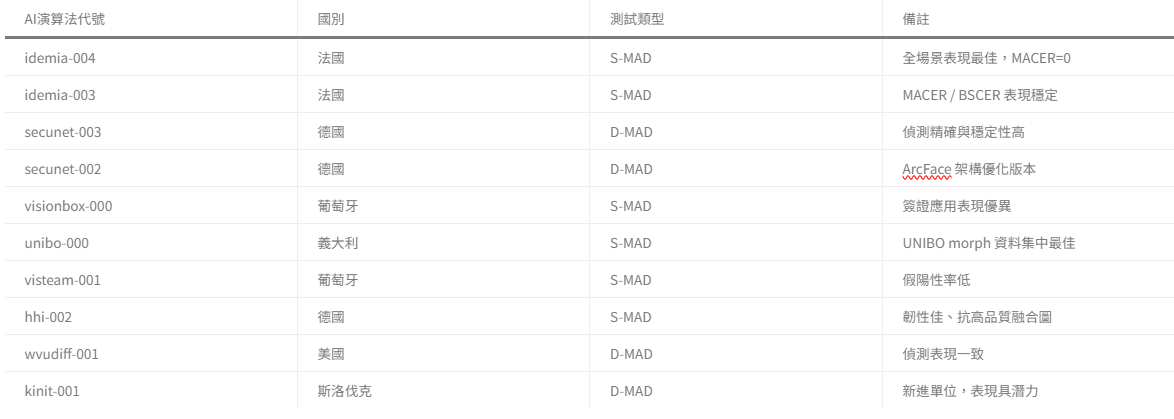
資料來源:NIST FRVT MORPH 測試平台,截至2025年6月查閱,詳見 NIST 官網。註:
- S-MAD : Single-image MAD,D-MAD : Differential MAD
- 若為 PAD 測試,可參考NISTIR 8491(2023)
臉部融合攻擊的高風險場域案例:
- 數位證件申辦:攻擊者以融合臉申請合法證件,偽冒後續身分行為
- 遠距醫療與保險流程:冒名啟動診斷與理賠
- 企業通訊詐騙(如:Zoom 偽冒會議):偽造主管臉部與聲音,誘騙款項匯出
- 邊境自動通關 : 攻擊者以融合臉申請護照,偽冒身分蒙騙自動通關系統
在選擇與調適MAD機制時,也需留意以下二種誤判與風險:
- BPCER:Bona Fide Presentation Classification Error Rate(真實樣本錯誤拒絕率),為擁有合法、真實護照照片者,其影像被系統誤判為臉部融合(Morph)時所產生的不便比例(亦即系統發生了偽陽性 False Positive),此類誤判的後果,是需額外資源來處理這些實際為真實樣本的照片鑑定
- APCER:Attack Presentation Classification Error Rate(攻擊樣本錯誤接受率),為代表詐騙成功發生的比率,即當一本護照上的臉部融合影像被誤判為真實照片(亦即系統發生了偽陰性 False Negative)時所造成的安全風險
因此,在實務部署 MAD 機制時,如何在降低 APCER 所代表的安全風險與避免 BPCER 所產生的使用者不便之間取得平衡,將成為 MAD 系統評選的重要指標。
放眼世界,站穩腳步
觀察國際間已將 MAD 技術納入可信任架構的一環,或許可以循以下數點思考可行的方向,期以建立國際間的共防與互信機制:
- 是否需建立國家級 MAD 測試平台,如:NIST或研究計畫,如:SOTAMD(State-of-the-Art in Morphing Detection,歐洲多國合推之臉部融合攻擊測試框架)
- eID、遠距診療、自動通關、金融應用流程中,是否已納入 MAD 機制
- AI 模組驗證標準,是否該將 MAD 納入 AI 資安驗證範疇
- 考量人臉辨識等生物特徵識別資料的高度敏感性,在地資安廠商與服務具備特殊的競爭力
- 思考建立身分證件時的相片的真偽與來源鑑別與申請辦理身分證件時的環境的要求
- 鼓勵在地 MAD 資安廠家參與國際性 MAD 測試,建立國際共信關係,或可進一步建立 AI 資安進軍國際的契機
- 協同不同身分證件主管機關與應用機構,以建議 MAD 機制所需的整合治理架構
- 考量完整納入預防導向的資安工程與偵測導向的 AI 工程的相關控制
隨著身分資訊成為攻擊矢量,僅憑生物特徵與證件影像相符已難以防範深度偽造或臉部融合攻擊;真正關鍵在於如何有效驗證具相貌者與其法定身分的唯一性連結,以確認其即為本人。MAD 機制為 AI 系統的應用,也可成為負責任的與可信任的 AI 管理與治理制度(如:ISO 42001)的有效助力,正值 MAD 國際標準即將公告之際,不失為及時與國際接軌的適當時機。
(本文授權非營利轉載,請註明出處:CIO Taiwan)