資料庫面臨多種資安威脅,如何透過強化帳號管理、漏洞掃描、加密與防火牆等多種方式,全面提升資料庫的安全防護。
文/屠震
資料庫的主要資安威脅
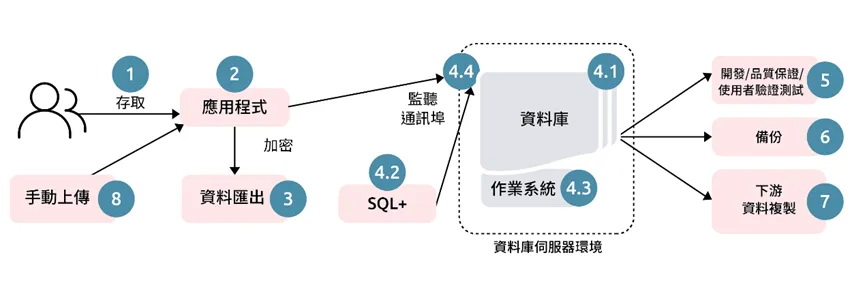
‧盜用的有效資料庫帳號,例如:DBA 帳號、應用程式服務帳號,甚至終端一般使用者帳號。
‧作業系統層的入侵,直接存取資料庫或取得資料庫匯出的副本。
‧生產環境資料庫的副本,例如:QA、開發、使用者驗收測試(UAT)中的資料庫副本。
‧資料庫監聽器(Listener)漏洞或設定錯誤。
‧不安全的應用程式導致 SQL Injection 等攻擊。
‧資料庫和底層作業系統中的漏洞。
下圖說明了針對資料庫的主要攻擊點。在〈資料隱私合規性〉中,我將說明更多細節。
無論是為了 SOX 合規、HR 資料隱私、PCI 信用卡合規,還是日常公司的營運,一旦資料庫被攻破都可能帶來嚴重的後果,甚至影響公司的存亡。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 IG,與全球CIO同步獲取精華見解 ]
保護資料庫的方法
- 停用預設使用者帳戶(如 Oracle 資料庫中的 Scott,其命名源自於 Oracle 工程師 Bruce Scott,而預設密碼 Tiger 則來自他的貓)。
- 管理特權帳號,特別注意 Oracle 中的內建帳號,例如 SYS、SYSTEM 等。
- 啟用強密碼政策。
- 定期進行資料庫漏洞掃描,並制定相關 KPI,以實現持續的安全性。
- 依照 CIS 基準的建議強化資料庫。
- 使用防火牆控制和保護資料庫的監聽服務通訊埠,以便安全接受客戶端的存取請求。
- 停用作業系統帳號對資料庫的存取,稽核日誌不得儲存在本機伺服器上。
- 僅允許通過應用程式存取資料庫,不允許使用者直接 SQL+連接。
- 透過採用預定義的報表, 避免讓使用者直接連接資料庫。這樣不僅能降低安全風險,還能避免對生產環境資料庫效能的影響,甚至防止系統崩潰。例如,一個不知情的使用者可能會連接多個大型資料表進行複雜的查詢和報告製作。
- 在靜態儲存和傳輸中使用加密,如果不能,需確保備份副本有加密。許多公司對加密資料庫猶豫不決。
- 開啟稽核日誌或細刻度稽核以盡量減少資料庫異常對生產的影響,日誌必須設定警報。
(本文授權非營利轉載,請註明出處:CIO Taiwan)