製造業 CIO 論壇 台北場
面對駭客運用生成式 AI 技術縮短威脅研發速度的趨勢, Gartner 建議企業導入 CTEM,以強化風險控管能力。而 Check Point Infinity ERM 可深入分析暗網、深網資料,助企業落實持續評估、排序、驗證和修復攻擊風險等工作。
文/林裕洋
現今 AI 正顛覆傳統安全與威脅態勢,根據 Check Point 公布最新研究報告指出,駭客組織運用 AI 技術縮短研發勒索軟體時間,已從過往 9 天縮短至僅需 15 分鐘即可完成,且企業從遭入侵到資料被竊取只需 20 分鐘。隨著企業遭受勒索攻擊比例暴增 50% 下,加上高達 83% 外洩事件肇因為外部威脅,Gartner 建議企業導入持續威脅曝險管理(Continuous Threat Exposure Management,CTEM),以便能持續評估、排序、驗證和修復攻擊風險,而 Check Point Infinity External Risk Management(ERM)正屬此方案。
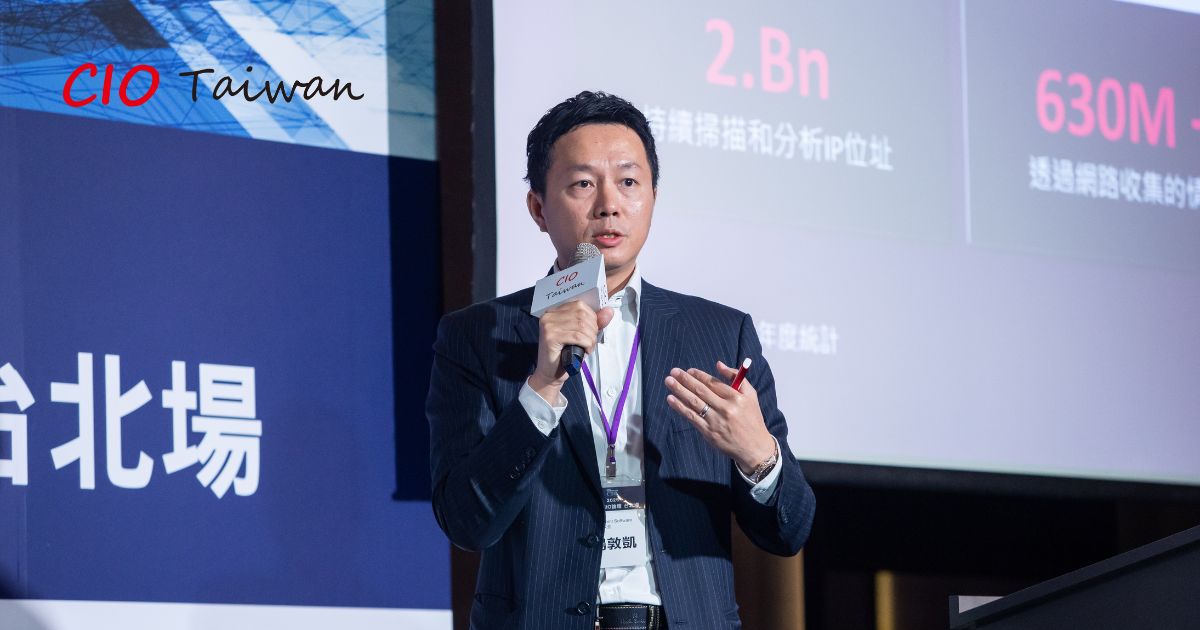
Check Point Software 資安傳教士楊敦凱說,在現今網路威脅不斷進化當下,企業往往難以掌握自身在外部的數位足跡。Check Point Infinity ERM 以 AI 技術驅動,協助企業持續掃描並盤點超過 20 億個 IP 位址,蒐集並分析 6.3 億筆網路情報與超過 6 億個新生成的 IoC(Indicators of Compromise)資訊,全面描繪出潛在攻擊路徑與弱點。這套工具分析範圍涵蓋雲端、付款平台、社群媒體、供應鏈、應用程式等各個面向,並找出可能被利用的破口,並進一步進行風險優先排序,讓企業安全資源投注最寶貴環節上。
主動偵測未知威脅 落實 CTEM 5 大步驟
現今資安威脅常常源自企業無法監控的地方,例如深網與暗網等等,即便企業偵測到有潛在資安風險,若無法即時行動與對策,也難以真正降低損害。Check Point Infinity ERM 深受肯定關鍵,在於能主動蒐集並分析深暗網上的潛在威脅情報,助企業了解是否有員工帳密外洩、原始碼被上傳,或是名列駭客組織的攻擊清單。除此之外,此方案也能建立一套「供應鏈情資監控」機制,助企業監控第三方供應商的資安情況,針對合作夥伴的風險進行預警與管理。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 IG,與全球CIO同步獲取精華見解 ]
楊敦凱指出,Check Point 在協助企業偵測到資安威脅之外,也提供快速補救流程,涵蓋多管道的威脅通報與回應整合機制,並能由其專家團隊提供「虛擬資安人力」與「專業顧問」支援,協助企業從策略制定到技術部署。此種完整資安服務正好涵蓋 CTEM 模型的盤點、發現、排序、驗證、行動等步驟,結合 Check Point Infinity Architecture,助企業實現真正的持續威脅防禦與治理。
(本文授權非營利轉載,請註明出處:CIO Taiwan)