製造業CIO論壇 台北場
面對日益嚴峻的資安威脅,企業需要技術能力強悍的資安夥伴。而 Cloudflare 以 DNS 結合 Bot、DDoS 等防護機制的 Anycast 應用安全架構,搭配全球分布式骨幹網,可助製造業強化在零信任基礎之上的數位韌性,因應各種資安挑戰。
文/林裕洋
2025 年全球第一季統計,平均每百次 HTTP 攻擊中,有六起流量高達每秒百萬次請求,突顯出攻擊規模、速度與頻率正快速升高。此外,廣泛被濫用的 AI 爬蟲濫用工具,更讓企業網站面臨「類似 DDoS」壓力,導致額外雲端支出與系統負荷大增。所幸企業僅需要運用 Cloudflare Anycast 即時防護機制,即可具備抵擋超大規模 DDoS 攻擊的能力,讓 DDoS 影響時間降到最低,確保整體應用服務營運正常運作。]
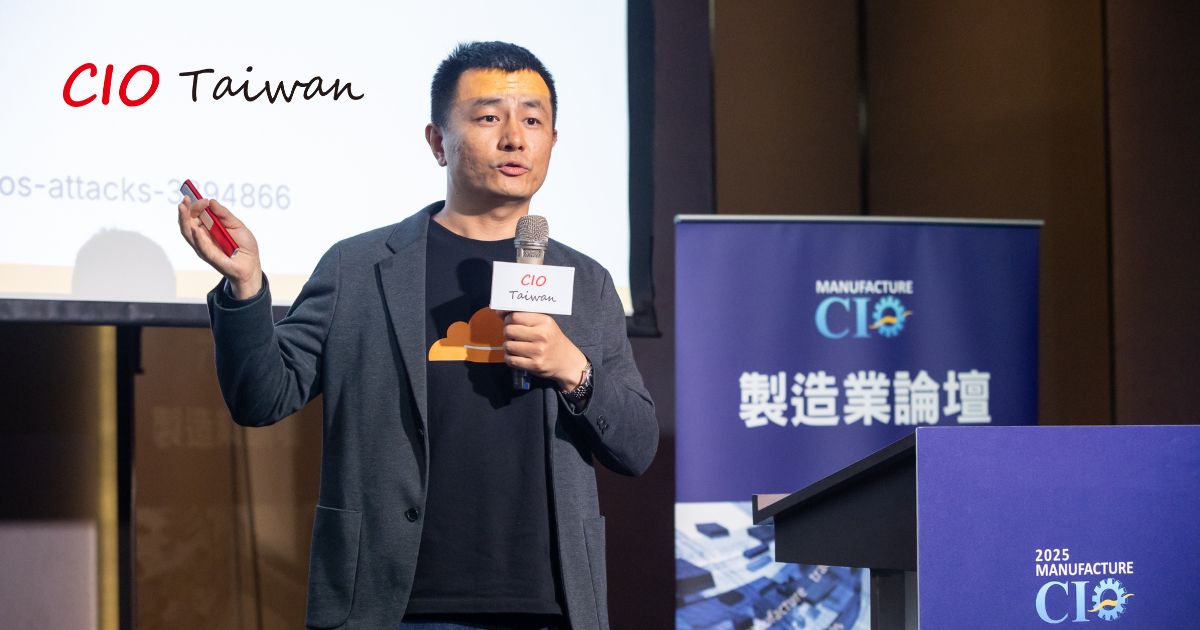
Cloudflare Senior Solutions Engineer 楊勇指出,Cloudflare 支援全球 20% 以上網路流量,並具備 10,000+ 網路互連能力,服務範圍涵蓋335個城市節點、每日活躍使用者超過一億人次。我們為防堵 DDoS 攻擊設計的雲原生 Anycast 架構,具備即時阻擋 6.5Tbps 頻寬與 48 億封包量等超大規模 DDoS 攻擊的量能,讓全球用戶享受低延遲、高可用的網路體驗,堪稱是全球最大、佈局最廣的雲端安全與網路效能平台。
即時切斷惡意威脅 保護應用服務安全
現今許多企業仍採單一地端 DNS 架構,當遭受大流量的 DDoS 攻擊時,很容易發生應用服務中斷、全站癱瘓等困境。Cloudflare 透過整合 DNS、Bot、DDoS 等防護機制的 Anycast 應用安全架構,搭配全球分布式骨幹網,可助製造業強化數位韌性。尤其企業只需維護既有地端 DNS,系統即可與 Cloudflare 雲端 DNS 自動同步,達到提升可用性與容錯能力的目的。至於 Cloudflare Bot Management 機制可透過行為分析與 AI 模型,區分 bot 機器人的行為好壞,並封鎖未授權的自動化資料抓取行為。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 IG,與全球CIO同步獲取精華見解 ]
楊勇說,面對日益頻繁的高強度 DDoS 攻擊,Cloudflare Unmetered DDoS Mitigation 機制可於毫秒級啟動防禦程序,無論封包量達 48 億 pps 或頻寬高達 6.5Tbps,皆可即時被吸收與阻斷。根據資料顯示,89% Layer3/4 攻擊與 75% HTTP 攻擊可在 10 分鐘內終止,平均僅影響系統 30~45 秒。至於 Cloudflare Zero Trust 架構則涵蓋身份驗證、端點安全、應用存取控制等面向,協助企業逐步捨棄傳統防火牆與 VPN 架構,轉向以使用者、設備與應用為中心的資安策略。
(本文授權非營利轉載,請註明出處:CIO Taiwan)