文/鄭宜芬
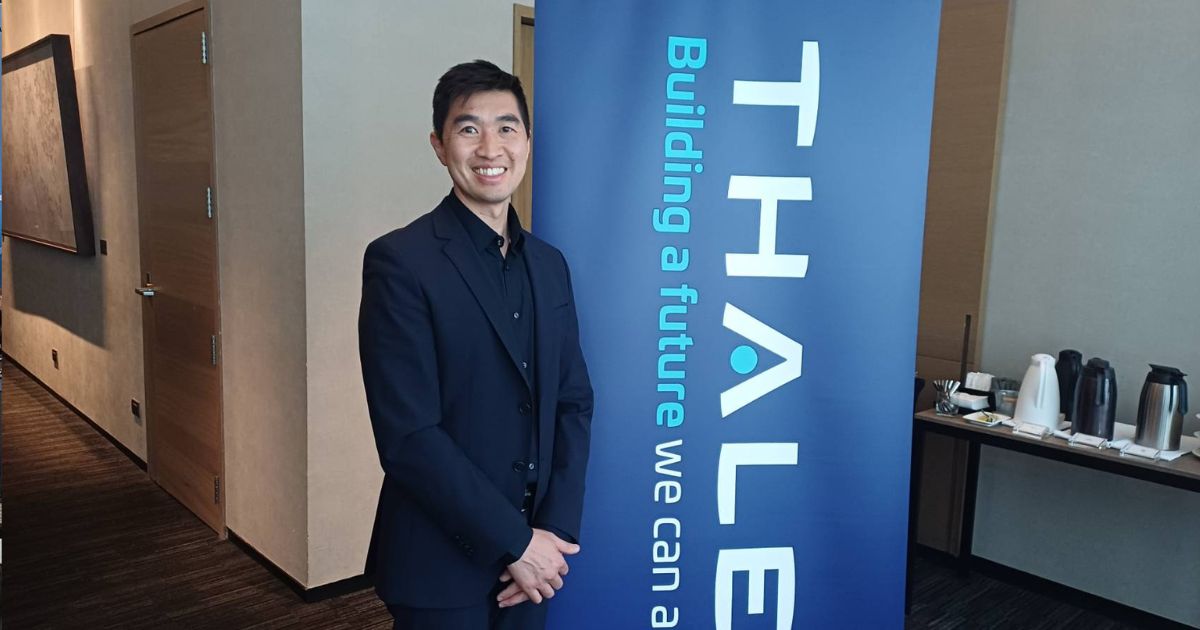
根據 Imperva Threat Research 研究,API 流量佔全球網路流量 71%,威脅也隨之而來,44% 高階機器人流量以 API 為目標,遠高於針對網路應用程式的 10%。顯示攻擊者利用 API 端點濫用商業邏輯、發動詐騙並存取機敏資料。Thales 全球副總裁暨應用安全總經理 Tim Chang 強調,針對不斷演進的 API 攻擊、AI 技術與惡意機器人,建議透過發現、評估與回應三大步驟,才能抵禦日益複雜的網路威脅。
[ 加入 CIO Taiwan 官方 LINE與 Facebook,與全球 CIO 同步獲取精華見解 ]
API 威脅的演變與關鍵風險
API 使企業能夠順暢連接服務、實現營運最佳化並大規模提供個人化體驗,但同時也將企業暴露於多樣化攻擊。Imperva Threat Research 指出,攻擊者常利用技術轉型期發動攻擊,遠快於企業內部資安組織的應變能力。常見攻擊類型可分為技術型(利用資料漏洞)、大量型(高流量衝擊)及行為型(模擬合法使用者行為)等。
- API 特定攻擊:針對不可見介面造成重大損,直接存取機敏資料或操縱業務邏輯,可能導致大規模資料外洩、系統功能異常或業務中斷。
- AI 化自動攻擊行為:利用 AI 技術執行資料外洩或誤用應用程式功能,攻擊複雜度高,涉及行為模擬,難以傳統方式防禦。
- 惡意機器人:執行自動化詐欺、黃牛搶購、資料抓取或帳號盜用,影響網站運營與用戶體驗。
- 資料外洩:例如透過搜尋框竊取個人資料、財務資訊或其他機敏資料,導致隱私侵害、客戶信任下降及潛在法律責任。
- DDoS 攻擊:透過高流量衝擊,導致網站服務癱瘓。
BOLA 為 API 安全十大風險之首
OWASP(開放式網頁應用服務安全專案)將物件層級授權中斷(Broken Object Level Authorization, BOLA)列為 API 安全十大風險之首,構成重大業務風險。攻擊者可竊取 API 冒充使用者,從手機應用程式查詢中提取敏感資料,可能導致資料外洩、法規違規及客戶信任喪失。
- 物件層級授權中斷
- 無效的身份認證
- 物件屬性級別授權失效
- 不受限的資源消耗
- 無效的功能權限控管
- 不受限地存取敏感商務流程
- 伺服器端請求偽造
- 安全配置錯誤
- 庫存管理不當
- API 的不安全使用
Tim 強調,API 攻擊風險往往被低估,許多企業原以為僅有數個 API,但透過掃描後才發現實際 API 數量多達原先的五倍。只靠傳統 API 檢查不足以應對,還需加上行為分析偵測,整合多層次防禦,輔以「可視化」API 資產,才能對症下藥。
AI 化自動攻擊行為
近年 AI 技術興起,亦引起新型風險,例如大型語言模型(LLM)可能引發資料外洩與誤用風險。建議組織應參考 OWASP 列出的 LLM 十大風險,將弱點予以補強,包括提示詞插入、不安全的輸出處理、訓練資料中毒、模型阻斷服務、供應鏈漏洞、敏感性資訊揭露、不安全的外掛程式設計、過多的自主權、過度依賴、模型盜竊等。
惡意機器人
根據《Bad Bot Report》顯示,51% 網路流量來自自動化機器人(包括 AI 代理)。這些機器人可能會以低價購買敏感資產,或誤導聊天機器人承諾折扣,造成財務損失。Imperva 透過建立超過 2,000 種機器人樣本資料庫、行為分析引擎與流量管理機制,區分「善意」與「惡意」機器人流量,協助企業進行動態流量調節,有效減少網站癱瘓風險。
API 安全是維護業務持續運作和信任的基礎
觀察產業現況顯示,API 與機器人防護普及率因領域而異。旅遊業與金融服務業易受黃牛或詐欺攻擊,約 80% 的企業部署機器人防護;教育產業僅約 20% 具備相關防護,安全隱患較大。除了攻擊本身,也須注意是否遵守 PC I規定、網站面臨災害時能否復原、是否有進行相關通報等。
為應對攻擊,全球應用程式安全市場有龐大成長空間,據統計 WAF 市場年增長率為 11%、Bot 防護高達 20%、API 安全更突破 30%。
「API 安全已不再是可選項,而是確保業務持續運作與客戶信任的基礎。」Tim強調,發現組織內的 API,便能進行風險評估,了解可能面臨哪些外洩或攻擊風險,是否有結構性問題或漏洞等等,以利擬定應變方針、提升防護技術、快速保護 API 等。
Thales 提供的防護包含三大面向:身分與存取權安全、應用程式安全及資料安全。應用程式安全定位於身分存取控制與資料保護之間的橋樑,涵蓋 API 安全、Web 應用程式防火牆(WAF)、機器人防護(Bot Management)等領域。
Imperva 為 Thales 旗下品牌,透過預設政策與自動化封鎖機制,平均每月可攔截逾 1,180 萬筆攻擊,誤判率低於 0.01%,曾有客戶透過平台在短短 1 小時內完成 127 個網站的防護部署,亦有客戶成功在 48 小時內保護超過 820 個網站。為因應企業採用混合雲以及數位轉型的需求,Imperva 的資安策略支援多雲環境(Google Cloud、AWS)、本地部署及高敏感場所。
其中,Imperva Application Security 為全球首個整合式單一管理平台,新增 API 偵測與回應功能,以即時偵測與自動化防禦措施,透過核心流程三步驟:發現 API(掃描揭示低估的 API 數量,提供風險評估)、辨識風險(評估資料外洩或結構漏洞)、回應攻擊(整合 WAF 與機器人防護,支援內聯阻擋),保護企業免受風險 API、BOLA 攻擊、未認證 API 和停用 API 的威脅。
合規挑戰與中小企業因應策略
API 安全面臨複雜的應用層攻擊,企業需採取主動防禦策略。對於資源有限的中小企業,Tim 建議採取以下步驟:
- 盤點 API 資產:透過掃描全面了解 API 數量與潛在風險。
- 採用管理服務:委託專業供應商進行管理服務,降低部署門檻。
- 參考 OWASP 指引:評估弱點,優先強化高風險領域。
隨著 API 流量與攻擊的快速增長,Tim 最後強調,資安防護必須落實在每一個細節與流程之中,從資產盤點、風險辨識到即時回應,才能迎戰生成式 AI 時代的新資安挑戰,打造擁有韌性的安全架構。
(本文授權非營利轉載,請註明出處:CIO Taiwan)