本文探討將供應鏈管理系統從企業真正的資訊系統抽離,做成供應鏈的數位孿生(Digital Twin),讓駭客無法接近供應鏈成員的真實系統,而此供應鏈數位孿生系統又可由專業人員嚴密控管保護,讓它没有安全漏洞。
文/葉宏謨
幾乎所有產品都來自供應鏈,產品抵達消費者之前必然流經多家公司,没有任何一家公司從材料製造、產品生產、到產品零售都一手包辦。OpenText 於 2024 年 10 月發表的最新調查報告「供應鏈攻擊激增,勒索贖金支付屢見不鮮」顯示,62% 的中小企業因軟體供應鏈漏洞而深受勒索軟體攻擊的危害。
多年來,勒索軟體對企業而言是一個實際發生在自家環境的嚴重問題,48% 的受訪者表示曾遭遇過攻擊,其中 73% 發生在過去一年內。而且中小企業受到的影響高於大型企業,過去一年內有 76% 的中小企業及 70% 的大型企業遭遇勒索軟體攻擊,31% 的企業支付百萬美元才能解鎖資料 [註 1] [註 2]。大型企業較有能力和財力解決駭客攻擊,於是供應鏈中的中小企業成為攻擊的目標,一家企業受攻擊,多家企業遭殃。
供應鏈數位孿生系統
如果供應鏈成員的真實系統曝露在外部網路,很可能會遭受攻擊,所以真實系統應該安裝在個別成員的區域網路(Local Area Network, LAN)中。因為供應鏈成員必須和其他成員溝通,例如買方必須向賣方下訂單,所以一定要透過外部網路才能交換資料,總不能買方每次下訂單給賣方時都要請賣方將其遠端桌面連線打開,下完訂單再關閉吧。
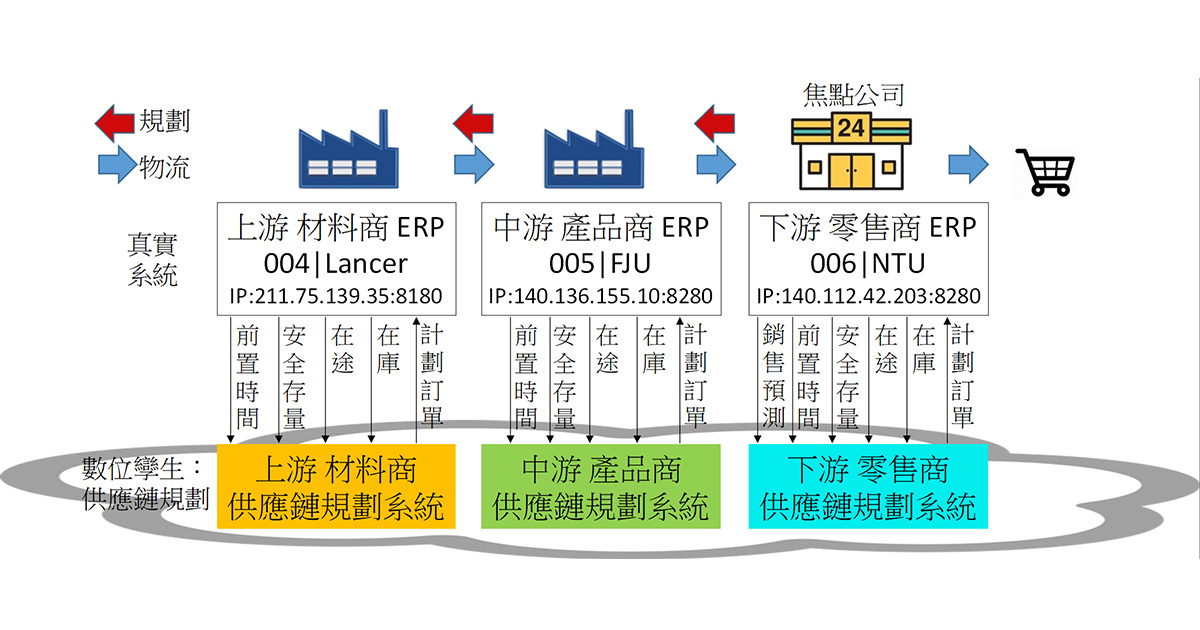
供應鏈管理(SCM)孿生系統由供應鏈的焦點公司(Focal Company)建立,是一套多承租戶(Multi-Tenant)架構的系統,每一個供應鏈成員設定為一個承租戶。SCM 孿生系統以 SOA 服務元件組裝而成,安裝在一個專屬的 VPN 中,獨立於所有供應鏈成員公司的真實系統之外。供應鏈成員公司的真實系統和 SCM 孿生系統交換資料時難免要透過外部網際網路,SCM 孿生系統的 VPN 使用加密技術保護網際網路連線,排除未經授權的存取。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球CIO同步獲取精華見解 ]
SCM 孿生系統的功能包括供應鏈規劃(Supply Chain Planning)和供應鏈執行(Supply Chain Execution),可供所有供應鏈成員公司使用。各公司的真實系統不需要相互溝通,而是透過 SCM 孿生系統來溝通。除了供應鏈成員公司的真實系統和 SCM 孿生系統互相交換資料那一瞬間之外,所有供應鏈成員公司的真實系統和供應鏈數位孿生系統都在私有網路中,完全與外部網路隔絕。需要交換資料時,SCM 孿生系統會通知真實系統執行資料交換程式,此時 SCM 孿生系統和真實系統會短暫連結外網,資料交換完成後自動關閉。
供應鏈規劃
SCM 孿生系統的供應鏈規劃定期批次執行,通常是一天一次或一週一次,可視產業特性調整期間長度。規劃時先從真實系統取得有變動的材料表、前置時間、和安全存量等主資料(Master Data)更新 SCM 孿生系統,規劃所需的在庫量、在途量、和銷售預測孿生系統本身就有。SCM 孿生系統取得資料後即開始計算各上游供應鏈成員產品的「計劃訂單」,即何時(When)應出貨多少(How Many)什麼(What)產品給下游成員,再通知上游成員確認之,上游供應鏈成員也是更上游成員的客戶,繼續逐步往上游規劃,直到整條供應鏈的所有成員都規劃完畢。
SCM 孿生系統規劃零售商的材料需求時,先從第1個產品的第 1 期開始,往未來計算每一期的計劃訂單。最下游零售商各產品的銷售預測即其「總需求」(Gross Requirement),扣除 SCM 孿生系統的現有在庫量和本期的在途訂單量(預計收貨, Scheduled Receipt),若低於安全存量則計算產品的「淨需求」(Net Requirement),再往前移動一個前置時間即能算出該產品該期總需求所造成的計劃訂單。接著計算第1個產品的下一期,直到計劃期間(Planning Horizon)的最後一期,然後再計算下一個產品的每一期之計劃訂單,一直所有產品都計算完為止。下游零售商對中游產品商的各產品各期「計劃訂單」,就是中游產品商各產品各期的「總需求」,須交換到中游產品商承租戶的供應鏈規劃系統。中游產品商依照上述邏輯,可計算出中游產品商對上游材料商的各產品各期之計劃訂單,一直到算出供應鏈最上游的計劃訂單為止 [註 3]。以上計算過程全程都在 SCM 孿生系統 VPN 中進行,只有在規劃前 SCM 孿生系統從真實系統匯入有變動的主資料那一瞬間才會透過外部網路,可確保供應鏈的資料安全性。
供應鏈執行
「供應鏈規劃」計算出來的計劃訂單自動生成給上游的採購單和給自己的製造單,「供應鏈執行」則實際執行採購、進貨、製造、銷售、和出貨等作業。SCM 孿生系統在每天開始執行供應鏈作業之前,供應鏈各成員的 SCM 孿生系統承租戶都需要批次從真實系統將有變動的主資料(Master Data)更新到 SCM 孿生系統。零售商的 SCM 孿生系統承租戶每天檢查各產品庫存是否足夠,若低於安全存量則自動在零售商承租戶產生對產品商的採購單,同時在產品商承租戶產生對零售商的銷售訂單。產品商出貨給零售商時,在產品商承租戶產生出貨單,同時在零售商的承租戶產生進貨單。執行這些作業時,上下游供應鏈成員之間都在 SCM 孿生系統 VPN 內自動產生各種交易資料(Transaction Data),可消除資料重複輸入的浪費。所有供應鏈成員都使用同一個SCM 孿生系統 VPN,安全性佳。交易結束後,對水位資料(Level Data)的影響從 SCM 孿生系統定期交換至真實系統,包括此期間各產品的庫存異動,以及對各客戶的應收帳款和對各廠商的應付帳款等,以更新、同步真實系統的水位資料。
[ 閱讀更多 葉宏謨 的專欄文章 ]
真實系統和 SCM 孿生系統在交換資料時會接觸到外部網路,但也只是一瞬間,可確保資料的安全,不會被勒索。
在執行供應鏈作業時,所有程式都是行動 APP 程式,都在內網中執行,不需要連上外網。企業可以配發員工專用的手機或平板,不但能提高供應鏈的安全性,也能改善員工執行採購、進貨、製造、銷售、出貨作業時的方便性和效率。
結語
若以供應鏈成員的真實系統管理供應鏈,勢必將真實系統曝露在外部網路上,容易被攻擊。以數位孿生來執行供應鏈管理,而不要在真實系統做,一定會比較安全。就好像在戰場上派出機器人去和敵人打仗,真人在後面等著驗收戰果。就算機器人被打壞了,真人還活著。
參考文獻
- [註 1] 供應鏈安全拉警報,CIO Taiwan,2025/01/22。
https://www.cio.com.tw/84783/。 - [註 2] OpenText Cybersecurity’s 2024 Ransomware Survey: Supply Chain Attacks Surge, Ransom Payments Persis,OpenText,2024/10/10。
https://investors.opentext.com/press-releases/press-releases-details/2024/OpenText-Cybersecuritys-2024-Ransomware-Survey-Supply-Chain-Attacks-Surge-Ransom-Payments-Persist/。 - [註 3] 葉宏謨,企業資源規劃-製造業管理篇,二版,松崗電腦圖書資料股份有限公司,2001/11,pp.34-37。
(本文授權非營利轉載,請註明出處:CIO Taiwan)