2025-2026 CISO Insight 資安調查解析-5
全球監管與法遵壓力正把資安責任推向董事會,迫使 CISO 從技術專家轉為治理與策略角色。面對 AI 風險與治理負擔,如何重塑人力、整合防線,將成為 2026 年企業韌性關鍵。本次解析聚焦資安領導者如何在變局中重構策略,掌握主動權。
文/明雲青‧刊期/2025.12
面對地緣政治升溫、AI 武器化與供應鏈風險交織,傳統「完全預防」邏輯已不敷使用。前資安院院長何全德引述多個報告指出,資安已是企業主責任,與財務、法務並列為策略核心。追求百分之百預防並不現實,新目標是打造營運韌性,使企業在攻擊前後皆能維持營運。法遵與金融壓力正推動此思維轉向,資安也被納入 ESG 架構,成為治理要項。
[ 加入 CIO Taiwan 官方 LINE與 Facebook,與全球 CIO 同步獲取精華見解 ]
角色上移與責任滲透,以組織重塑應對人力缺口
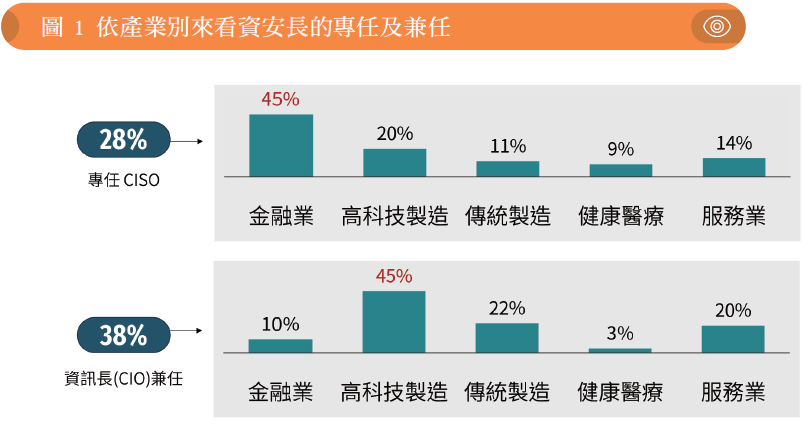
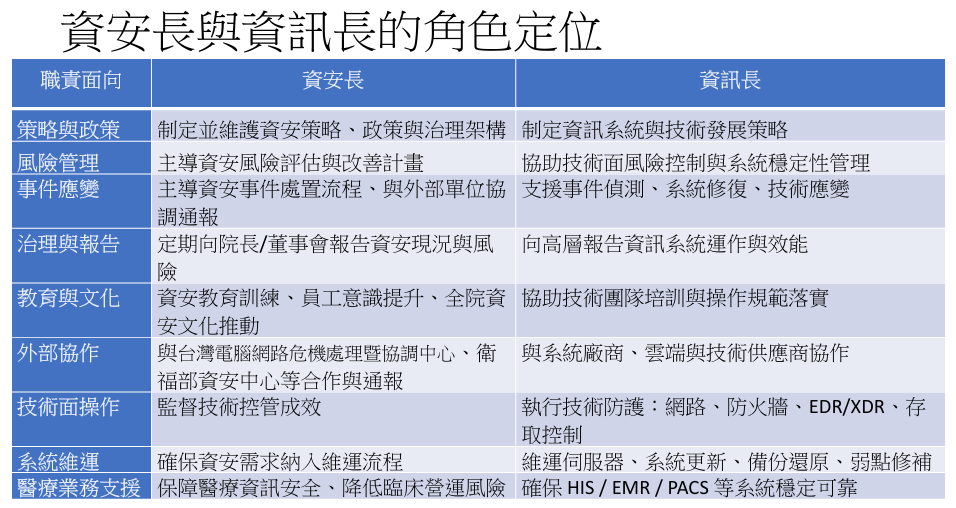
調查顯示,資安長(CISO)由資訊長(CIO)兼任比例達 38%,專任僅 28%;但在高度監管的金融業,專任比例已升至 45%(見圖 1)。某金融業資安長指出,CIO 著重效率與成本,而 CISO 聚焦資產保護,兩者關注焦點截然不同,這也反映組織對資安戰略地位的定義差異。
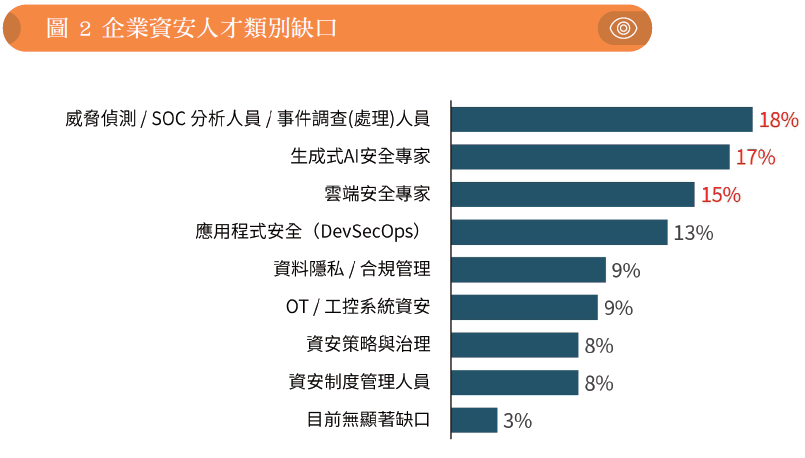
在人力結構方面,漢翔航空工業資訊處處長方一定指出,資安韌性面臨的最大挑戰為人才短缺,缺口集中於威脅偵測、SOC 分析與事件調查(18%)(見圖 2)。
遠傳電信資安長朱建國認為,隨著數位化深化,單靠擴編專職人力已難應付挑戰,資安責任必須擴大,推動成為全民運動,並致力將資安要求滲透至技術與業務部門,內嵌於日常流程,使非資安專業人員也能承擔把關責任。
某面板廠資安長表示,透過將資安納入供應商評核機制,可提升整體生態系防護能力。
臺北榮民總醫院資訊室主任郭振宗提到,將合作院所比照供應商進行資安審查,亦屬責任滲透模式之一。
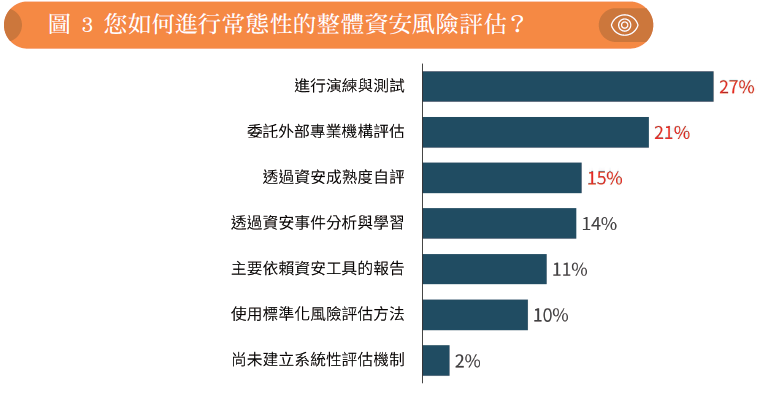
調查亦顯示,組織在風險管理上的日常運作,以演練測試(27%)、委外評估(21%)與成熟度自評(15%)為主要常態性資安風險評估方式,已逐步將資安從專案式投入轉向例行化治理。(圖 3)。
零信任與可視性前移,以架構升級償還資安債
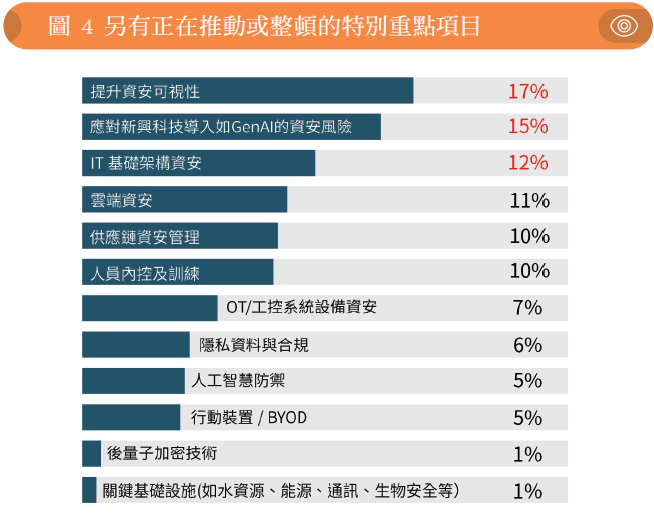
合勤投資控股資安長游政卿指出,OT 與 IT 整合挑戰,實則源自數位轉型累積的「資安債」,需加速償還。他將治理任務歸納為三點:提升可視性(17%)、整頓基礎架構(12%)、應對新興科技風險(15%)(見圖 4)。
朱建國補充,資安治理的核心主軸在於「風險—可視性—監控告警」的連動,須先釐清新興科技對營運的風險,再設計對應的可視性與防護機制。
在技術藍圖上,零信任架構已成為鞏固資安韌性的主軸,其精神在於「永不信任、始終驗證」。方一定指出,導入零信任時面臨兩大挑戰:一是整合既有系統的困難,二是改變工作流程與習慣的阻力。因此,漢翔採取漸進式推動策略,依循「明確驗證、最小授權、預設已遭入侵」三大原則建立機制。
游政卿補充,合勤採「包裹而非替換」策略,透過在舊系統前端加裝零信任閘道,在不影響穩定性的前提下實現控管。
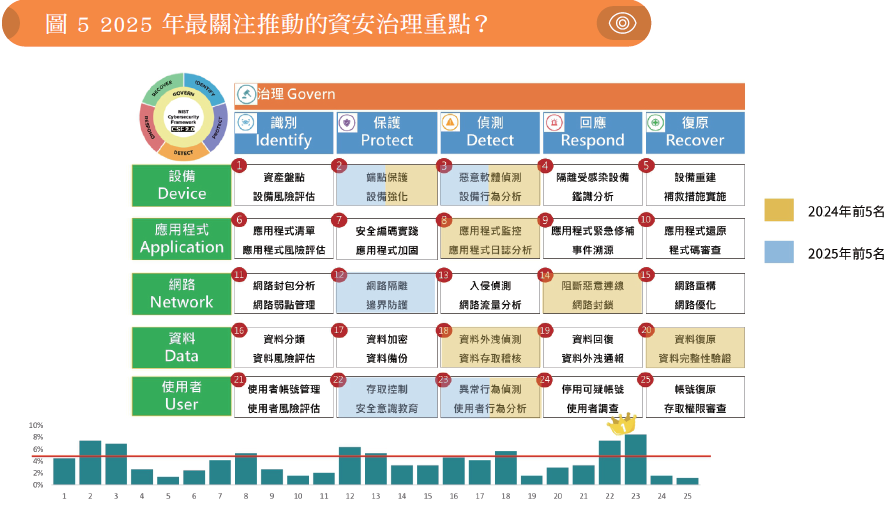
觀察 2025 年整體趨勢,CISO 推動的資安重點普遍左移。游政卿表示,圖 5 呈現出明確趨勢,企業同時在前端防禦與後端偵測上加碼投資,但若兩端沒有被制度化串聯,資源再多也只是各自為政。他建議企業應善用 ISO 27001 的 PDCA 循環,將後端偵測結果回饋至前端防護策略,實現防禦閉環。
從法遵到風險經理人,以商業視角驅動資安策略布局
隨著全球監管趨勢轉變,資安責任已上升至公司最高層。何全德指出,監管機構的焦點已從「為何被駭」轉向「被駭後如何處理」。他強調,美國 SEC 新規要求上市公司在重大事件發生後,必須於 4 天內揭露;歐盟 NIS2 指令更將資安責任「個人化」,管理層可能面臨法律訴訟。
某金融業資安長補充,金融監管法規通常只是最低門檻,沒有妥協空間;但執行強度應依風險程度調整,尤其在高風險場景下,防護力必須超越法規底線。
游政卿強調,CISO 必須是翻譯官兼風險經理人,能將法規要求轉化為商業語言,例如說明違反 GDPR 可能失去歐洲市場,此時法遵投資不再是成本,而是風險控管手段。
某面板廠資安長則透過將 ESG 評價與供應商 QBR 分數連結,藉由業務機制驅動供應商提升資安。
朱建國指出,在導入後量子加密(PQC)等前沿技術時,應依循 3GPP 等國際標準,初期僅進行少量概念驗證,以避免因認證與環境尚未成熟而產生風險。
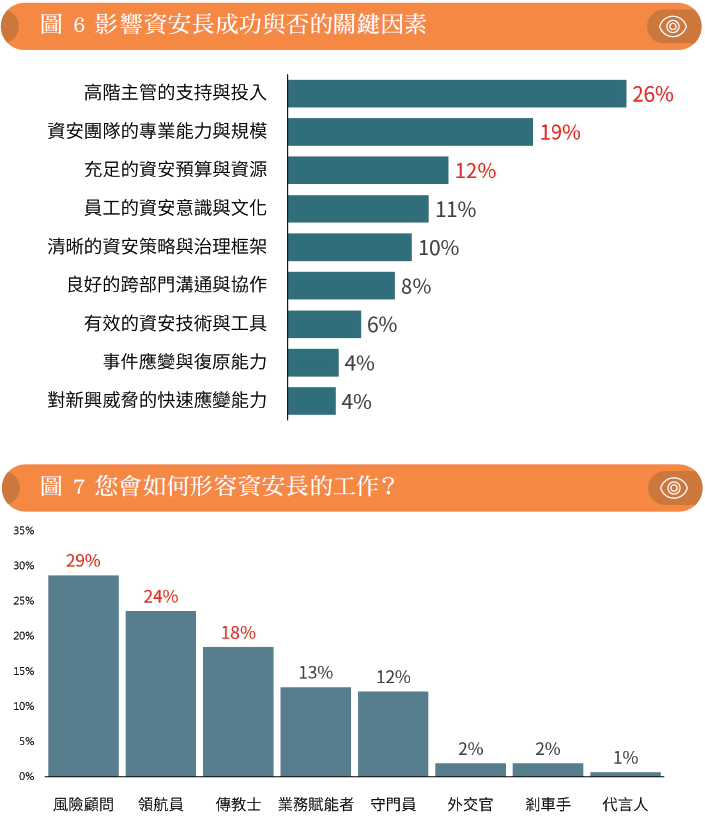
而在角色定位上,CISO 最常自喻為風險顧問(29%)與領航員(24%),並一致認為成功關鍵在於高階主管的支持與投入(26%)(見圖 6、7)。
何全德提醒,領導者應在董事會聚焦三大議題:誰應負最終網路風險責任、如何在 4 天揭露期限內做出決策,以及企業是否曾演練過最極端的營運中斷情境。
隨著資安責任上移治理核心,CISO 正同步調整角色定位與技術策略,從風險顧問到組織領航員,從防線整合到治理滲透。下一階段挑戰,將落在如何在有限資源下優先排序、強化跨部門協作,並以預算配置回應風險現實與治理期待。
【 2025-2026 CISO Insight 資安調查解析系列文章列表 】
解析系列文章 1: 資安雙面刃 生成式 AI 三大風險與機會
解析系列文章 2:迎戰 AI 與量子風險 預算是主力配置
解析系列文章 3:供應鏈動搖企業防線 資安治理問責全面升級
解析系列文章 4:防範威脅三關鍵:零信任、韌性、IT/OT 防線
解析系列文章 5: 從技術走向治理,CISO 重新定義資安責任邊界
(本文授權非營利轉載,請註明出處:CIO Taiwan)