

加密貨幣錢包 Trust Wallet 的瀏覽器擴充功能 v2.68 驚傳安全漏洞,導致約 700 萬美元用戶資金被盜。幣安創辦人 CZ 表示,Trust Wallet 將全額賠償受影響用戶的損失,並呼籲使用該版本的用戶立即採取措施確保錢包安全。
Trust Wallet 用戶在聖誕節當天遭遇了精心策劃的漏洞攻擊,最終損失約 700 萬美元,有消息指,該漏洞攻擊早在 12 月初就已開始策劃。網路安全公司 SlowMist 更表示,該些惡意擴充功能也一直在匯出用戶的個人訊息。
Trust Wallet 早前在 X 發帖表示,Trust Wallet 的瀏覽器擴充功能 2.68 版本受到安全事件的影響,影響了桌面用戶,官方建議用戶升級到 2.69 版本。
相關消息:Trust Wallet 瀏覽器擴充功能驚傳漏洞,用戶資金遭竊逾 600 萬美元
幣安聯合創始人趙長鵬(CZ)在周五的 X 貼文中表示,損失的資金將會得到賠償,「目前這次駭客攻擊已造成 700 萬美元損失。將予以賠償。用戶資金安全無虞」。此外,他更提到 Trust Wallet 團隊仍在調查駭客是如何提交新版本。
So far, $7m affected by this hack. @TrustWallet will cover. User funds are SAFU. Appreciate your understanding for any inconveniences caused.
The team is still investigating how hackers were able to submit a new version. https://t.co/xdPGwwDU8b
— CZ
BNB (@cz_binance) December 26, 2025

加密貨幣錢包漏洞對數位資產投資者構成了日益嚴重的威脅。 據 Chainalysis 的數據顯示,2025 年被盜金額已超過 34 億美元,其中光是 2 月份 Bybit 的被盜事件就造成最終約 15 億美元的損失。 2025 年,個人錢包被盜事件激增至 158,000 起,影響了 80,000 名不同的受害者,但被盜總金額(7.13 億美元)較 2024 年有所下降。
相關消息:Bybit 被盜 14 億美元追蹤進展:近 28% 幣流「被切斷」、成功凍結 3.84% 資產
Trust Wallet 漏洞引發加密貨幣產業觀察者的擔憂
區塊鏈安全公司 SlowMist 的創始人余弦發文表示,他觀察到 Trust Wallet 攻擊的策劃者早在 12 月 8 日就開始作準備。
Trust Wallet 浏览器扩展带后门版本是 2.68.0,修复后的是 2.69.0,对比了下,正常代码和后门代码的代码差异,如图。
后门代码增加了个 PostHog 来采集钱包用户的各种隐私信息(包括助记词),并发送到攻击者服务器 api.metrics-trustwallet[.]com 。
预估时间线:攻击者至少 12.8… https://t.co/EpvCqRli7n pic.twitter.com/FOLjD6aPar
— Cos(余弦)
(@evilcos) December 26, 2025
余弦指出,Trust Wallet 瀏覽器擴充帶後門版本是 2.68.0,修復後的是 2.69.0,他對比了正常程式碼和後門程式碼差異,「後門代碼增加了一個 PostHog 來收集錢包用戶的各種隱私資訊(包括助記詞),並發送到攻擊者伺服器 api.metrics-trustwallet[.]com 。預估時間軸:攻擊者至少 12.8(即 12 月 8 日)開始做的準備,12.22 成功植入後門,12.25 聖誕節開始轉移資金,於是被發現」。
一些業內人士指出,此漏洞利用可能存在內部人員活動跡象,因為攻擊者能夠在網站上提交新版本的 Trust Wallet 擴充功能,「這種『駭客攻擊』並不自然。內部人員犯案的可能性很高。」
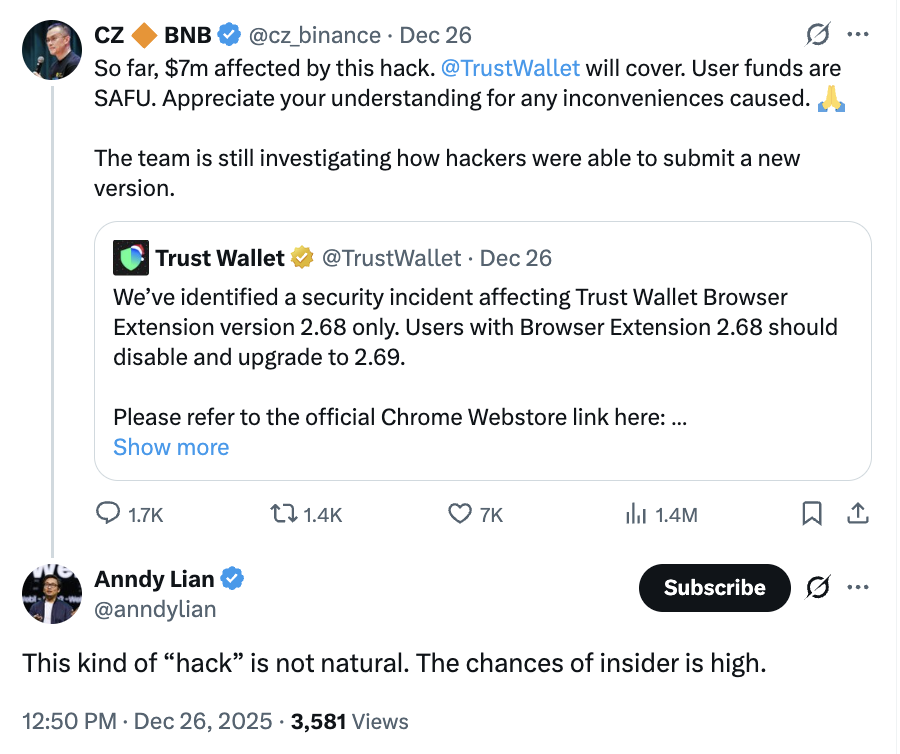
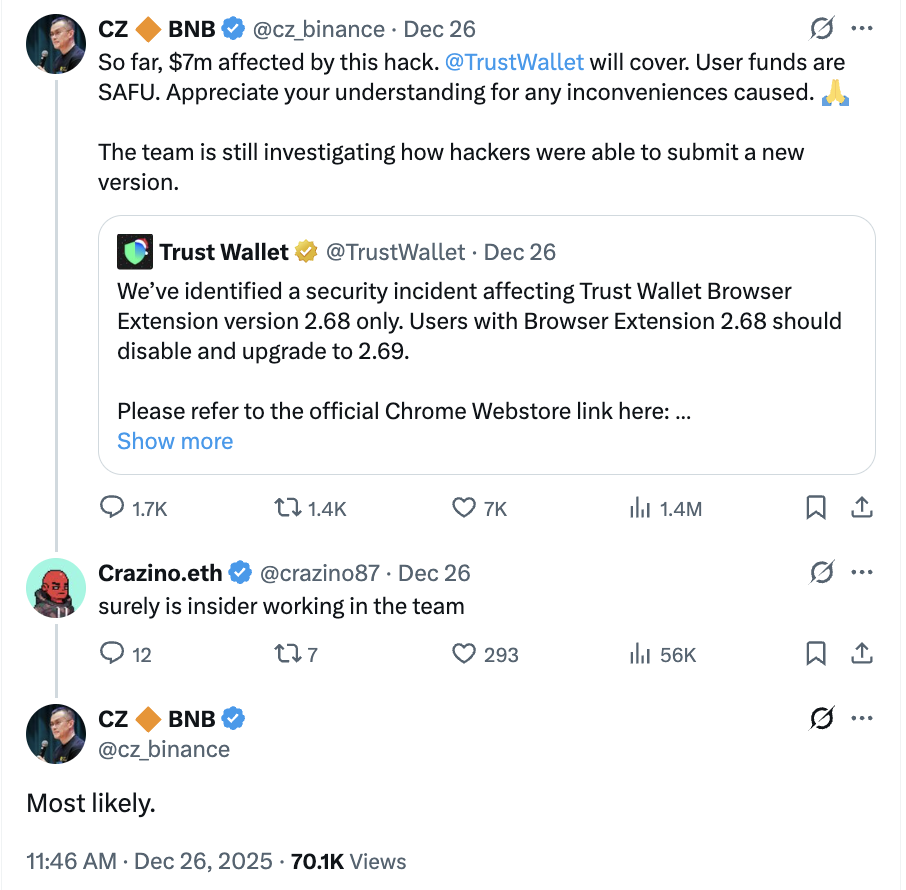
對於社群中有人表示:「肯定是團隊內部人員(作案)。」CZ 本人亦表示存在這一可能。 SlowMist 還指出,攻擊者「非常熟悉 Trust Wallet 擴展程序的源代碼」,這使得駭客能夠實現收集敏感用戶資訊所需的後門代碼。
〈CZ:Trust Wallet 將賠償聖誕遭駭的 700 萬美元損失〉這篇文章最早發佈於《區塊客》。
