文/鄭宜芬
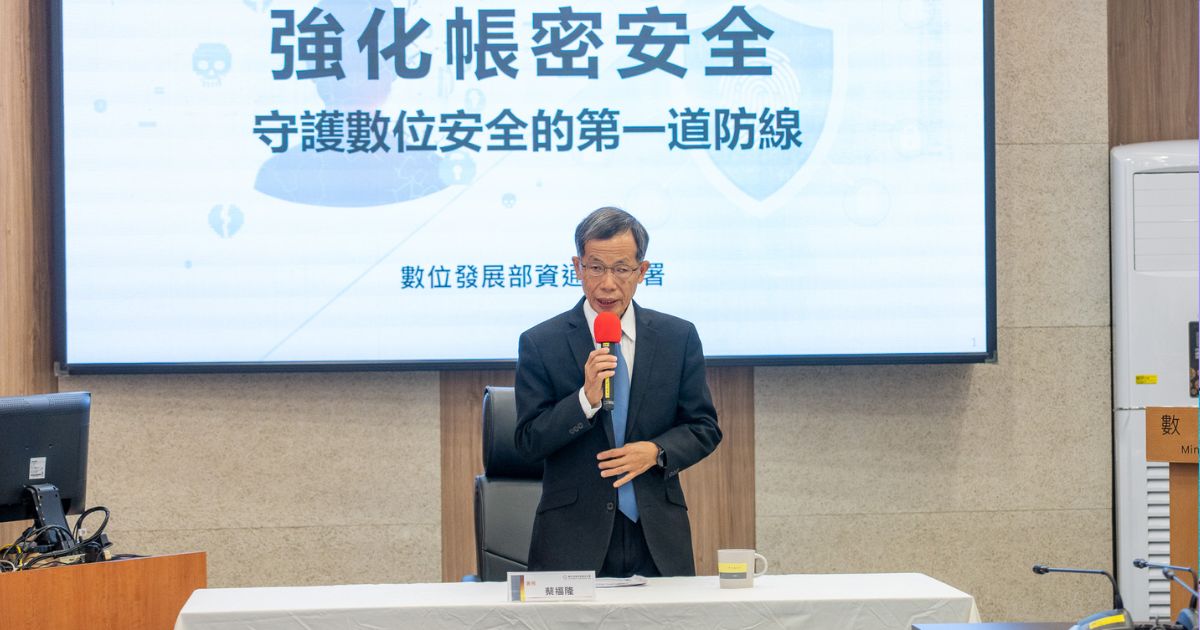
網路攻擊手法持續演進、詐騙與帳號濫用事件頻傳。數位發展部資通安全署今(12)日召開記者會,針對近期日益嚴峻的網路入侵威脅,說明強化帳號密碼安全等具體做法。資安署署長蔡福隆表示,社群媒體、購物網站等帳號密碼常遭駭客破解,「弱密碼」加上「一碼多用」是資安防護最大破口。為有效防範此類風險,建議藉由加強密碼複雜度、啟用兩步驟驗證、定期檢視登入活動等3大帳密防護原則,防範帳密遭盜用風險。
[ 加入 CIO Taiwan 官方 LINE與 Facebook,與全球 CIO 同步獲取精華見解 ]
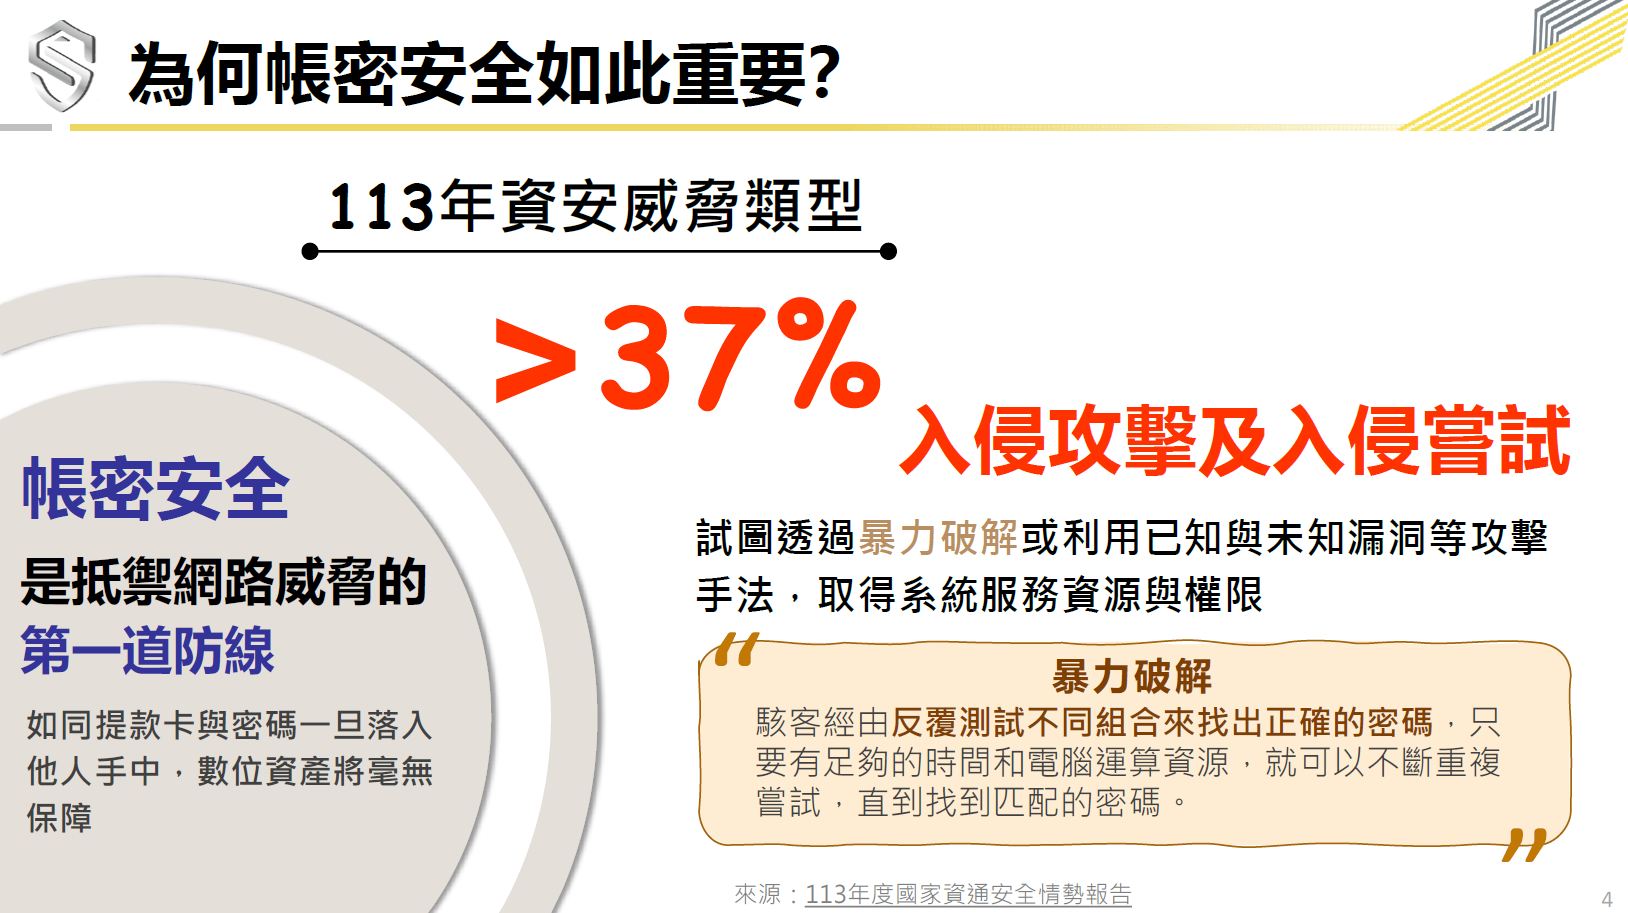
資安署主任李昱緯表示,根據統計,2025 年資安威脅類型中,超過 37% 為入侵攻擊及入侵嘗試,也就是駭客常用暴力破解,經由反覆測試不同組合找出正確的密碼,尤其當使用「弱密碼」如 「123456」、「admin」或以鍵盤排列順序設定之「QWERTY」等這類密碼,利用自動化工具幾乎可瞬間破解,攻擊者可在極短時間內完成嘗試並取得帳號控制權。曾有某機關內部設備對外連線異常,原因為未檢視防火牆政策,並以常見鍵盤排序設定密碼,導致遭暴力破解並植入惡意程式。
還有,使用相同帳號密碼重複於社群媒體、電子郵件、購物平台與網路銀行,一旦其中一個遭駭,將導致各平台、服務的帳密連鎖遭竊,造成財務與隱私損失。例如有某公司發現部分會員帳戶遭盜用兌換,經警調單位追查,發現駭客購買大量外洩帳密後,採撞庫攻擊登入盜用點數兌換商品券,購買商品後變賣牟利。
另外,某機關 FB 遭駭客上傳不當影片,調查發現 FB 管理者為離職員工私人帳號,因該員工誤點社交工程郵件,導致管理者帳號密碼被盜用,FB 私訊對話曾留存民眾報名資料,恐有個資外洩疑慮。
[ 推薦閱讀:【影】歐盟 CRA 將上路 資安院首度啟動漏洞獵捕計畫 ]
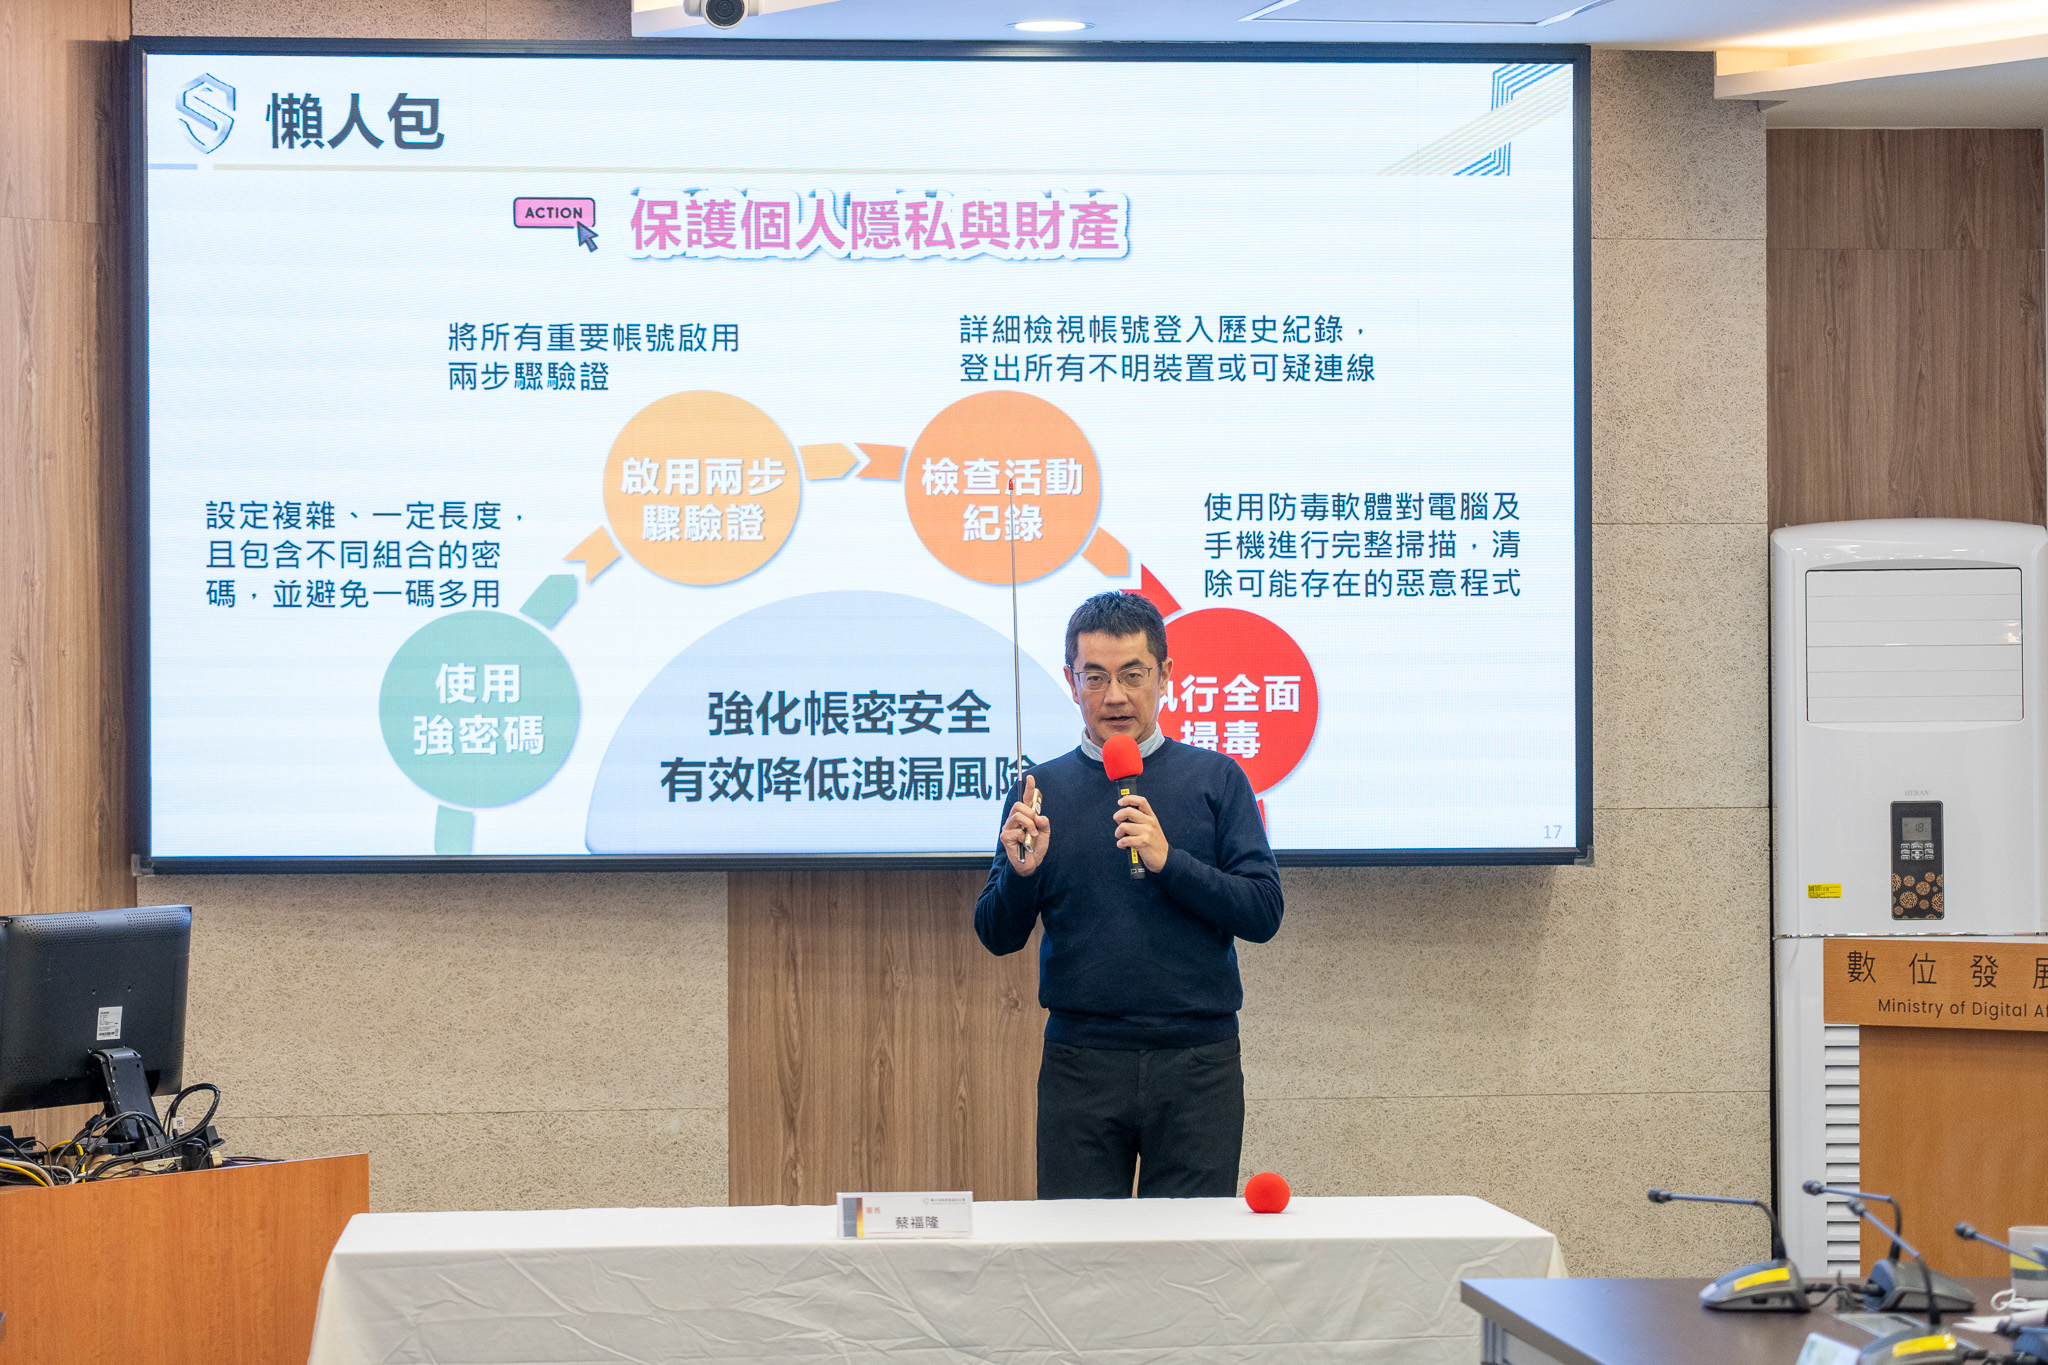
三大帳密防護原則
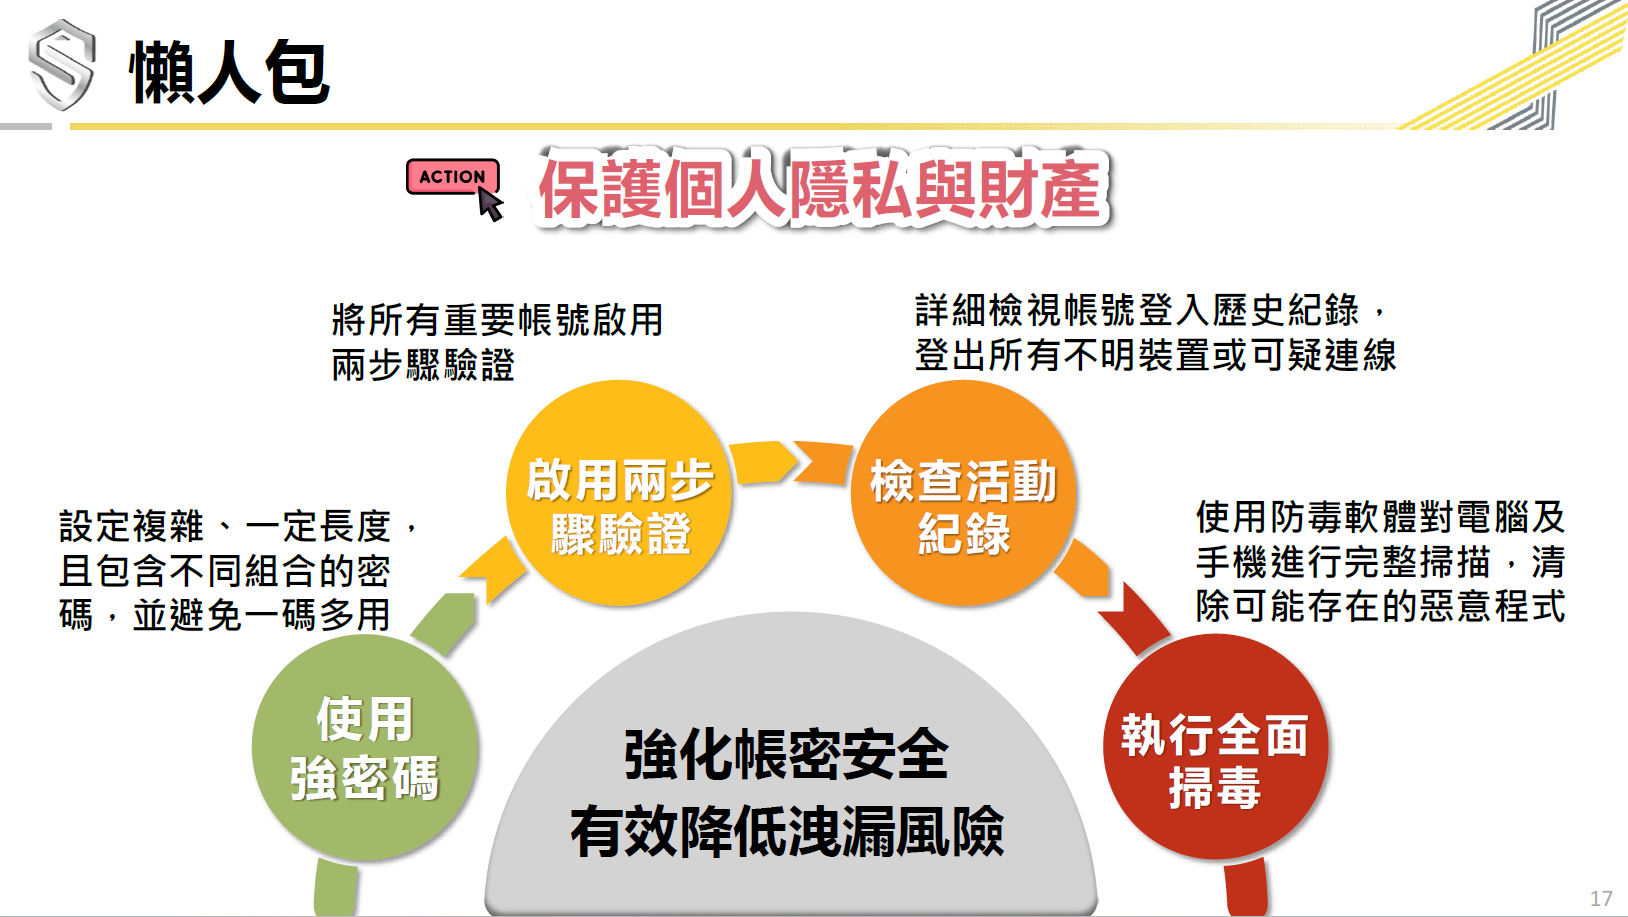
- 強化密碼複雜度:
密碼長度至少 15 個字元,並混合大小寫英文、數字及特殊符號,或使用密碼管理工具生成及管理密碼,避免使用個人生日、電話等易被猜測資訊。並因應跨服務使用不同密碼。
- 啟用兩步驟驗證:
以使用密碼登入外增設第二個驗證步驟,如開啟簡訊驗證碼、臉部或指紋驗證,使用身分驗證器等,並優先為網路銀行、Google、LINE、社群媒體等重要網路服務進行設置。
- 定期檢視登入活動:
建議定期檢視帳號登入紀錄,透過檢視登入的時間、地點或裝置設備,檢查是否存在異常存取,如發現不明登入足跡,應立即登出所有裝置並更換密碼。
[ 推薦閱讀:資安署攜衛福部四策略強化醫界防護 資安將納醫院評鑑 ]
資安署強調,帳號安全攸關隱私與財產,強化密碼設定加上啟用兩步驟驗證,將可大幅減少帳密遭盜用情形,保障國人隱私與財產安全。
(本文授權非營利轉載,請註明出處:CIO Taiwan)