企業資安趨勢論壇會後報導
面對資安威脅升溫,NetApp 提出「設計即安全」理念,並在產品中內建強大安全機制,其自主勒索軟體防護以 AI 驅動為核心,偵測攻擊精確度大於 99%,且警報準確度達到 100%,更獲得 NSA CSfC 驗證肯定。
文/林裕洋
在駭客持續運用 AI 研發惡意程式下,企業面臨網路安全威脅正以前所未有的速度攀升。根據研究報告指出,勒索軟體攻擊頻率增加 132%,而企業在遭受攻擊後的平均停機天數高達 21 天,且單次資料外洩的平均成本已攀升至 490 萬美元。
數據顯示傳統邊界防禦已顯不足抵擋威脅入侵,企業必須從資料存放的最核心——儲存設備,開始建構縱深防禦體系。NetApp 提出「設計即安全」(Secure by Design)理念,強調安全機制應內建於資料存放的儲存設備中,其儲存系統更是少數通過 NSA CSfC(Commercial Solutions for Classified) 驗證的產品,是企業儲存高機密資料的最佳方案。
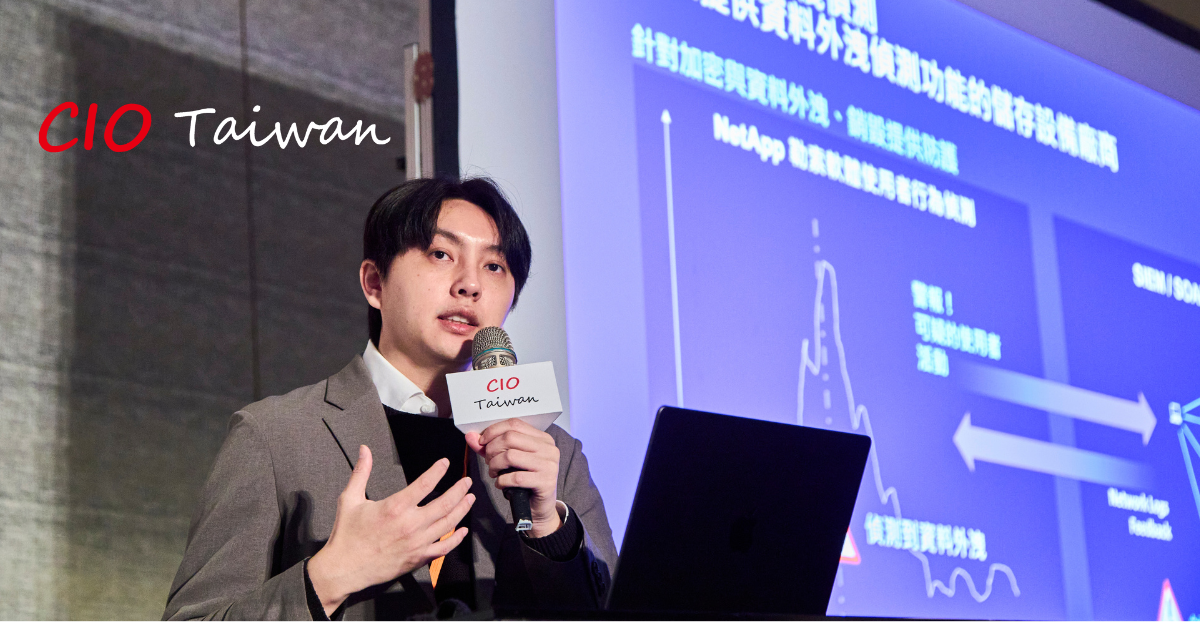
NetApp 資深技術顧問徐榮君說,隨著量子電腦技術的快速發展,駭客可能現在先竊取加密資料,留待量子電腦問世後再進行破解(Harvest Now, Decrypt Later)。為此,NetApp 已開始佈局後量子密碼學(PQC),除與資策會簽署合作備忘錄之外,也在最新作業系統中支援 FIPS-203 (ML-KEM)、FIPS-204 (ML-DSA) 及 FIPS-205 (SLH-DSA) 等演算法,確保資料在後量子時代依然安全。
[ 加入 CIO Taiwan 官方 LINE 、 Facebook 與 linkedin,與全球CIO同步獲取精華見解 ]
在基礎防禦功能上,NetApp 提供多重管理員驗證(MAV)與多因子驗證(MFA),有效防止惡意內部人員或遭竊帳號進行破壞。
AI 即時偵測,準確率達 99%
儘管多數企業都已添購各種資安設備,但受限於傳統偵測機制存在學習期過長或誤報率高等痛點,以至於無法有效阻擋惡意威脅入侵。NetApp 產品內建的自主勒索軟體防護以 AI 驅動為核心,針對檔案、區塊及雲端工作負載提供即時監控機制。
根據第三方驗證結果顯示,其偵測攻擊的精確度大於 99%,且警報準確度達到 100%。NetApp 是第一家提供資料外洩偵測功能的儲存設備原廠,且預訓練模型讓企業可「開箱即用」,無需長時間的機器學習期即可發揮效用。
徐榮君指出,當攻擊事件發生時,企業最關心「復原時間」、「金錢損失」、「資料完整性」、「操作簡便性」等四件事。為避免發生「還原後再次中毒」的窘境,NetApp 提出「獨立復原環境」概念,透過「設置」、「分析」、「計畫」、「清理」、「恢復」、「結束」等六大步驟,協助企業在安全狀況下快速還原資料。我們希望透過將資安機制內建於資料層,讓企業更有信心地面對多變的勒索軟體威脅,實現真正的網路韌性。
(本文授權非營利轉載,請註明出處:CIO Taiwan)