

作者:Max,加密城市
隱私協議 MWEB 爆出嚴重漏洞,13 個區塊遭抹除重寫
老牌公鏈萊特幣(Litecoin)於 4 月 25 日晚間遭遇重大安全挑戰。根據萊特幣基金會(Litecoin Foundation)提供的最新資訊,該網路發生了罕見的深度區塊重組(Reorganization),共有 13 個區塊遭到抹除與重寫。
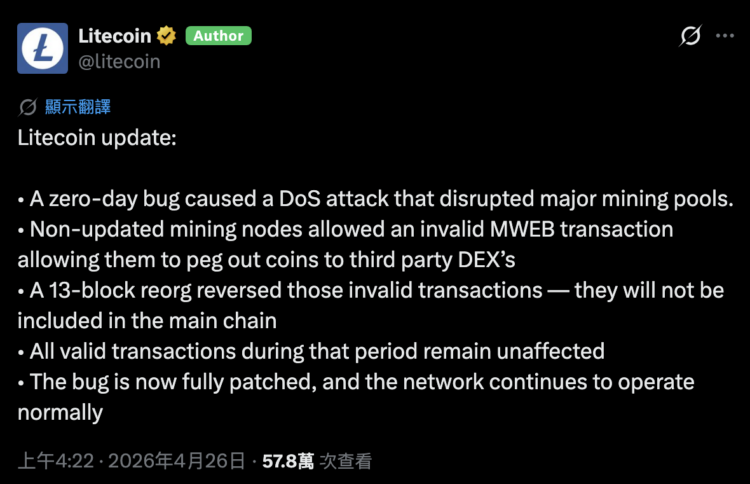
這次事件的主因源於駭客利用了萊特幣 MimbleWimble 擴展區塊(MWEB)隱私協議中的漏洞,進而對網路發動了一場精心策劃的攻擊。根據區塊鏈數據顯示,受影響的區塊高度介於 3,095,930 至 3,095,943 之間,換算成網路營運時間,約有 32 分鐘的交易歷史在重組過程中被修正。
這起事件象徵著 MWEB 協議自 2022 年 5 月正式啟用以來,首次遭受的大規模技術性攻擊。開發團隊在事後聲明中指出,儘管發生了區塊重組,但在受影響期間內進行的有效交易並未受到影響,並已重新被納入主鏈紀錄。此次重組的主要目的在於修正由漏洞產生的無效交易,防止不法資金流入市場。目前萊特幣官方已緊急發佈了 Core v0.21.5.4 版本更新,並要求所有節點與礦池盡速完成升級,以防堵潛在的二次攻擊風險。
阻斷服務攻擊結合雙花,跨鏈協議成主要受害者
進一步分析攻擊手法可以發現,這是一場結合了流量壓制與金融套利的複合式攻擊。駭客首先對已更新軟體的礦池發動了大規模的阻斷服務攻擊(DoS),成功抑制了這部分礦池的 Hashing Power,使其無法參與記帳。
在此真空期,運行舊版軟體的節點成為了網路的短暫主導者。由於舊節點無法識別新協議中的漏洞安全性,駭客藉此將無效的 MWEB 交易(Peg-out)發送到網路中,並成功將這些虛擬資產轉向去中心化交易所(DEX)與跨鏈交換協議。
駭客利用分叉窗口期,向跨鏈橋或交換平台存入最終會被判定為無效的資產,並趕在區塊重組發生前完成資產轉移。這類手法屬於典型的「雙花」(Double-spend)攻擊。
Aurora 實驗室執行長 Alex Shevchenko 指出,這次攻擊展現了極高的協作性,受害者包括了 NEAR Intents 等知名協議,初步估計損失金額達到 60 萬。
這類針對低算力層級(Layer 1)網路的攻擊,讓這些網路作為跨鏈資產抵押品的安全性受到了嚴峻質疑。
是零時差漏洞還是遲到的更新?GitHub 紀錄引發爭議
雖然萊特幣官方將此次事件定性為「零時差漏洞」(Zero-day),即開發者在攻擊發生前並不知悉的漏洞,但安全研究人員卻提出了不同的看法。來自加密安全應對小組 SEAL911 的研究員 bbsz 翻閱了萊特幣在 GitHub 上的程式碼提交紀錄,發現導致 MWEB 無效交易的共識漏洞早在 2026 年 3 月 19 日至 26 日期間就已進行了私人修復。這項紀錄代表開發團隊在攻擊發生前一個月就已經察覺到風險,卻未能在第一時間完成全網升級。
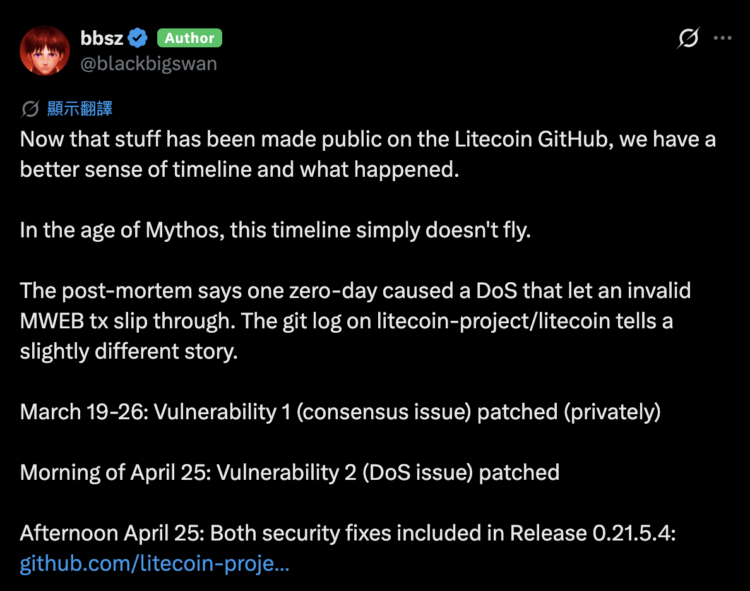
這種時間差為駭客留下了可乘之機。研究人員指出,駭客精準掌握了哪些礦池尚未更新,並透過 DoS 攻擊將已更新的礦池踢出競爭隊列,讓脆弱的舊節點為其背書。此外,鏈上紀錄顯示一個幣安(Binance)錢包地址在攻擊發生的 38 小時前,就已經為攻擊者的錢包提供了資金,且該地址預先配置為將資產兌換為以太坊(Ethereum)。種種跡象顯示,這是一場針對開發者修補空窗期的定點爆破,也暴露出 Proof-of-Work(PoW)網路在分散式治理與緊急更新速度上的挑戰。
AI 威脅加劇,PoW 網路更新效率面臨考驗
此次萊特幣遭駭事件反映出加密貨幣產業在人工智慧普及後的新考驗。萊特幣基金會提到,零時差漏洞的發現頻率大幅上升,原因之一是 AI 系統如 Anthropic 開發的 Claude Mythos 在識別軟體漏洞與攻擊面的能力上已逐漸超越人類工程師。
對於萊特幣這類依賴獨立礦池自主升級的網路來說,如何在駭客利用 AI 發現漏洞並發動攻擊前完成全網同步,成為了生存關鍵。相較於中心化程度較高的新興鏈,傳統 PoW 網路在面對緊急安全威脅時,反應速度仍有提升空間。
即便網路已回歸正常營運,市場對此事件仍保持高度警戒。萊特幣(LTC)價格在消息曝光後一度下跌至 56 左右,跌幅約 1% 。雖然損失金額相較於 4 月中旬 Kelp 再質押協議遭劫 2.93 億的事件規模較小,但其對網路不可篡改性造成的心理衝擊依然存在。
專家建議,各類交易平台與跨鏈協議應重新審視對萊特幣 MWEB 交易的確認門檻,並考慮在高度不確定的網路環境下,增加交易確認所需的區塊數量,以確保資產清算的絕對安全性。
(以上內容獲合作夥伴《加密城市》授權節錄及轉載,原文連結 )
〈32 分鐘交易紀錄全蒸發!萊特幣驚爆「13 個區塊遭抹除」… 駭客這招太狠〉這篇文章最早發佈於《區塊客》。
