整理/鄭宜芬
針對常見資安威脅供應變對策,數位發展部資通安全署 31 日發布「資安事件應變處理行動指引」,協助中小企業非技術人員在面臨資安危機當下,迅速採取適當措施,降低資安攻擊損害並儘速恢復正常營運,提升我國產業整體資安韌性。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
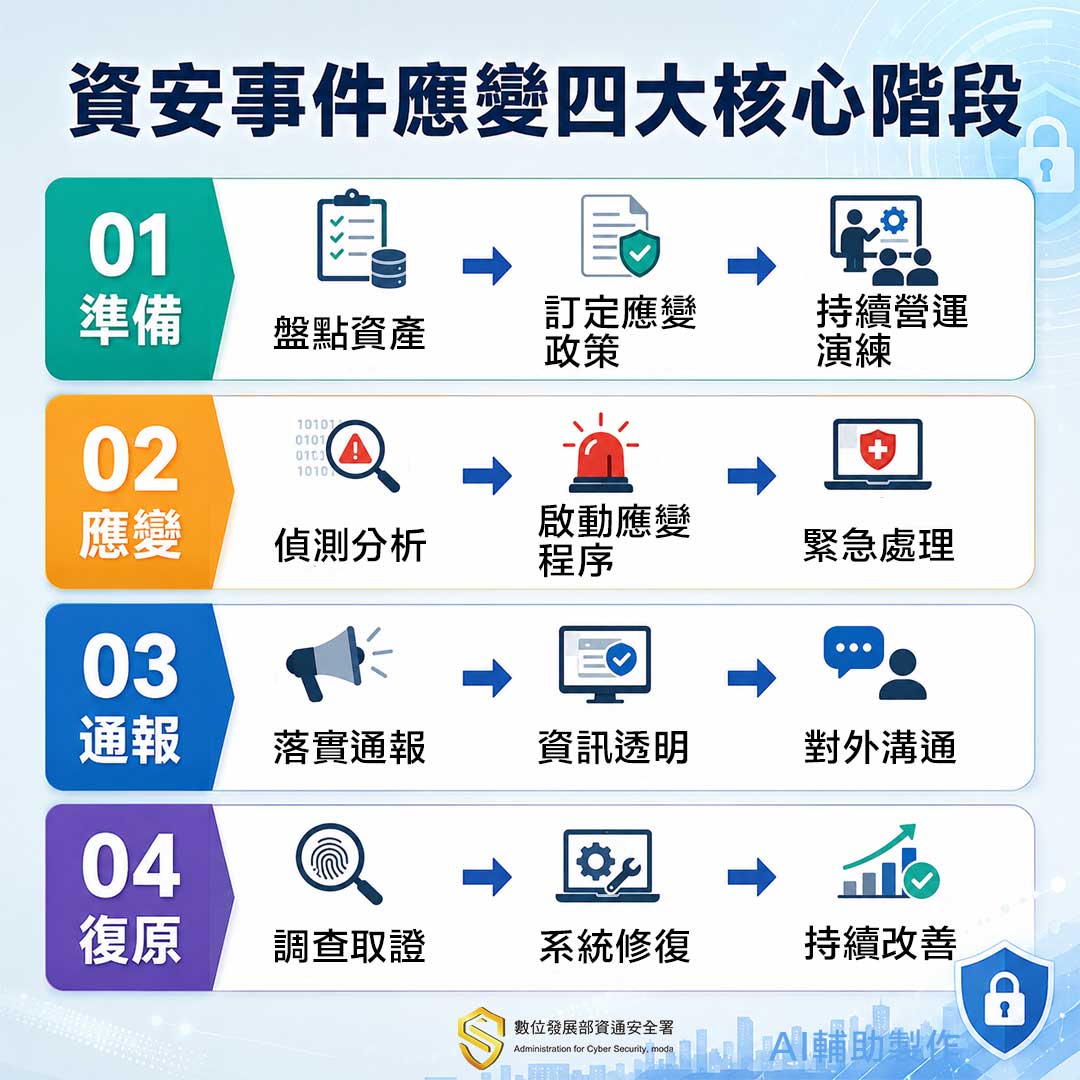
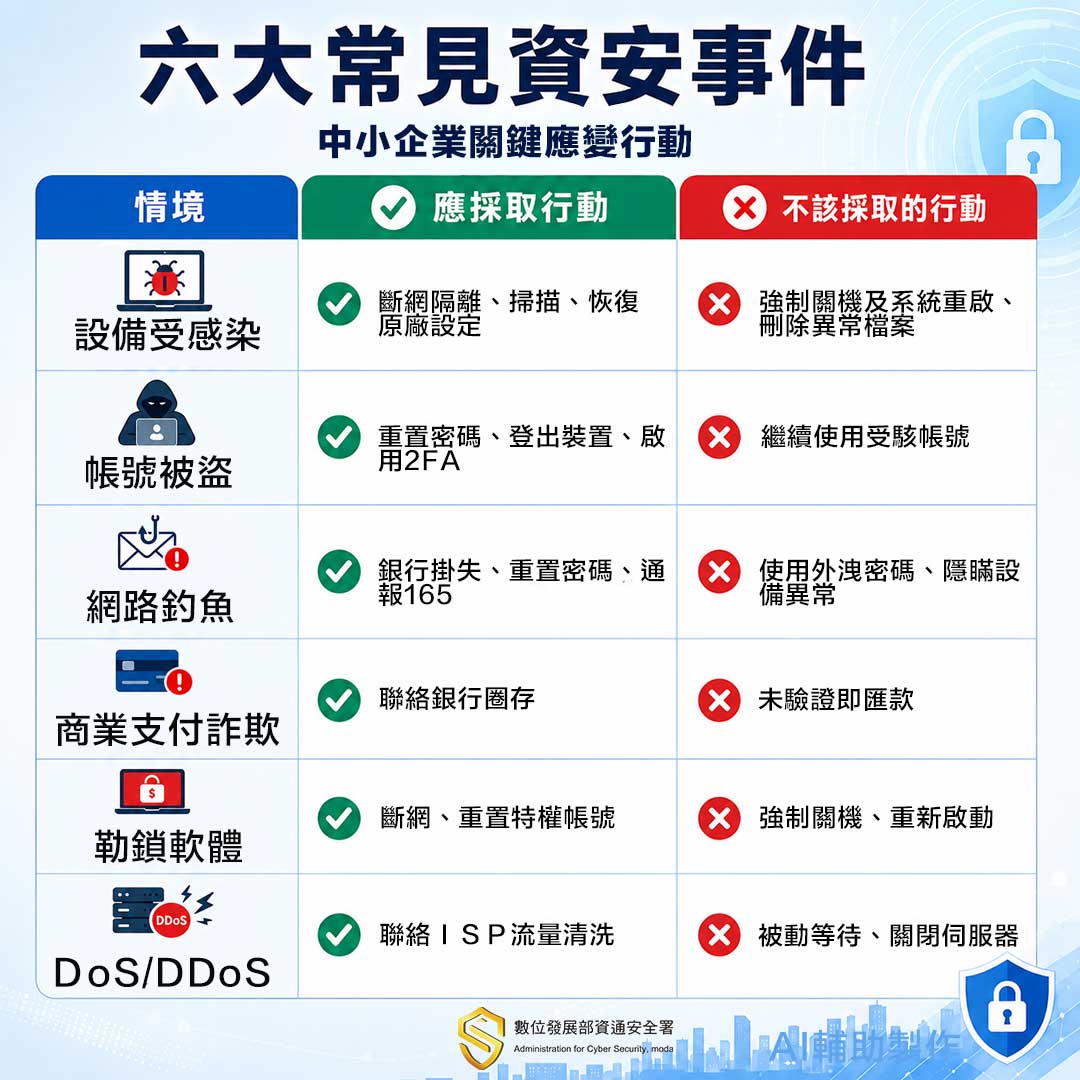
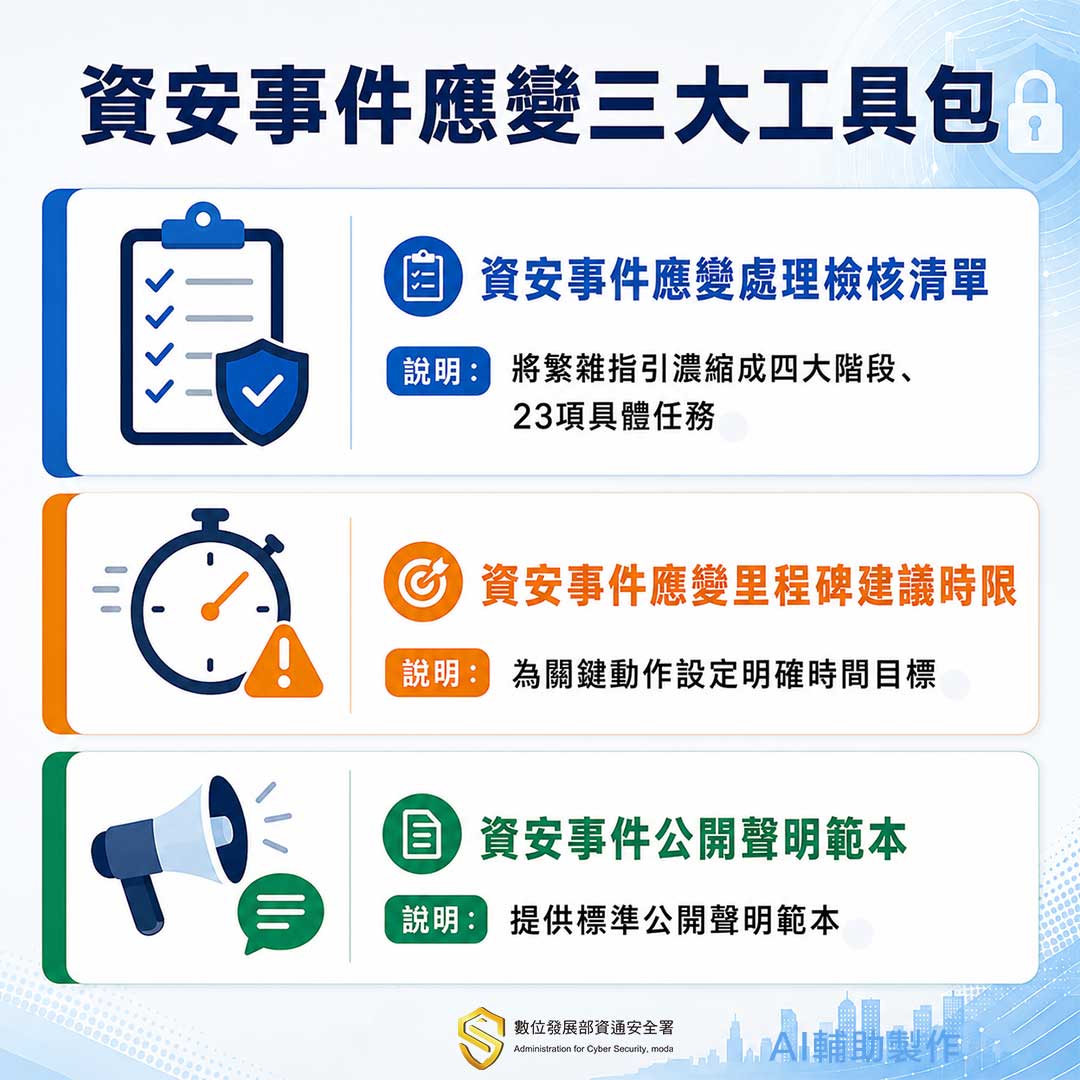
資安署表示,資安防護不可能達到零風險,當防禦邊界被突破時,企業營運韌性關鍵在於資安事件發生後的應變與復原速度,因此該指引提供企業一套即時處理流程,將資安事件應變程序明確區分為「準備階段」、「偵測與應變處理」、「通報與外部溝通」、「復原與持續改善」四大核心階段,協助企業建立標準化且具可操作性的處理機制,特別針對中小企業最常面臨的「設備受感染異常」、「帳號被盜」、「網路釣魚」、「商業支付詐欺」、「勒索軟體攻擊」及「阻斷服務(DDoS)攻擊」等六大威脅情境提供行動指引,並附具體可操作的「應變處理檢核清單」、「應變里程碑建議時限」及「聲明稿範本」,協助企業在壓力環境下有條不紊地處理資安事件。
[ 推薦閱讀:當客戶開始追問 CVE,企業準備好說明決策了嗎? ]
資安署強調,資安治理不再只是資訊部門的單一責任,而是公司經營決策階層的「核心商業治理責任」,企業經營管理與風險治理的重要一環。企業的資安事件應變計畫必須由管理階層親自參與審查與核可,才能確保資安事件發生時,能跨部門資源調度,並妥善地即時應處。此外,在面對重大資安事件時,企業應秉持正面態度,依法落實通報並與利害關係人(如客戶、合作夥伴)妥善溝通,透過資訊透明與積極應處,降低事件衝擊,維護企業資產、商譽及社會信任。
(本文授權非營利轉載,請註明出處:CIO Taiwan)