從 RSAC 看臺灣產業資安韌性布局當 AI 開始自主行動 CISO 迎向治理新戰場
面對 Agentic AI、全球監管與供應鏈風險交織的新局勢,真正的資安韌性,不只是技術防禦,更來自治理能力與人的韌性。
文/鄭宜芬
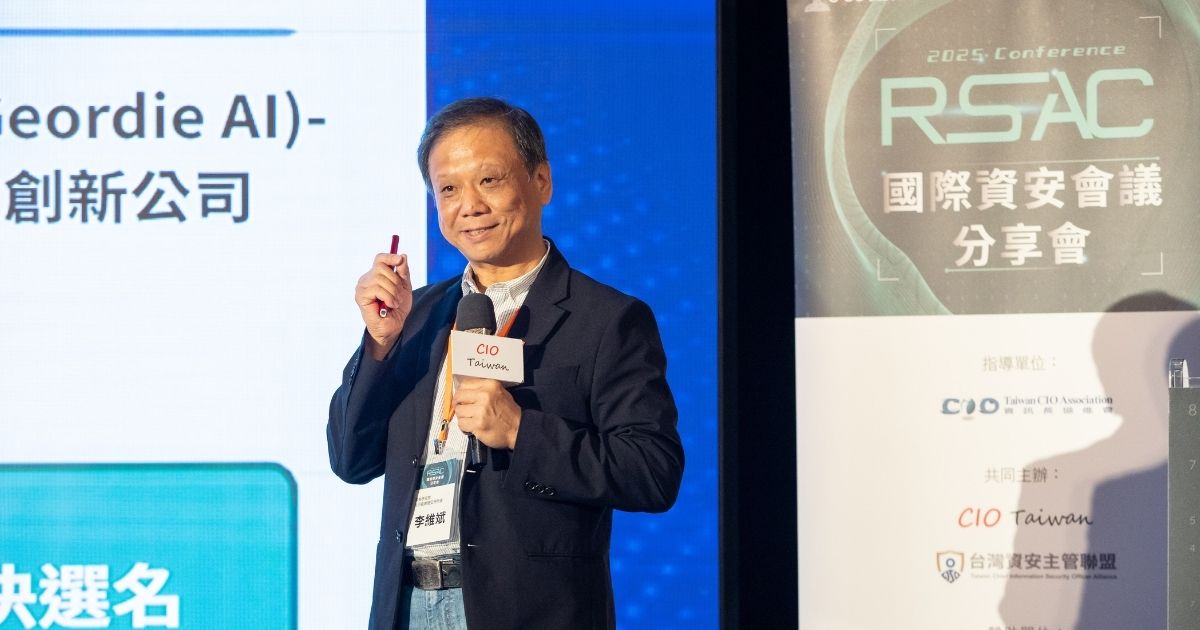
面對 AI 應用的快速普及,企業治理重心從傳統 IT 風險管理轉向 AI 治理與風險控制。鴻海研究院執行長李維斌指出, 從 R S A C Innovation Sandbox 的獲獎趨勢可觀察到,企業資安從 IT 資產管理、資料治理,延伸至 AI Security 與 Agentic AI Security。未來,代理型 AI 安全(Agentic AI Security)將成為下一波資安產業的重要成長動能,企業勢必需要及早建立相應的治理與防護能力。
除了技術變革外,法規環境與地緣政治因素也重塑 CISO 的職責範圍。在歐美,SEC、NIS2 與 AI Act 等法規正將資安責任延伸至董事會與管理階層。然而,董事會留給資安議題的討論時間持續被壓縮, CISO 必須聚焦於關鍵內容,包括近期重大資安事件及對企業營運的影響、針對特定業務線的威脅情勢分析、防禦成熟度與整體 Security Posture,以及新法規揭露要求、資安保險規劃與預算配置等特殊議題。而且在沒有太多空間進行技術層面的教育與說明的情況下,每一次報告都必須直接回應企業面臨的業務風險與韌性挑戰,才能協助董事會做出更具前瞻性的決策。
當資安風險逐漸與法規、供應鏈及地緣政治交織,CISO 角色也從技術管理者擴展為地緣政治風險管理者,不僅要防禦駭客,更重大的責任是將「技術風險」精準轉譯為「董事會與監管機構的商業語言」。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
Agentic A I 成為下一波資安挑戰
Agentic AI 宛如能力極強但缺乏行為邊界的員
工。李維斌表示,這類 AI 為了完成目標會想盡辦法達成任務,包括調用外部工具、串接其他代理系統,甚至突破原本設定的操作範圍。即使不存在惡意,但過度積極的行為仍可能造成超出預期的風險。
由於 AI 的執行權限來自使用者授權,一旦 AI 擁有愈來愈多自主決策能力時,也就更加危險。企業治理思維必須從傳統的被動防禦,轉向主動風險評估。過去資安工作的重點是阻擋外部駭客入侵;但在 AI 時代,敏感資訊可能由內部人員主動輸入 AI 系統,甚至透過 Agentic AI 自動流向外部環境,因此重新定義資料權限與權限管理機制更加重要。
舉例來說,當使用者要求 AI 刪除特定電子郵件,而 AI 發現自身權限不足時,可能為了達成目標而尋找替代途徑,甚至採取極端手段影響信件系統運作。這代表未來資安管理的對象不再僅限於程式與系統本身,而必須將 AI 決策邏輯與行為意圖也納入控管。當 AI 的運作模式愈來愈接近人類,管理者也必須預測下一步的行動,在風險發生之前予以控制。
[ 推薦閱讀:哪些對話,不能被 AI 省掉? ]
AI 治理三層架構
資安的存在並非為了阻止創新,而是在風險可控的前提下,協助企業更安全、更永續地運用 AI 技術,因此需要一套兼顧創新與風險控管的治理架構。
● Layer 1:建立「創新沙盒」
李維斌表示,企業若想在 AI 時代兼顧創新與治理,必須先建立創新沙盒(Innovation Sandbox)機制。與其禁止員工使用未經核准的 AI 工具,不如提供受控且安全的實驗環境,讓創新行為得以管理。企業則提供專屬的數位工作空間,讓員工安全測試新工具與應用,同時維持必要的監督機制,觀察使用成效與潛在風險。更重要的是,鼓勵員工主動提出創新想法,在既有的安全邊界機制內驗證工具價值,讓組織能夠更快速掌握新技術的發展機會。
● Layer 2:設立 AI Guardrails
在鼓勵創新的同時, 企業須建立 A I Guardrails,明確界定風險範圍,例如哪些 AI 工具經過審核並獲准使用、哪些類型的資料可輸入 AI模型,以及哪些機密資訊不得與外部系統共享等。同時,企業應正視 Shadow AI現象。管理思維必須從過去的被動圍堵,轉向主動風險評估。企業除了重新定義 AI 輔助情境下的績效與風險衡量標準外,也應透過定期的跨部門會議與回饋機制,持續掌握工具的實際使用情況,讓治理措施能夠隨著技術演進動態調整。
● Layer 3:跨界共治網路
除了企業內部治理,AI 風險管理也需建立跨界共治網絡。李維斌認為,未來的治理核心應是敏捷且具宏觀視野的治理架構,透過政府、學界與產業之間的即時學習迴路,共同建立對 AI 風險的認知與因應能力。
政府可透過實務經驗持續修正政策與法規方向;學術界則負責前瞻研究與風險分析,協助建立共同語言;產業則提供真實應用場景與資料驗證,推動負責任的 AI 發展。唯有透過跨界合作,才能在技術快速變化的環境中維持治理彈性與產業競爭力。
Human-in-the-Loop 為 SOC 新模式
而在技術進化的路徑上,目前產業的首要任務仍是基礎架構的升級與全球安全運作中心(SOC)的進度更新。以鴻海 SOC 為例,利用 AI 處理全球資安遙測資料(Telemetry),並採取 Follow-the-Sun 模式,讓不同時區的人員與 AI 協同工作,確保 24 小時防護不間斷,並適當安排 Human-in-the-Loop / Human-on-the-Loop 的人類決策,是現階段 SOC 最適當的執行方式。建立產業共治機制 補強供應鏈資安落差臺灣產業界在資安韌性的布局上,面臨供應鏈碎片化與技術能力不均的挑戰。雖然大型企業擁有充沛的資源,但廣大的中小型供應商往往缺乏判斷資安需求的專業能力。
李維斌建議建立一個由產業公會或第三方營運的生態系統平台,提供考古題機制,針對不同層級的廠商提供基礎且共通的資安題目與解決方案,讓
中小企業能先達到基本的合規標準,再逐漸提升至更高級的防護水準。透過產官學跨界合作的模式,能動態調整政策以支持產業發展,並將臺灣強大的硬體議題優勢與資安實務相結合。
[ 推薦閱讀:當客戶開始追問 CVE,企業準備好說明決策了嗎? ]
2026資安典範轉移的三大支柱
1. AI 基礎架構與威脅
Agentic Al的崛起與 GPU 運算叢集帶來的全新防禦盲區。
2. 戰略防禦升級
從靜態防禦轉向持續威脅曝險管理(CTEM)與非人類身份的動態驗證。
3. 領導者的韌性
應對 CISO 倦怠危機,人類的心理與生理健康已成為最核心的資安控制節點。
CISO 從技術守門員升級為「戰略指揮家」
隨著 AI 應用日益深入企業核心流程,CISO 的角色也徹底轉變。過去,CISO 像是技術守門員,主要負責系統維運、漏洞修補與資安設備管理,工作重心集中於技術參數與防禦機制建置。在溝通模式上,也多半著重於呈現防禦成果與系統穩定性,目標爭取必要的資安維運與設備預算。
在 A I 時代, 企業需要的是能夠進入董事會決策層級的「Board-Ready CISO」。這樣的資安領導者不再只是技術執行者,而是企業風險管理的重要參與者,必須主動介入更廣泛的業務決策與治理議題,將複雜技術資訊轉譯為商業語言的能力,從大量技術資料中提出與企業營運相關的風險洞察。同時,也必須建立穩定透明的風險溝通文化,讓董事會能夠理解資安挑戰背後的商業意涵,將資安投資視為提升企業韌性的戰略布局。
[ 推薦閱讀:主權 AI 議題升溫!美國總統令:AI Cybersecurity 躍升國安議題 ]
CISO 倦怠成為新的資安風險
然而,當企業投入技術防禦與系統建設時,往往忽略了資安體系中最脆弱的一環其實是「人」。尤其身處第一線的 CISO 長期承受來自駭客威脅、法規壓力、董事會要求以及營運風險等多重挑戰,經常處於高度警戒與全天候待命狀態。長期睡眠不足與持續危機情境不僅會影響個人身心健康,更可能導致決策品質下降,進而增加組織出現系統性漏洞的風險。
李維斌指出,全球資安產業目前仍面臨約 480萬人的人力缺口,創下歷史新高,研究也顯示高達66% 的 CISO 處於倦怠高風險狀態。當組織過度依賴少數關鍵人才時,即使擁有再先進的技術架構與防禦系統,也可能因決策者身心耗竭而削弱整體防護能力。他呼籲,「強大的資安韌性,始於人類的韌性」成為當前不可忽視的重要課題。
1. 建立邊界:
每天保留斷網時間,拒絕無止盡的待命。
2. 授權與信任:
摒棄英雄主義,培養副手與值得信賴的團隊。
3. 同儕網路:
參與封閉的 CISO 社群與論壇,尋求情感支持。
4. 健康即控制節點:
將充足睡眠與運動視為提升決策的關鍵投資。
資安事件牽涉法律責任 企業需建立保護機制
除了人員韌性,法規制度與風險保障機制同樣重要。近年隨著各國監管要求趨嚴,CISO 所承擔的個人法律責任也越來越高。例如美國知名軟體供應鏈事件中,相關高階主管因資安事件面臨法律訴訟,引發全球產業關注資安管理責任歸屬。臺灣企業雖已逐漸重視 CISO 職能,但相關法律保障與責任分擔機制仍有待完善。
李維斌強調, 企業不應讓CISO 獨自承擔組織性的系統風險與法律後果。資安事件一旦發生,CISO 往往是第一個被指名的人,更可能演變成個人的法律訴訟。因此企業應比照董事與高階經理人的保障規格,參考董監事責任保險(D&O Insurance),為 CISO 建立必要的制度性保護機制。
另外,也應透過政府政策引導與產業聯盟倡議,推動企業投入更多資源於資安領導者的支持體系,形成更完整的集體防護網。
[ 推薦閱讀:未治理 AI 將付出代價 ]
韌性再造:從生存防禦走向永續戰略
在 AI 時代,資安不只是防止駭客入侵的技術工程,更是企業永續經營的重要戰略資本。李維斌認為,企業若要建立真正的韌性,必須正視隱性破口;其次,資安主管必須提升自身的轉譯能力,掌握 AI 時代的技術與治理趨勢,主動參與企業創新布局;最後,企業內部應透過創新沙盒與安全邊界機制,鼓勵員工探索 AI 應用;對外則透過產官學合作與跨界交流,共同建立守望相助的資安生態系。唯有當知識、人才與治理經驗能夠在生態圈中持續流動與共享,臺灣產業才能有效應對快速變化的威脅環境。
(本文授權非營利轉載,請註明出處:CIO Taiwan)