Applus+ Laboratories 攜手安合規律於台北舉辦研討會,西班牙資安事業處總監親自來台,為台灣外銷廠商梳理從法規要求到落地執行的準備路徑
文、圖/安合規律
歐盟《網路韌性法案》(Cyber Resilience Act,CRA)自 2026 年 9 月 11 日起,漏洞與重大資安事件的通報義務已正式生效,2027 年 12 月 11 日則將全面強制實施。面對這條幾乎涵蓋所有含數位元素產品的新規範,全球檢測、檢驗、認證(TIC)集團 Applus+ Laboratories 與在地資安合規實驗室安合規律(Secure Vectors Surveillance,SVS)於 9 月 18 日在台北共同舉辦實體研討會,為以電子業為主的台灣外銷廠商,梳理從法規要求到實際落地的準備路徑。
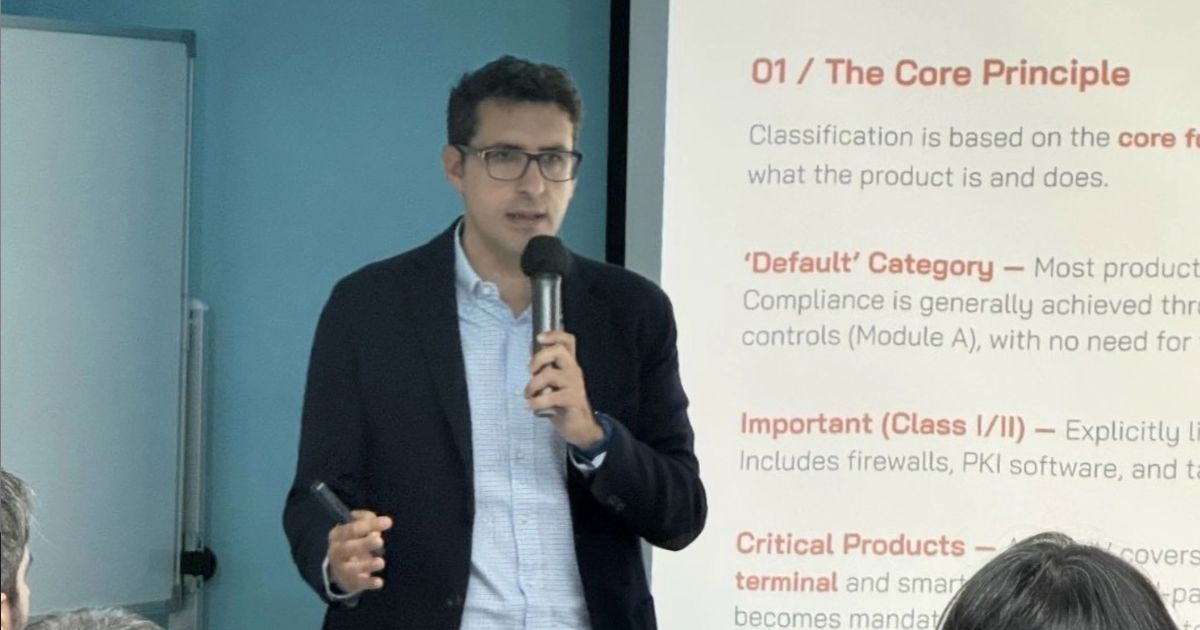
Applus+ Laboratories 全球資安事業處總監 Jose Ruiz Gualda 特地從西班牙飛抵台北,於現場親自授課,並針對個別企業的產品提問直接回應。安合規律執行長 Vincent Huang、業務副總 Tina Wu 則分別從台灣製造端與台歐銜接的角度,說明廠商現階段最該著手的準備工作。三位講者傳達的核心訊息高度一致:把 CRA 視為現在就要啟動的產品工程專案,及早排進開發流程,才能避開 2027 年前夕的認證量能瓶頸。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
三個時間點,量能吃緊是真的
Vincent Huang 在現場拆解出三個關鍵時間點:2026 年 9 月 11 日通報義務生效、相關標準預計自 2026 年底起陸續到位、2027 年 12 月 11 日全面強制實施。他提醒,真正的壓力落在最後一段——當多數廠商都趕在大限前送認證,實驗室量能將被填滿,屆時想排隊未必排得進去。
這項判斷在 Jose Ruiz Gualda 的演講中得到呼應。他指出,歐洲過去十年約發展五項標準,如今卻要在兩年內推進約四十項,多數仍停留在公眾諮詢(public enquiry)階段;第一批標準最快可能要到 2026 年底才發布,能否成為具「符合性推定」效力的協和標準(harmonised standard)、何時生效,都還有變數。他以先前無線電設備指令(RED)的經驗提醒,協和標準往往在大限前約五個月才刊登,對部分產品而言,很可能要到 2027 年中甚至更晚才等得到。
「CRA 是一部法律,舉證責任在製造商身上。凡事都要權衡風險與成本,越早確認產品落在哪一類、缺口在哪裡,後續投入就越省。」Jose Ruiz Gualda 表示,與其空等標準,不如直接依 CRA 附錄一(Annex I)的條文建立技術文件與符合性論證,待標準到位再視情況補強引用。
先搞清楚產品走哪一條路:核心功能決定分類
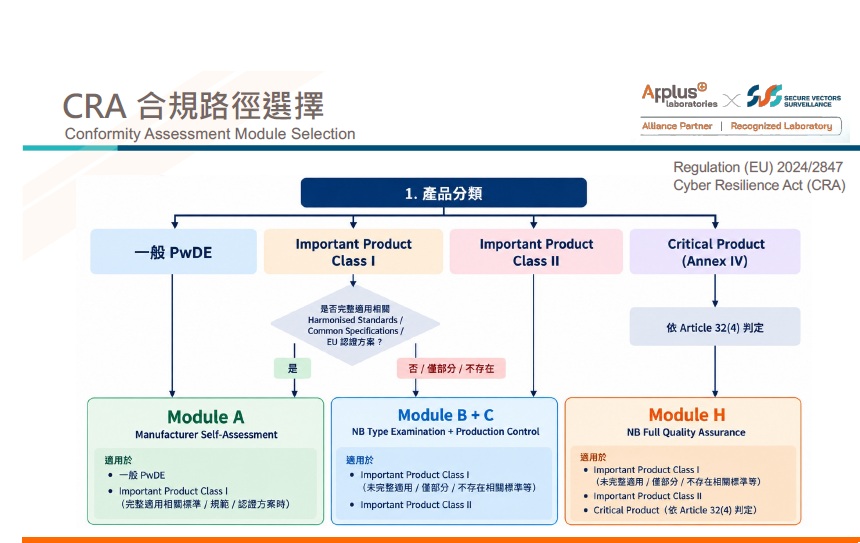
Jose Ruiz Gualda 強調,CRA 的產品分類取決於「核心功能」,而非產品內含的元件。他以歐盟執委會於 2025 年 11 月發布的實施細則(Implementing Regulation (EU) 2025/2392)為例:路由器即使內建防火牆功能,核心功能仍是路由器;作業系統雖附帶瀏覽器、計算機等元件,仍以作業系統歸類;一支內含安全元件的行動裝置,也不會因此被拉高為關鍵(Critical)產品。
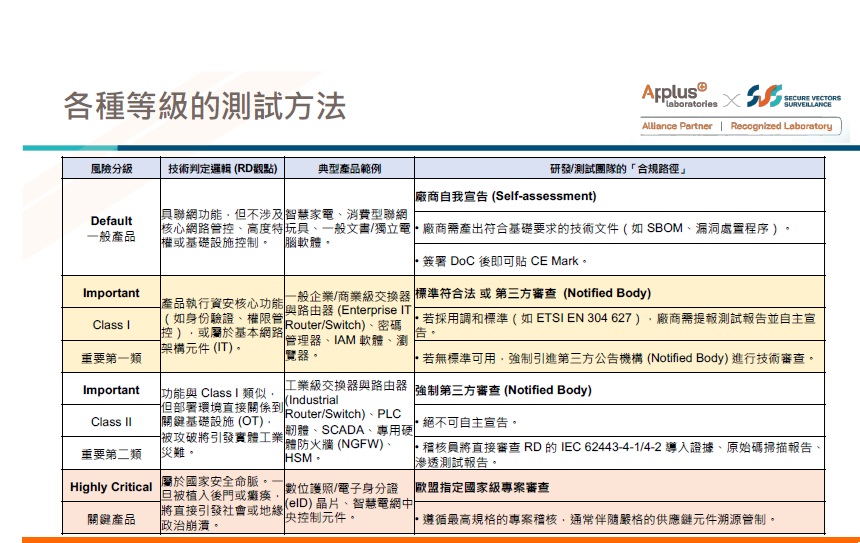
「常見的誤解,是以為產品裡用了一顆重要或關鍵等級的元件,整台成品就跟著升級,事實並非如此。」他指出,只要先釐清核心功能,多數廠商當天就能判定產品屬於預設(Default)、重要第一類(Important Class I)、重要第二類,或關鍵類中的哪一類,而這一步直接牽動後續的符合性評估路徑與成本。
分類確定後,接續的是符合性評估路徑的選擇。預設類產品可採自我評估(Module A);重要第一類產品僅在已有可完整套用的協和標準等合規依據、且百分之百符合的前提下才能自我宣告,否則須由公告機構(Notified Body)介入;重要第二類與關鍵類產品則一律需要第三方評估。Jose Ruiz Gualda 補充,Module B(產品型式檢驗)與 Module H(品質管理系統)之間的取捨,應回到產品組合規模與改版頻率來判斷,並提醒 Module H 的成本主要落在企業內部的體系建置,而非公告機構端。
[ 推薦閱讀:CRA 進入實戰階段 台灣 ICT 從合規應對走向產品安全治理 ]
既有認證可重用,POS 與無線產品受惠最大
對已投入其他資安認證的廠商,兩位講者都傳達了明確訊息:先前的成果不會白費。Jose Ruiz Gualda 指出,歐洲業界普遍傾向精簡標準、重複利用既有評估結果。以支付終端機為例,若缺少 PCI PTS 這類既有認證,導入 CRA 的工作量可能高出約三倍;RED 指令下的 EN 18031、共同準則(Common Criteria)與企業既有的 ISO 27001 資產盤點,也都能作為 CRA 的評估基礎。
安合規律業務副總 Tina Wu 進一步將 EN 18031 與 CRA 的關係整理為三類:可直接留用的既有成果、需要重新對應 CRA 範圍的部分,以及 CRA 額外要求而必須新增的工作,例如擴大產品邊界與遠端資料處理、供應鏈與 SBOM、漏洞協調揭露與通報流程等。她提醒,EN 18031 的符合性並不能直接延伸為 CRA 符合性,仍須經過重新對應。當天與會者約有三分之一來自 POS、刷卡機相關產業,這類重用策略對其尤具參考價值。
通報義務別誤解:不是每個漏洞都要上報
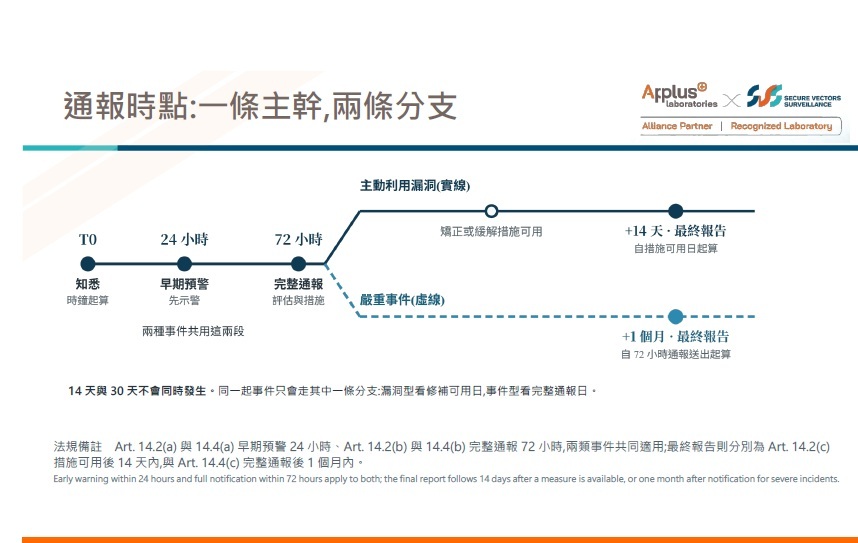
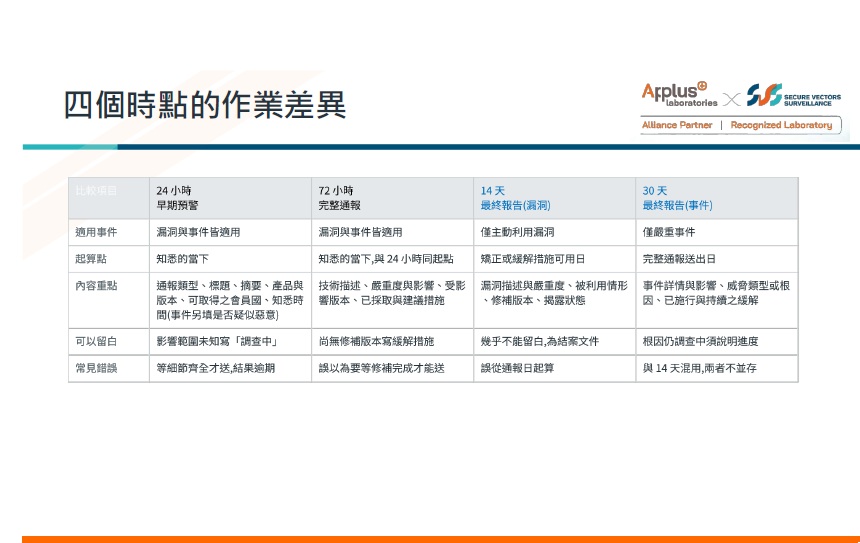
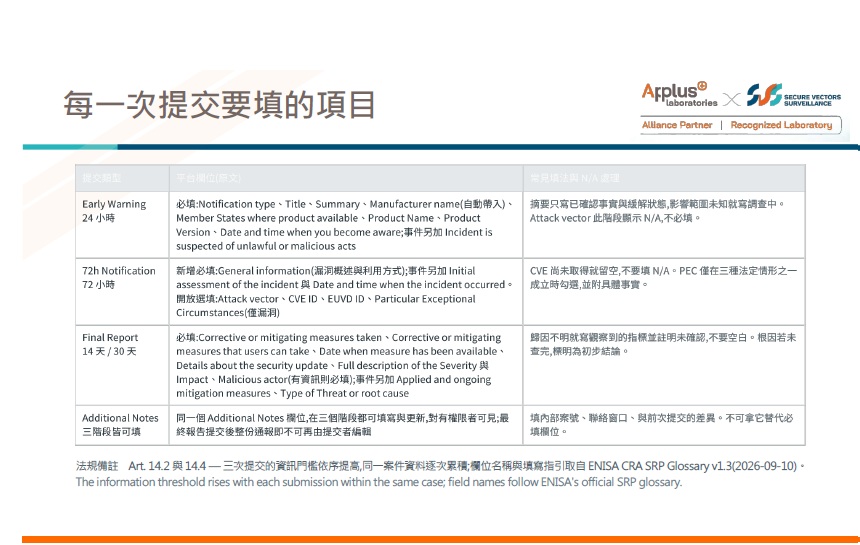
針對 9 月 11 日起生效的通報義務,講者也釐清了常見誤解。CRA 要求製造商在知悉後,於 24 小時內提出早期預警、72 小時內提交具體通報,並於後續完成結案報告。惟需通報的對象,限於已被主動利用的漏洞,以及實際造成影響的重大資安事件;產品雖使用了某個曝出高風險漏洞的元件,若該漏洞在產品上無法被利用,並不構成通報義務。此外,製造商須指定漏洞通報的單一聯絡窗口(SPOC);Jose Ruiz Gualda 說明,製造商不必為此在歐盟境內設立法人或聘僱人員,惟設於歐盟的進口商或經銷商,亦負有確認產品符合 CRA 的責任。
把 CRA 變成產品工程專案,現在就能動手
Tina Wu 建議廠商把 CRA 從「法規專案」轉化為「產品與工程的路線圖」,依確認產品邊界、確認分類、選定符合性路徑、盤點既有證據、列出缺口與負責人及時程等步驟推進。「不要等到 2027 年才開始。現階段就先完成風險評估、測試、證據與流程的整備,把未來正式符合性評估可能產生的重工降到最低。」她表示。
就實際著手順序,講者建議廠商及早準備,以避免後續認證排隊;先進行 CRA 差距分析(gap assessment),釐清現況與缺口,接著完成網路安全風險評估,再依序推進產品安全測試、SBOM 與第三方元件盤點、漏洞處理與生命週期整備,最後彙整為 CRA 附錄七(Annex VII)所要求的技術文件。透過台灣在地實驗室與歐洲認證體系的銜接,廠商可望以同一套範圍與證據策略完成準備,避免顧問、實驗室與後續認證之間的重複作業。