整理/鄭宜芬
Oracle PeopleSoft 近期再成為大規模漏洞利用攻擊的目標。Google Cloud 旗下 Mandiant 與 Google Threat Intelligence Group(GTIG)近日發布最新調查指出,威脅行動者 UNC6240(ShinyHunters)持續利用 CVE-2026-35273 攻擊全球 PeopleSoft 環境,且相較 6 月以高等教育機構為主的首波活動,新一波攻擊範圍已擴及科技、IT 服務、醫療、農業、運輸及政府等不同產業。
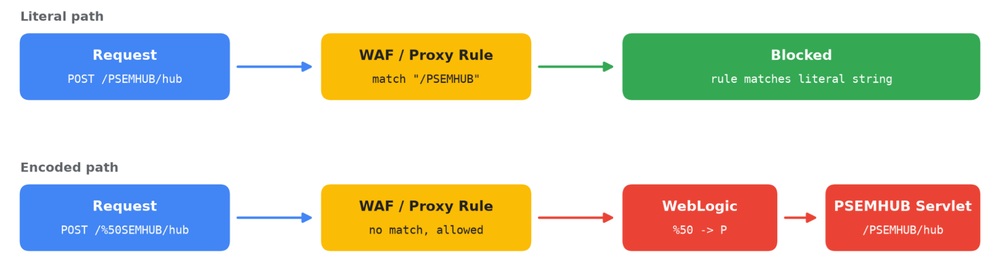
更值得企業資安團隊注意的是,這次攻擊並非單純重複既有漏洞利用,而是針對防禦措施進行調整。威脅行動者將請求路徑中的「P」進行 URL 編碼,把原本的 /PSEMHUB/ 改寫為 /%50SEMHUB/,藉此避開部分依賴字串比對的 WAF 與反向代理規則;PeopleSoft 應用伺服器解碼後,仍會將請求導向存在漏洞的服務端點。
這起事件值得關注的是,企業是否掌握 PeopleSoft 的實際暴露狀態、修補進度,以及在邊界防禦失效後,還有哪些能力可以及早發現異常。
[ 加入 CIO Taiwan 官方 LINE、Facebook 與 LinkedIn,與全球 CIO 同步獲取精華見解 ]
攻擊者已開始調整既有防禦邏輯
這波攻擊最值得注意的變化,在於威脅行動者已針對企業公開的防禦措施進行適應。
Mandiant 指出,6 月首波攻擊期間,企業可透過封鎖 /PSEMHUB/* 等方式降低外部暴露風險;但到了新一波活動,UNC6240 改以 URL 編碼方式改變請求路徑,使原本針對明文路徑設計的 WAF 規則無法比對,而 PeopleSoft 後端仍可正常解析並處理該請求。
這反映出一個常被忽略的資安治理問題:邊界防禦規則的「已封鎖」,不等於漏洞本身的「已修補」。
如果企業的風險判斷只停留在「WAF 已經擋住攻擊特徵」,就可能低估實際暴露程度。尤其當攻擊者可以改變 URL 編碼、大小寫或其他非標準化表示方式時,單純依靠固定字串進行比對的防禦措施,便可能出現落差。
Mandiant 也明確指出,目前觀察到的攻擊活動,正是針對採取 WAF 規則、但尚未完成漏洞修補的 PeopleSoft 環境。
從「有沒有擋住」轉向「有沒有修好」
CVE-2026-35273 最初在 2026 年 5 月底至 6 月初遭到零時差利用,Oracle 於6 月 10 日發布安全性警示。到了 9 月的新一波活動,漏洞已不再是未知弱點,而是已經有公開修補資訊、卻仍可能存在於企業環境中的已知漏洞。
建議企業優先回到幾個基本盤:企業目前有哪些 PeopleSoft 執行個體?哪些仍在使用?版本與修補狀態為何?PSEMHUB 是否仍有業務需求?哪些系統可以直接從外部連線?若暫時無法完成修補,又有哪些補償性控制措施?
這些問題看似屬於日常漏洞管理,卻直接決定企業面對大規模自動化漏洞利用時,究竟是處於「已降低暴露」還是「只是增加了一層防護」的狀態。
[ 推薦閱讀:當產品的 PQC 升級受限,誰有權決定繼續支援? ]
PeopleSoft 漏洞考驗修補速度
此次攻擊也顯示,PeopleSof t遭到利用後,攻擊者並非只取得一次性的程式執行能力。
Mandiant 觀察到,部分遭入侵環境出現 JSP 網頁後門,例如 x.jsp 與 u.jsp,另有 Windows 主機遭植入名為 Ple64.exe 的木馬化程式,後續還使用通道工具與遠端管理工具建立持續存取能力。
資安團隊需要進一步確認利用成功後,攻擊者是否留下持續存取的機制,以及主機上的權限與資料是否已受到影響。
Mandiant 指出,在部分受害環境中,攻擊者執行的指令甚至取得作業系統層級的高權限;即使只使用 PeopleSoft 或 WebLogic 服務帳號,也可能接觸 PeopleSof t設定檔、資料庫連線資訊與應用程式資料。
同時,漏洞事件的處理範圍也必須從「應用程式修補」延伸至「主機、帳號與資料存取權限」。
修補之外,也要確認是否已經被利用
因此,在套用 Oracle 針對 CVE-2026-35273 的安全性更新之外,資安團隊還需要同步進行事件檢視。
其中一項重要線索,是檢查 PeopleSoft 所使用的 WebLogic 存取日誌。Mandiant 建議企業搜尋 /PSEMHUB/ 以及經過百分比編碼的變形路徑,例如 /%50SEMHUB/,尤其需要注意來自外部來源的 POST 請求,以及與異常 JSP 檔案相關的請求。
另一方面,也應檢查 PeopleSoft 的 PSEMHUB 應用程式目錄,確認是否出現原始產品並未提供的 .jsp、.jspx 或 .exe 檔案。由於攻擊者可能採取不落地的指令執行方式,單純依靠「是否產生 JSP 後門檔案」也不足以涵蓋所有情況;主機端同樣需要留意 WebLogic Java 程序是否異常啟動 Shell 或其他系統程序。
進行資產治理、串聯日誌與端點資料
這起事件也重新凸顯「減少暴露面」的重要性。Mandiant 建議,若企業並不需要持續使用 Environment Management Hub(EMHub),可依 Oracle 安全性指引停用相關服務;在特定架構下,也可移除 PSEMHUB 應用程式。
此次事件另一個值得企業檢視的課題,是偵測能力是否足以串起完整攻擊鏈。
從攻擊者先確認系統是否存在漏洞,到後續部署 Web Shell、執行指令,再到建立持續存取機制,每一個階段可能留下不同類型的跡象。Mandiant 指出,部分攻擊在正式利用前,就會先對目標送出多次特定 POST 請求,用來確認主機是否可以被利用;因此,單看「是否已經出現惡意檔案」,可能錯過更早期的偵測機會。
建議企業應重新檢視 Web 伺服器、應用程式、主機與網路流量之間的資料是否能夠互相對照。當漏洞修補尚未完成時,日誌能否快速找出可疑請求?修補完成後,能否回溯確認過去是否曾遭利用?若發現異常檔案,能否進一步追查服務帳號、資料庫連線與對外連線活動?
把「修補」變成可驗證的管理流程
PeopleSoft 此次事件最值得企業借鏡的地方,是漏洞公開後,企業如何確定自己的防護真的完成。
從漏洞盤點、修補,到停用不必要服務,再到日誌回溯與主機檢查,這些工作需要跨越 IT、應用系統與資安團隊。尤其核心企業系統往往牽涉業務連續性,修補不一定能立即完成,更需要明確掌握哪些系統尚未處理、有哪些替代控制措施,以及何時能完成風險關閉。
CVE-2026-35273 的攻擊演變提醒企業,WAF 可以降低攻擊成功機率,但不能取代漏洞修補;邊界防禦可以阻擋已知路徑,卻不能取代對資產與服務本身的治理。
當攻擊者已經開始根據企業公開的防禦方式調整攻擊路徑,甲方資安團隊真正需要建立的,是從「知道漏洞」到「確認修補」,再到「證明沒有遭到利用」的完整閉環。這才是面對下一波大規模漏洞利用時,企業能否真正降低風險的關鍵。
(本文授權非營利轉載,請註明出處:CIO Taiwan)