

沃爾瑪、DHL 及微軟為今年第一季網路犯罪者最常冒充品牌
全球網路安全解決方案領導廠商 Check Point® Software Technologies Ltd.(NASDAQ 股票代碼:CHKP)的威脅情報部門 Check Point Research 發佈《2023 年第一季品牌網路釣魚報告》,列出今年第一季網路犯罪者企圖竊取個人資料或付款資訊時最常冒充的品牌。跨國零售巨頭沃爾瑪(Walmart)(16%)從去年底的第 13 名躍升至本季榜首,因先前曾遭假冒發動網路釣魚攻擊,誘騙受害者點擊與「供應系統崩潰」相關的惡意連結;緊接在後的分別是 DHL(13%)及微軟(Microsoft)(12%)。就整體產業來觀察,科技業最常被冒充,其次為運輸和零售業。
此外,報告中特別提及攻擊者會利用金融組織竊取帳戶資料,排名第 8 的瑞福森銀行(Raiffeisen Bank)於本季首次上榜。在假冒為瑞福森銀行的釣魚攻擊中,攻擊者會企圖引誘收件人點擊惡意連結,以確保帳戶免於詐騙活動侵害,而受害者的個人資料在點擊後會旋即落入攻擊者手中。
Check Point Software 數據研究經理 Omer Dembinsky 表示:「犯罪集團希望透過這些網絡釣魚攻擊誘騙更多人洩漏個人資料。在某些情況下攻擊者是想取得帳戶資訊,就如同瑞福森銀行所遭遇的事件;而另一種攻擊目的則是竊取付款資料,例如冒充熱門串流平台 Netflix 所發動的釣魚攻擊。然而,防範網路釣魚攻擊的最佳方式仍是增進相關知識;企業應為員工提供適當培訓,讓他們有能力辨別可疑跡象,例如拼錯的網域、錯別字、錯誤日期及其他透露出其為惡意電子郵件或連結的細節。」
在品牌網路釣魚攻擊中,犯罪分子會試圖使用與真實網站相似的網域名稱或 URL 以及網頁設計,來模仿知名品牌的官方網站。導向詐騙網頁的連結可透過電子郵件或簡訊發送給目標對象,並在瀏覽網頁期間被重新導向,也可能經由詐騙應用程式觸發;其中,詐騙網站通常會設計一個用於竊取用戶憑證、付款明細或其他個人資料的表單。
- 沃爾瑪(16%)
- DHL(13%)
- 微軟(12%)
- LinkedIn(6%)
- FedEx(4.9%)
- Google(4.8%)
- Netflix(4%)
- 瑞福森銀行(3.6%)
- PayPal(3.5%)
瑞福森銀行網路釣魚電子郵件—帳戶竊取範例
以下範例為攻擊者試圖透過網路釣魚郵件竊取用戶的瑞福森銀行帳戶資料。信件的寄件人名稱雖為「Raiffeisen」,但 Webmail 位址為「support@raiffeisen-info[.]com」;主旨則是以羅馬尼亞文撰寫「尚未啟用新的 SmartToken 服務」,信件內容則提到受害者須啟用 SmartToken 服務確保帳戶免於詐騙活動侵害,並附上一個引誘受害者點擊的惡意連結「https://urlz[.]fr/kxnx」,企圖竊取其帳戶。
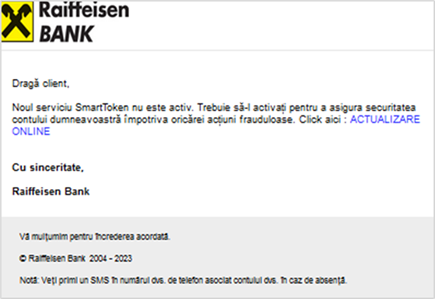
圖一:主旨為 「尚未啟用新的 SmartToken 服務」惡意電子郵件
在 2023 年第一季 Check Point 曾發現一封冒充 Netflix 的惡意網路釣魚電子郵件。這封看似來自「Netflix」的電子郵件,實際上來自一個 Webmail 地址「support@bryanadamstribute[.]dk」;其主旨為「請更新—帳戶暫停服務」,信中聲稱收件人的 Netflix 帳戶因次期帳單未授權已暫停服務,並提供一個續訂連結要求受害者輸入付款資訊,但該連結卻將使用者導向惡意網站「https://oinstitutoisis[.]com/update/login/」,企圖竊取其付款資訊。
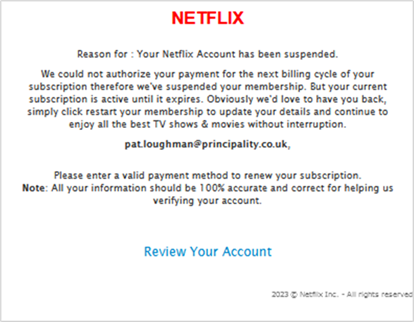
圖二:主旨為「請更新—帳戶暫停服務」惡意電子郵件
