第14屆CIO價值學院第五堂課會後報導
過去幾年,面對商業環境的變化、消費市場需求轉變,企業轉型儼然成為維持競爭力的不二法門,其重要核心在於思維轉換。即是藉助外力達成自體進化的目標,而要成功關鍵在於需推動組織變革、流程再造。企業轉型的類型有兩種,其中同質轉型的風險低、時效短,至於異質轉型的風險高、適應難。至於近來常被提起的數位轉型,其基礎就是涵蓋資訊科技IT、通訊科技CT、自控科技OT等三大領域的數位科技就緒度。
常見數位轉型的兩大類型,第一種是基於基礎建設的數位轉型,即是透過垂直整合上、中、下游,延展既有業務範疇,以達成內部管理、效能導向的需求。至於基於新興應用的數位轉型,則是屬於水平整合、異業結盟,藉此開拓新業務型態。面對數位轉型衍生的資安議題,最重要工作之一,自然是盤點生態系統的架構,如資料、軟體、硬體、人員、程序等,是否符合最低的資安要求。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球CIO同步獲取精華見解 ]
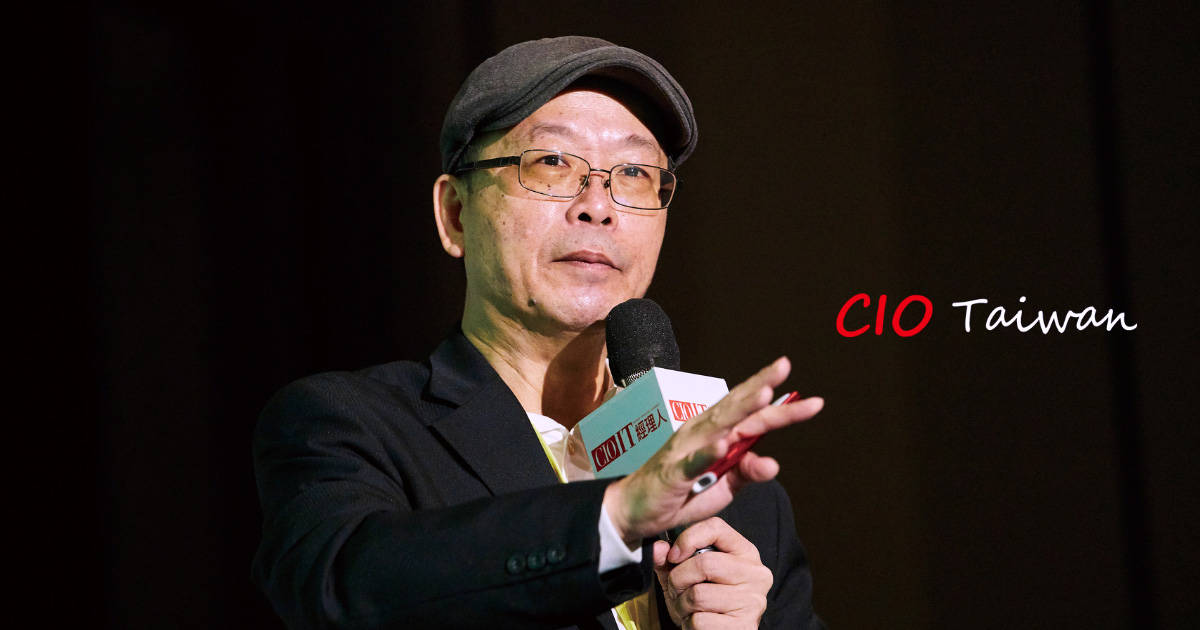
臺灣科技大學資訊管理系特聘教授吳宗成說,一套符合IT、CT、OT等環境的整合式資安防護關鍵,必須從多面向進行評估,如資料的傳輸與儲存、資通網路安全協定、個資及交易資料庫等。而對於跨國企業來說,自然還得考量流程及法令遵循,如國內外相關法令及標準規範,以及產業規範等等。
因此,企業若想要重新建構生態系統的資安韌性,在短期方面應該可從科技治理著手,如資料安全、軟體安全、硬體安全等,中期工作則可從資安治理下手,如人員安全、程序安全。至於長期做法。則應該從生態內的創新應用開始。(文/林裕洋)
(本文授權非營利轉載,請註明出處:CIO Taiwan)