2024 智慧醫療研討會台北場 會後報導
HPE Aruba Networking 是以安全優先策略,透過 AI 將原本互不相關的資安功能加裝到網路基礎架構上,從而協助醫院加速打造零信任安全架構;力求在簡化營運的同時,一併增強防護能力。
文/明雲青
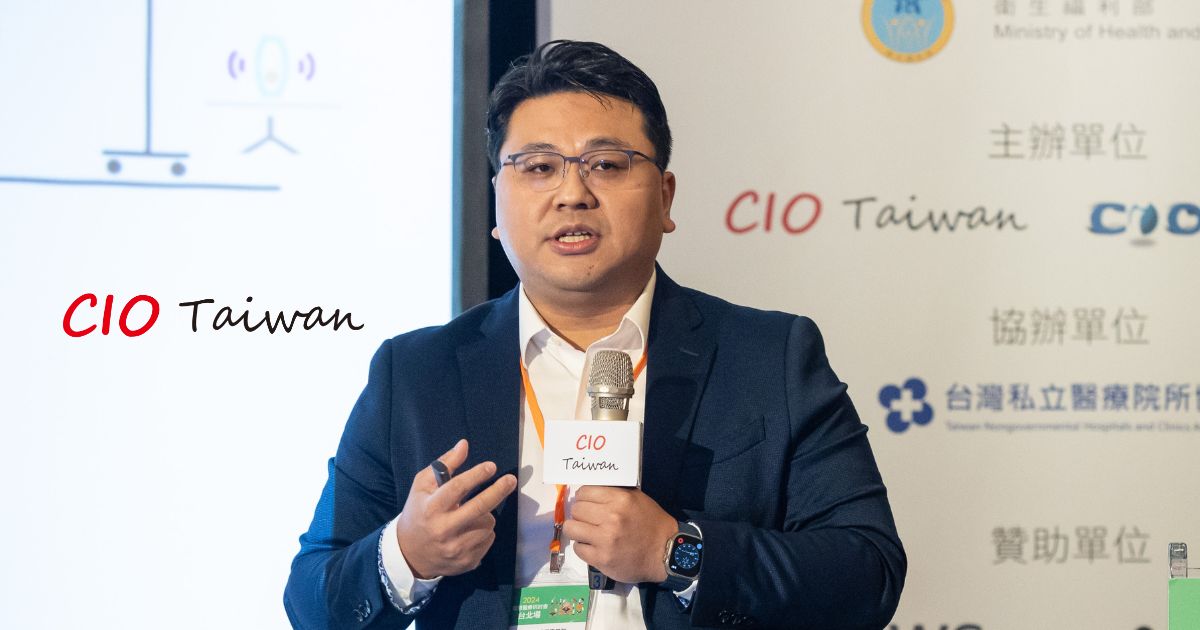
HPE 網路設備事業群業務副總經理賴振麟強調,HPE Aruba Networking旨在建立一個涵蓋 Connect、Protect 與 Automation 完整佈建的 ESP 架構 – 運用 Security-first, AI-powered 技術,讓網路成為安全解決方案的一部分,醫療組織可提供高效能和無處不在的存取並將風險降至最低。這技術是提供內建的零信任解決方案,進行規劃、設計及營運,與安全生態系統進行無縫整合,獲悉整個安全環境的資訊並採取行動,簡化營運的同時增強防護力,幫助管理者簡化維運負擔。
針對網路基礎,HPE Aruba Networking更致力做到讓無線猶如有線一樣穩定,不僅藉由 ClientMatch、AirMatch 與 AirSlice 等技術,化解傳統 AP 的沾黏性問題,提出讓醫療界極為受用的「AP as IoT Gateway」概念,廣泛整合 BLE、ZigBee 或 USB 等協定,有助擴展多元應用空間。
由於採行 Tunnel-less Port 模式,醫護人員將設備插上 AP 後,根據「人+設備」給定權限,只要條件不變,無論移動到任何樓層均接受認證並獲相同授權。Switch 同樣採取基於角色的卡控模式,管理者無需在每個Switch Port做繁瑣設定。用戶可配合HPE Aruba Networking ClearPass 驗證系統,控制哪些使用者和裝置可存取哪些資源。HPE Aruba Networking SSE 零信任網路存取(ZTNA)可透過信任代理限制存取權限,依照單一全域原則介面的定義來存取已允許使用者存取的特定應用程式或微網路分割,持續監控並根據身分、位置和裝置狀況的變更自動調整原則,確保對每個存取事件落實零信任機制。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球 CIO 同步獲取精華見解 ]
HPE Aruba Networking 亦將觸角延伸至雲端安全,提供Unified SASE 方案,透過內建的端對端次世代防火牆功能(包括 IDS/IPS、DDoS 保護和企業範圍微分割),跨越 WAN 和 LAN 強制實作一致的安全性原則。本體為通過 ICSA 認證的 NG Firewall,負責確保應用安全,甚至一併做到 WAN 加速;其中的 SSE ZTNA 元件,可協助醫院取代安全度相對不高的 VPN。
醫院以匯聚 LAN、WAN、NAC、SD-WAN 連同 SWG 和 CASB…等零信任卡控機能於單一平台,結合 AI 賦能,維護雲網路安全。美國BethesdaHealth Group案例早決定採用HPE Aruba Networking安全存取服務邊緣(SASE)平台和網路安全服務邊緣(SSE)來增強基礎架構。
(本文授權非營利轉載,請註明出處:CIO Taiwan)