該指南為 IT 基礎設施提供供應鏈風險情報,包括終端、伺服器、網路設備和雲端基礎設施產品。
文/Michael Hill·譯/酷魯
數位供應鏈安全公司 Eclypsium 宣布推出新的供應鏈安全指南,以幫助 IT、安全和採購團隊追蹤風險和事件。該公司在一份新聞稿中表示,CIO資訊長、CISO資安長和供應鏈負責人可以使用該指南來評估他們所面臨的供應鏈網路安全威脅情況,並做出基於風險的更佳採購決策。
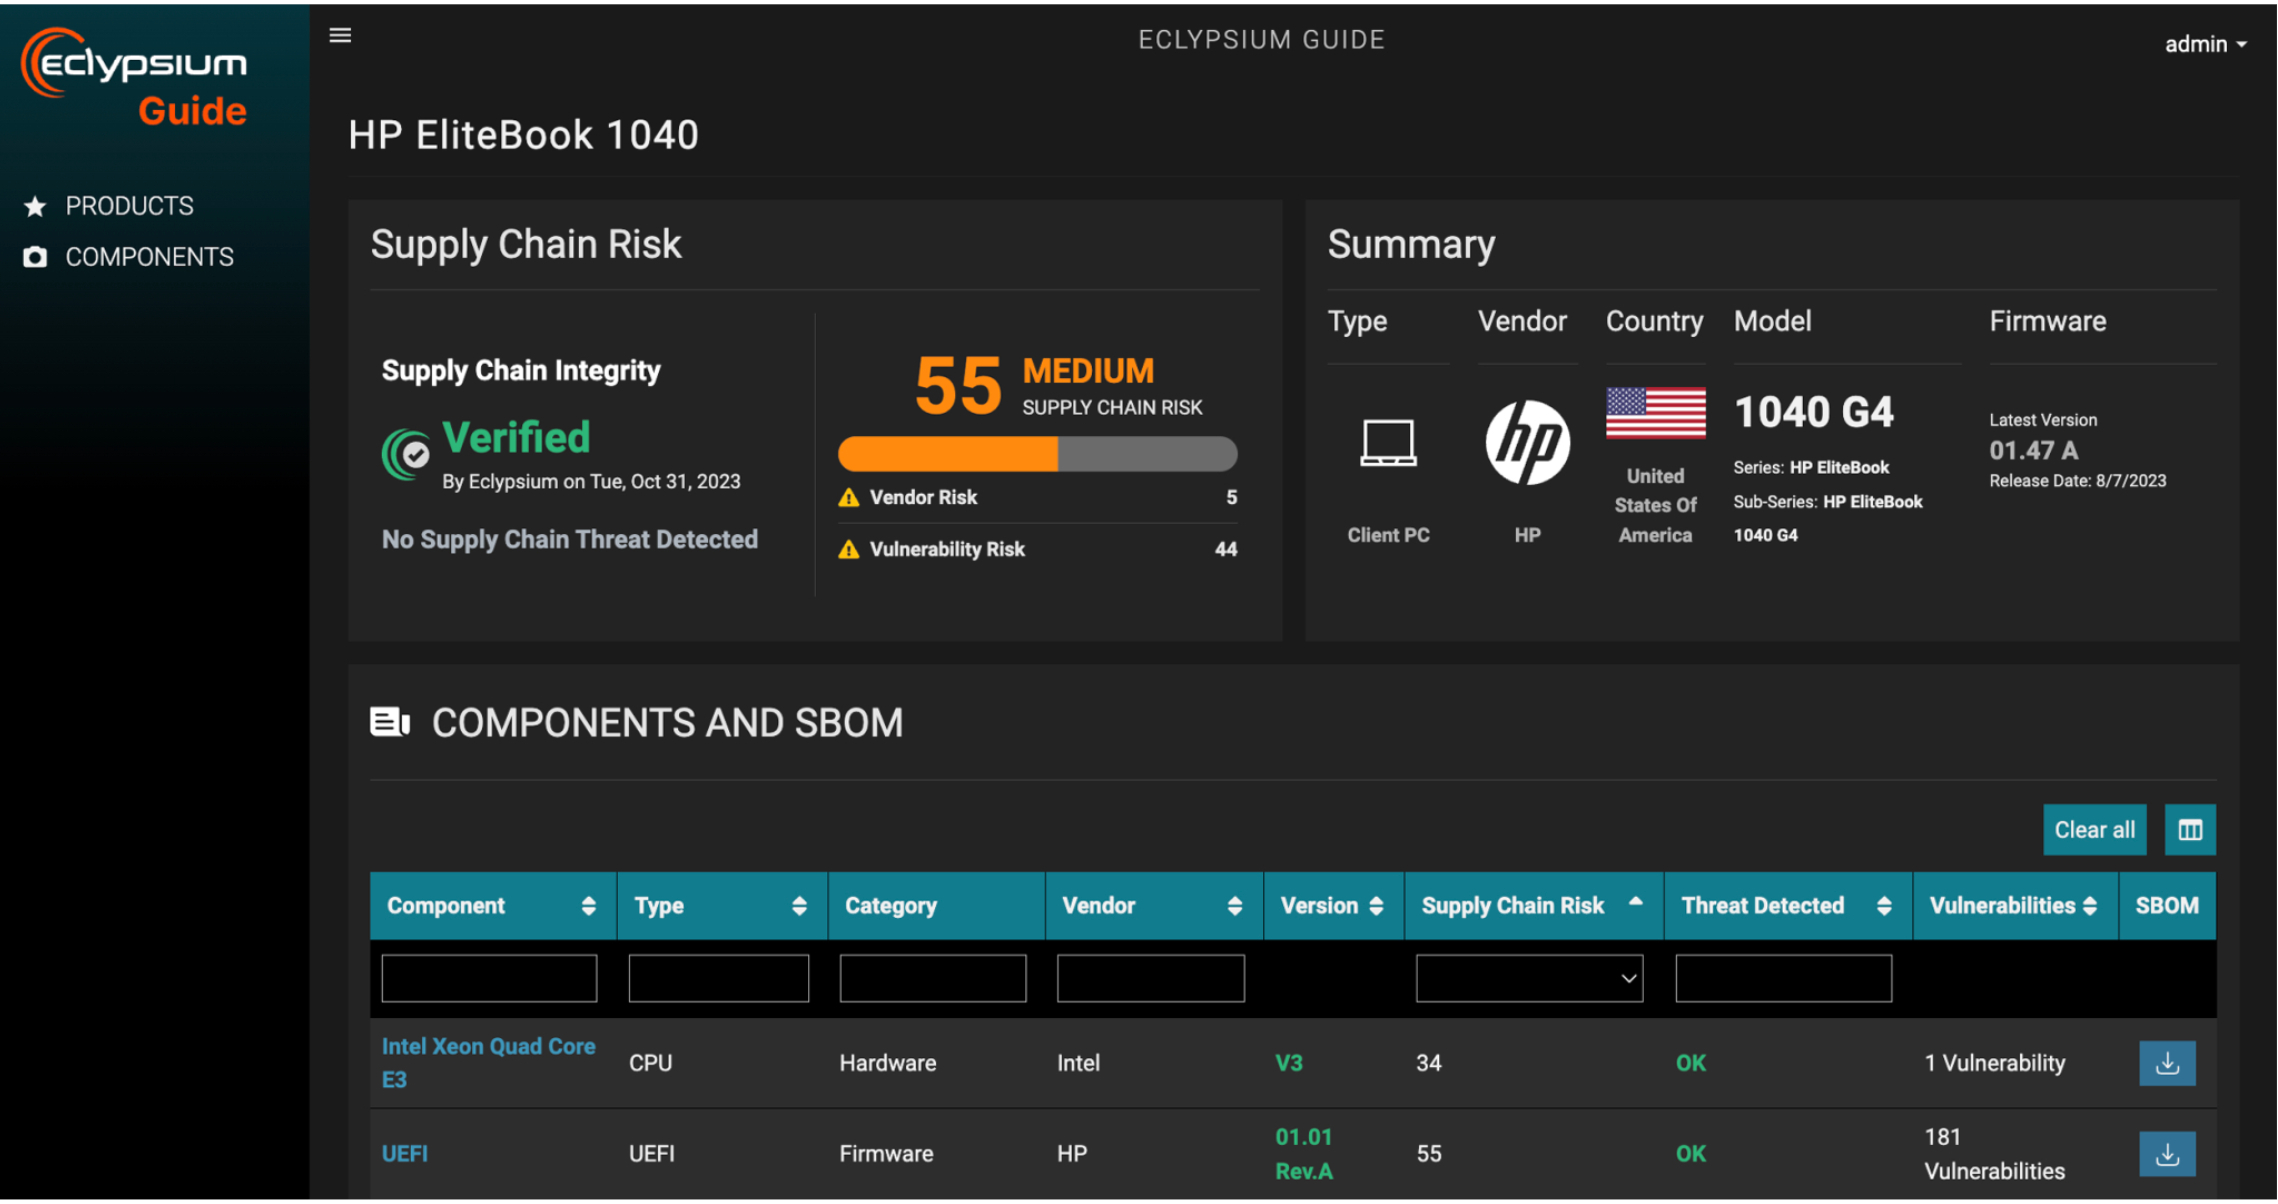
在發布時,該指南包括有關硬體和軟體供應商,像是戴爾(Dell)、惠普(HP)、聯想(Lenovo)、慧與科技(HPE)、思科(Cisco)、英特爾(Intel)和輝達( NVIDIA)等廠商產品和組件的已驗證細節(如下圖所示)。它將作為一個獨立的 SaaS 服務提供,並且與 Eclypsium 供應鏈安全平台互補與整合。
供應鏈安全是組織與安全負責人的首要任務
隨著 2023 年發生幾起影響 IT 基礎設施的引人注目供應鏈事件,供應鏈安全因而成為組織和安全負責人的首要任務。首先是在 2023 年 3 月,據透露通訊平合供應商 3CX 旗下 DesktopApp 在一起重大供應鏈攻擊中遭到劫持,威脅行動者從中新增了一個與遠端命令與控制伺服器(command-and-control server)相通訊的安裝程式。去年5月間,研究人員在技嘉科技(Gigabyte)系統中偵測到疑似後門之類的行為,該行為會構成供應鏈風險。緊接在6月,駭客利用MOVEit Transfer 安全文件傳輸 Web 應用程式中某個關鍵漏洞(CVE-2023-34362)的細節浮出水面。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球 CIO 同步獲取精華見解 ]
根據 Gartner 數據顯示,到了 2025 年,60% 的供應鏈風險管理負責人計劃將網路安全風險作為進行第三方交易和商業交流的重要決定因素。
Eclypsium 執行長暨共同創辦人 Yuriy Bulygin 表示:「對許多組織來說,數位供應鏈安全是一個董事會等級的關注議題,迫切需要為組織提供一個中央儲存庫來評估 IT 產品風險。」
Eclypsium指南能分析並驗證產品的安全性,讓資安長更有信心
據該公司表示,Eclypsium 指南將協助團隊做好追蹤關鍵供應鏈風險/事件的準備,並評估他們使用或正在考慮購買的產品是否受到影響。「傳統上,資安長多半會在入職過程中透過問卷來評估供應商風險,但這只是形式上的一紙文件。然後他們必須在生產中管理第三方風險——那就涉及到一連串即時與持續性的數位化資訊作業了,」Eclypsium 資安長Allan Alford 評論道。Eclypsium 的新指南為供應商風險管理流程帶來了結構性的技術資料,在技術層面分析和驗證產品,以便資安長在做出決策時更有信心,他補充說。
(本文授權非營利轉載,請註明出處:CIO Taiwan)