2024 高科技資安論壇新竹場
駭客從入侵企業到發動攻擊時間,已經縮短到平均 10 天完成。羽昇國際建議企業應該要導入一套完善的威脅情報與回應機制,透過持續監控威脅狀況,持續檢查企業環境的安全狀態,最終將能達到提升整體防護力的目的。
文/林裕洋
在獲取龐大經濟利益的前提下,駭客在持續研發新一代攻擊手法外,也加快發動攻擊時間,期盼藉此提早獲得高額贖金。根據研究報告指出,駭客從入侵企業到發動攻擊的時間,已經縮短到平均 10 天完成,這代表企業回應威脅時間愈來愈短。
此外,隨著惡意程式入侵管道多元化,企業面臨挑戰有 54% 來自於外部威脅,這也代表有 46% 發生在公司內部。高科技產業必須針對人員、資料保護等方面加強防護,因此需要一套能兼顧內外威脅方案,才能保護得來不易的成果。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球 CIO 同步獲取精華見解 ]
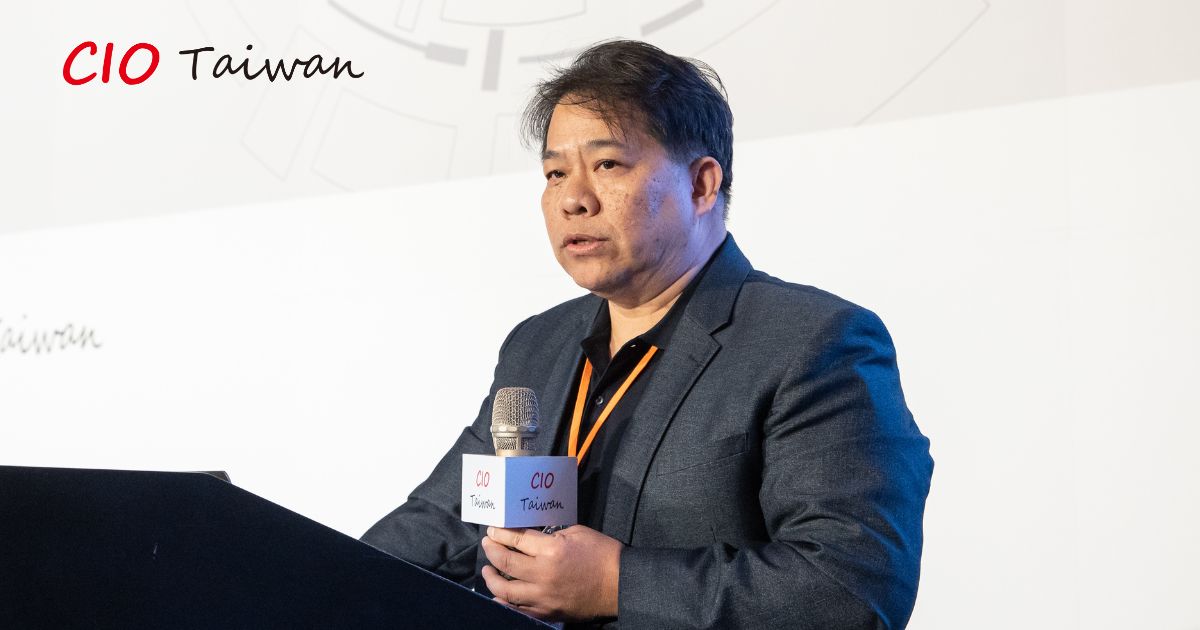
羽昇國際技術長王國維指出,在 SEMI E187 半導體產線設備資安標準規範中有四大重點,首先是規劃產線設備的使用規範,避免成為駭客入侵的破口。其次,需強化端點設備的安全防護,確認設備僅擁有最小權限。第三點則是盡量減少員工存取外部資源的機率,減少危險入侵機率。最後,則是建立一套資安管理機制,透過監控機制,掌握整體資安狀況。我們可協助企業建立完整的威脅情報與回應機制,助企業在第一時間回應最新威脅。
整合可視性與威脅情資 即時掌握資安現況
現今雲端服務已成為企業不可或缺的重要支柱,然多數公司都沒有雲端資產管理的觀念,泰半不知道雲端資源實際使用狀況,乃至於不同平台之間的連動狀況。在雲資源隨手可得下,企業在雲端平台上進行專案測試已成為常態,然多數資訊人員在測試過程中,並沒有考量到資安問題,且測試完畢之後也沒有將資源回收。此舉除成為駭客竊取資料的破口之外,也有相關合規等問題, 因此企業也需要一套系統可追蹤雲端資源的運作狀態。
王國維認為,企業資安防護機制能否發揮預期效果,能否建立一套整合資安可視性與威脅情報機制,以便達成即時收集並運用最新威脅情報,進而防止各種威脅入侵。因此,企業應該要導入威脅情報與回應機制,透過持續監控威脅狀望, 持續檢查企業環境的安全狀態,並透過資安工具定期進行滲透測試與風險評估,測試企業環境應對駭客攻擊的能力,最終自然能達到提升整體防護力的目的。羽昇國際擁有非常豐富經驗與技術能量,絕對能扮演企業最佳的資安夥伴。
(本文授權非營利轉載,請註明出處:CIO Taiwan)