金融科技高峰會秋季場
在數位化時代,金融機構面臨莫大資安挑戰;為此 HPE Aruba Networking 善用 AI 技術建立「Security-First, AI-Powered」核心策略,協助用戶建構單一管理平台來整合有/無線網路、SD-WAN 及 IoT,並以 AI 協助實現資安聯防與網路自動化。
文/明雲青
HPE Aruba Networking 匯聚資安、AI 與自動化三大要素,形塑「Security-First, AI-Powered」(安全優先、AI 驅動)核心策略。
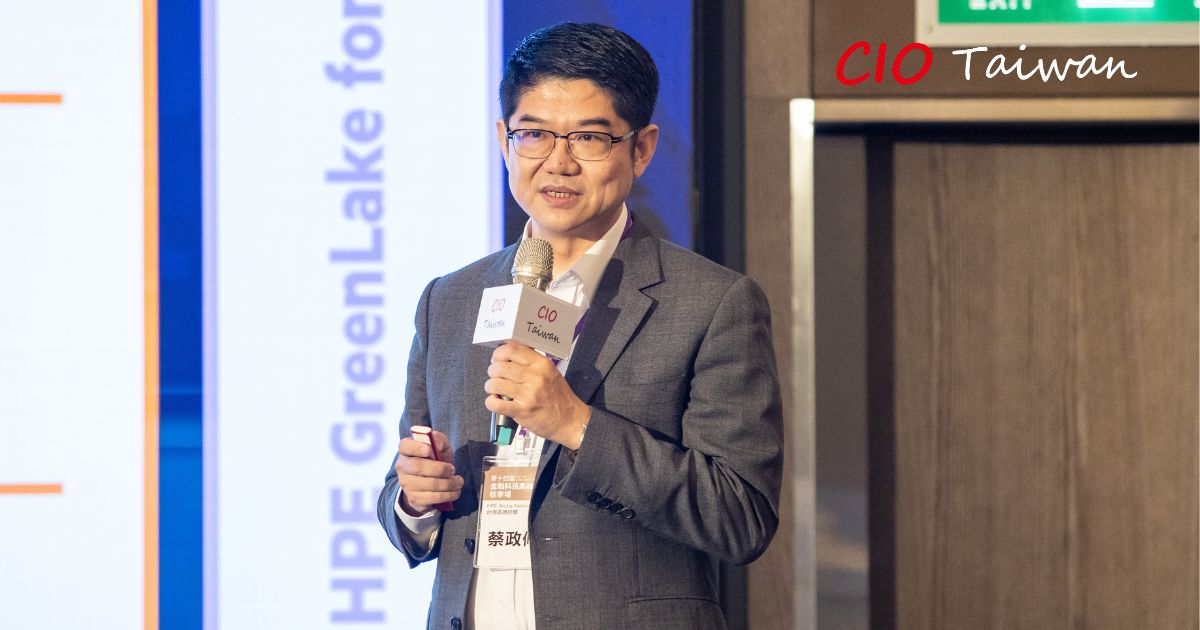
HPE Aruba Networking台灣區總經理蔡政修表示,Aruba 平台底層包含許多基礎架構類型產品,像有線、無線、SD-WAN、5G、IoT 等設備,重點在於穩定連通。平台中間層為資安,旨在保護網路,例如 Aruba 無線網路設備有能力整合人事時地物因素來實施管理,符合零信任原則。
最上層為 AI & Automation,藉由持續模擬與探索,發現網路環境中異狀,在第一時間觸發處置措施,達到快速復原效果,協助企業強化數位韌性。
「為何導入零信任架構?套用台語俗諺『鴨蛋密密也有縫』,」蔡政修說,內網是資安防禦最脆弱的一環,也是資安治理上最麻煩的地方,企業唯有藉助零信任,才能持續監控內部人員、設備、網路、應用程式、資料,落實資安治理的第一步「可視性」;進而利用最小授權原則,縮小攻擊表面。而 Aruba 設備,亦是可視性的重要助手,能在前期阻隔很多不應發生的事,讓後續資安管制更容易。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球 CIO 同步獲取精華見解 ]
Aruba 網路設備更內建 Role-based 管控能力,可望為企業資安管制帶來不一樣功效; Role-based 奠基於 Per User、Per Device、Stateful Firewall 等要素,形同在網路端幫忙做資安。更重要的,Aruba 網路設備與市場上逾 130 種資安產品都能整合,因而容易發揮資安聯合防禦綜效。
舉一個例子簡單示意,某員工的筆電被植入惡意程式,登入到公司,開始對他人做一些奇怪舉動,隨即被資安設備偵測到,一方面將此訊息傳達給 Aruba ClearPass(為資安聯防的執行大腦),二方面也連動到 SIEM 平台進行分析,與此同時 Aruba ClearPass 亦通知 SIEM 立即標記有問題的筆電,並通知 RADIUS 以 CoA 方式將之隔離、斷線;接著會在某員工筆電彈跳出視窗,通知他電腦已中毒,應儘速聯繫 IT人員排除障礙。
值得一提,Aruba 將上述情境製作為 6U 行李箱,可隨時拖著走、赴用戶端現場執行 POC,經過實測,一般歷時 3.5~5 分鐘內,便可做完整個流程,將有問題的 End User 加以隔離。
(本文授權非營利轉載,請註明出處:CIO Taiwan)