臺灣製造業遭駭客攻擊,每年需支付上億美元的資安贖金,且個資外洩事件頻傳,因此個資法罰鍰提高至1,500萬,顯示企業的個資管理面臨更嚴峻的挑戰。究竟,有多少企業的個人資料文件是在敏感危險邊緣?
採訪/施鑫澤 文/鄭宜芬‧刊期/2025.2
近年企業接連爆出個資外洩,客戶資料被揭露於駭客網站,名單更涉及政商名流。國內詐騙案件猖獗,個資外洩為一大主因。根據刑事警察局公布 2024 年第一季消費者個資外洩的高風險業者名單,因消費者個資外洩導致衍生詐騙案的前五名依序為餐飲集團、連鎖健身房、服飾品牌、線上電視與電影院。
面對個資外洩案件頻傳,立法院 2023 年三讀通過「個人資料保護法修正案」,針對企業未善盡安全維護義務洩漏個資,將罰鍰提高到新台幣 2 萬元以上、200 萬元以下,屆期未改正將按次處罰;情節重大者,上修罰鍰為 15 萬元以上、1,500 萬元以下。
[ 加入 CIO Taiwan 官方 LINE 與 Facebook ,與全球 CIO 同步獲取精華見解 ]
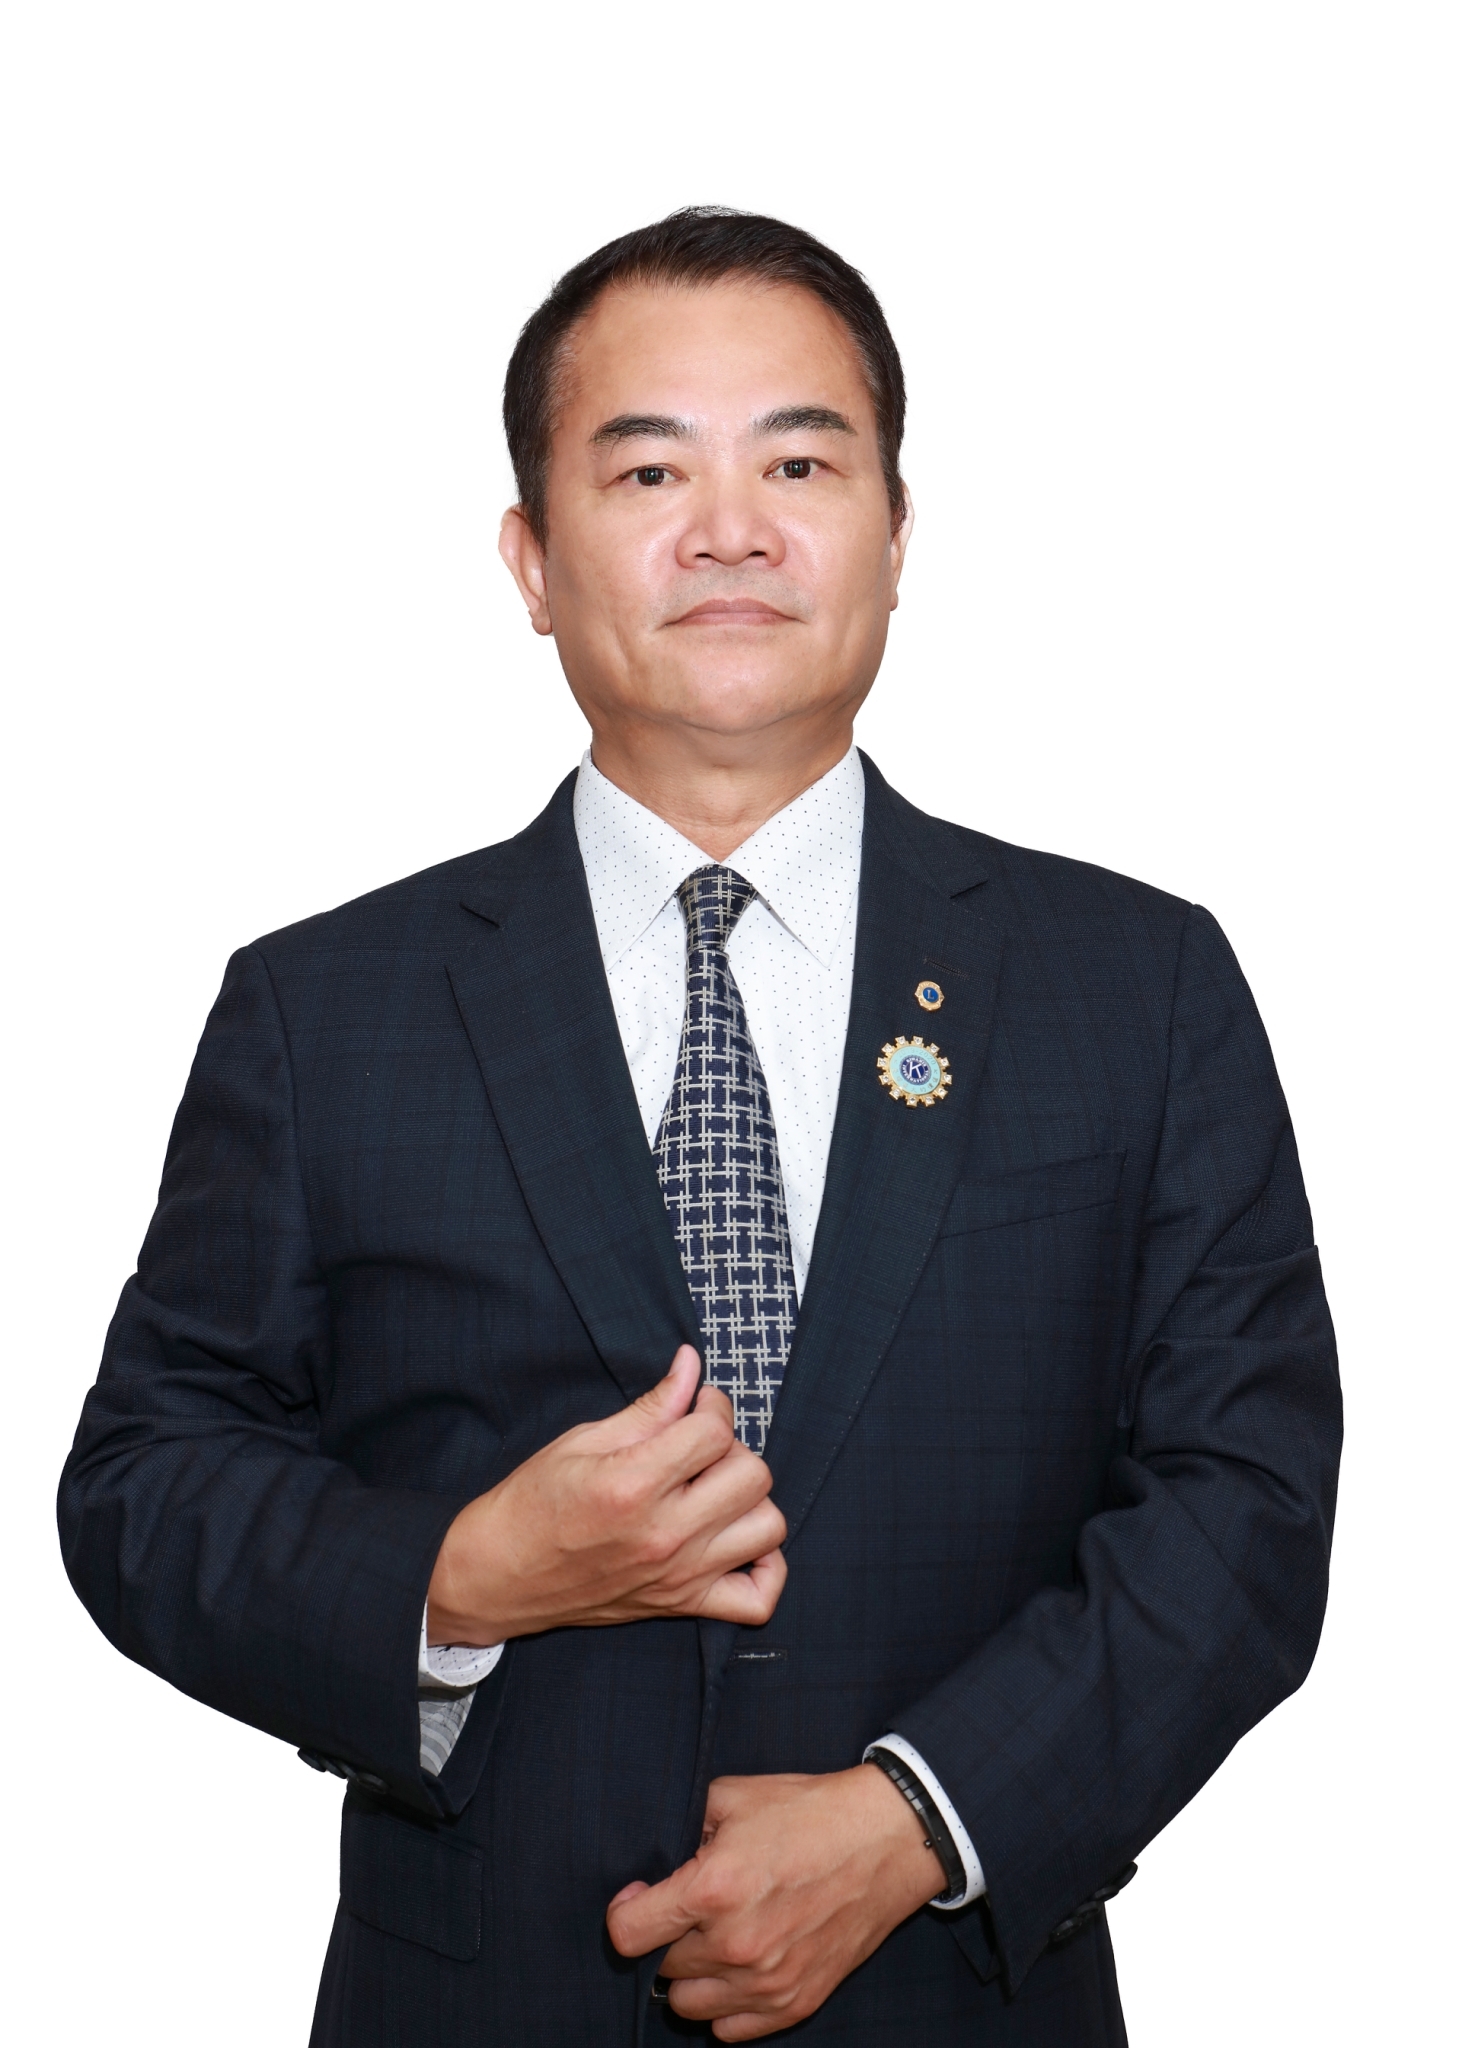
「不能等到罰了才處理,應合規合法以避免損失。」社團法人台灣個資保護促進協會理事長蔡于正指出,個資保護在執行面上碰到的困難例如舉證責任,或公司基層在執行保護個資時,高層卻因預算問題未積極推動。
個資保護概念源於歐盟,針對違規者已有許多高額處罰,遏阻違法情事;相較之下,臺灣雖已具備個資法,但執行力薄弱,尚未出現具有震懾力的處罰案例,導致未能充分發揮應有的效力。
臺灣在個資保護方面的挑戰,在於如何強化法規執行力,確保合規並且帶動企業提升資料管理能力,實現個資保護的經濟與社會效益。同時,平衡法律與實務,提升企業意識及政府執行力,並效法國際經驗,才能打造完善的資料管理與個資保護體系。
臺灣無論是法律及商業服務,向來與國際化接軌。歐盟、澳洲、日本及新加坡針對企業在個資保護的規範相當重視和嚴謹,臺灣在走上國際化的道路上也漸漸對個資保護愈來愈重視,現已是 CBPRs 的創始成員國,公務機關和民間團體未來也會花更多的時間和資源落實個資保護。相較中國的企業執行力與個資保護意識低下,臺灣的體質更適合加入CPTPP(跨太平洋夥伴全面進步協定),與國際標準接軌。
2023 年,臺灣個人資料保護委員會籌備處正式揭牌;
2024 年,《個資法》相關業務正式轉移到個資會籌備處;
2025 年 8 月,預計正式成立個人資料保護委員會,專責個資保護。
[ 推薦閱讀:關鍵基礎設施範圍受關注 資安與個資雙法落實執行 ]
以下為我國及國際常見的四大個人資料保護規劃制度:
TPIPAS 臺灣個人資料保護及管理制度
臺灣唯一由政府推動的個人資料管理制度(PIMS),資訊工業策進會科技法律研究所擔任 TPIPAS 維運機構,持續追蹤國內外隱私保護趨勢,與國際接軌。
TPIPAS 的設計是基於我國個人資料保護法、OECD(經濟合作暨發展組織)、APEC(亞太經濟合作會議)、GDPR(一般資料保護規則)對於個資保護要求之原則,並結合「個資法遵要求」、「組織管理流程」與「政府認證標章」,從法律面、管理面與程序面確保組織有充分、適當的管理與控制程序,符合國內個人資料保護法之最佳法遵實務要求,有助於保護個資。組織導入 TPIPAS 可增強客戶、消費者等利害關係人對於組織個人資料管理能力的信心。
CBPRs 跨境隱私規則
是亞太經濟合作數位經濟指導小組(APEC DESG)下由美國領導推動的國際隱私法遵標準。透過參與的 APEC 會員經濟體,共同建立國際隱私法遵一致性的要求,並藉由各國指定之當責機構對企業或組織進行驗證,證明企業或組織對資料或個資管理的重視與能力,建構合規資料自由流通的信賴環境。CBPRs 實施之後,已有不少國家陸續獲得認可成為會員,包括臺、美、墨、加、日、韓、星、澳、菲等。
取得 CBPRs 標章,採取透過第三方認證方式,證明企業資料保護水準,除了增加國際市場信賴度及商業機會,亦可有效減低個資法遵隱私風險,有助擴大數位貿易合作夥伴範圍,並於全球進行資料傳輸,銜接區域貿易資料流通。
ISO 27701隱私資訊管理系統
ISO 國際標準組織發佈的 ISO/IEC 27701 個人資訊管理系統,讓個人資訊管理系統成為全球第一部整合資訊安全與隱私保護之管理系統,該系統之所以受到重視,是因來自於 ISO 27001 資訊安全管理系統之延伸,對於已導入或通過資訊安全管理之企業組織,易於再將隱私管理的控制措施加入,同時兼顧資訊安全與個人資訊的管理。
BS 10012英國標準個人資料管理系統
BS 10012 PIMS 由英國標準協會基於 OECD、APEC 及資料保護法對於個人資訊管理制定而來,定義了個人資訊管理系統(PIMS)的要求,標準的設計確保有充分、適當的控制措施,並有助於保護個人資訊、增強包括客戶、當事人等利害關係人對於組織在個人資訊管理上的信心。標準採用過程方法來建立、施行、運作、監控、審查、維護及改善組織的 PIMS。
[ 推薦閱讀:航空旅遊業復甦 資安品牌Cymetrics調查9成業者出現帳密外洩風險 ]
加強行政檢查 借鏡國際經驗
個人資料在網路上的應用與通訊上的傳輸已非常普及,為了避免個資外洩衝擊組織營運,如何保護個資成了企業的課題。不同的企業文化、流程與需求,伴隨著不同的保護方式,為了能有系統化的管理個人資料的使用,建議依循國際標準的要求,可避免執行階層的更迭而有不同的做法,並能傳承穩定的管理模式。
過往個資相關工作多由律師或法務處理,在實務上面臨一大挑戰:當個資進入系統後,就轉化為資安問題,個資保護與資訊安全密不可分。隨著系統化與資料庫管理的普及,個資的保護需要更加完善的規劃,CIO 若能積極參與執行個資保護,對企業營運將大有助益。同時,AI 的發展必須建立在良好的資料管理基礎之上,並遵循人工智慧基本法的指引,合規且能落實資料管理目標。
企業執行個資保護,可避免遭受個資訴訟,因無法提出管理制度被罰款;取得個資隱私權保護標章,提高消費者的信心與商譽;將企業內員工對個資法律,及管理上的風險認知提高;確保企業個資資訊及管理環境,可控制範圍以降低風險。
舉例來說:「Fitbutler 健身管」為知名運動健身場館智慧營運系統商之一,也響應導入臺灣個資保護管理制度,維護公司及客戶個資資產,提升在業界的形象及知名度。
三大方針提升企業個資保護能力
因應新修法,個資保護重點在於行政檢查的實施與效益,須明確界定檢查範圍,針對不同情況制定相應的合規標準與處理流程。為提升企業個資保護能力,蔡于正建議三大方針:「提升個資管理能力」、「加強行政檢查」、「借鏡國際經驗」。近期個人資料保護法部分條文修正草案中,其中第二條新增公務機關及具一定規模之非公務機關,應置個人資料保護長(Data Protection Officer, DPO),組織應指派人員擔任個人資料保護稽核人員,協助個人資料保護長推動及監督機關內個人資料保護相關事務。未來可預見企業資安部門與法務部門,將面對組織個資保護議題。建議主管機關應妥善規劃,推動個人資料保護長及個人資料保護稽核人員之職能訓練,增添實務運作之助益。
提升個資管理能力,包括制定明確資料保存與刪除政策(如 15 年未往來客戶資料即刪除),從收集、處理、利用到刪除,以符合個資法的要求;引入合理的手續費機制,應對客戶提前刪除需求;協會也會提供輔導,協助企業完成個資盤點及制定基本簡易政策。
加強行政檢查部分,因應行政檢查推動合規的關鍵,根據不同情境制定具體執行指引。同時,應通過嚴謹的案例執行,讓法規具實效性。
至於借鏡國際經驗,日本在亞太地區個資保護領域處於領先地位,多達七至八成企業合規,臺灣可參考日本經驗,由政府主導推廣個資保護意識,舉辦企業座談與教育活動。
面對全球化的資安與個資保護挑戰,臺灣應當透過完善的法規執行、提升企業意識及參考國際成功經驗,逐步建立更成熟的個資保護及資安生態系統,融入國際市場。
(本文授權非營利轉載,請註明出處:CIO Taiwan)