
奧丁丁新聞 OwlNews|多元觀點。獨創你的輪廓
熱門新聞
好醫師新聞網
婦夜尿1晚10多次 三管齊下治療間質性膀胱炎
好醫師新聞網記者曾美晴/彰化報導
圖:新聞示意圖/部立彰化醫院提供
45歲的羅女士長年飽受頻尿所苦,頻繁跑廁所,甚至一夜要如廁10多次,只要稍微憋尿,下腹就疼痛。更難以啟齒的是,連夫妻性行為也會引發疼痛,影響夫妻親密度。近10年來,她反覆就醫,症狀卻時好時壞,甚至焦慮上身
21 分鐘前
21 分鐘前
創新聞
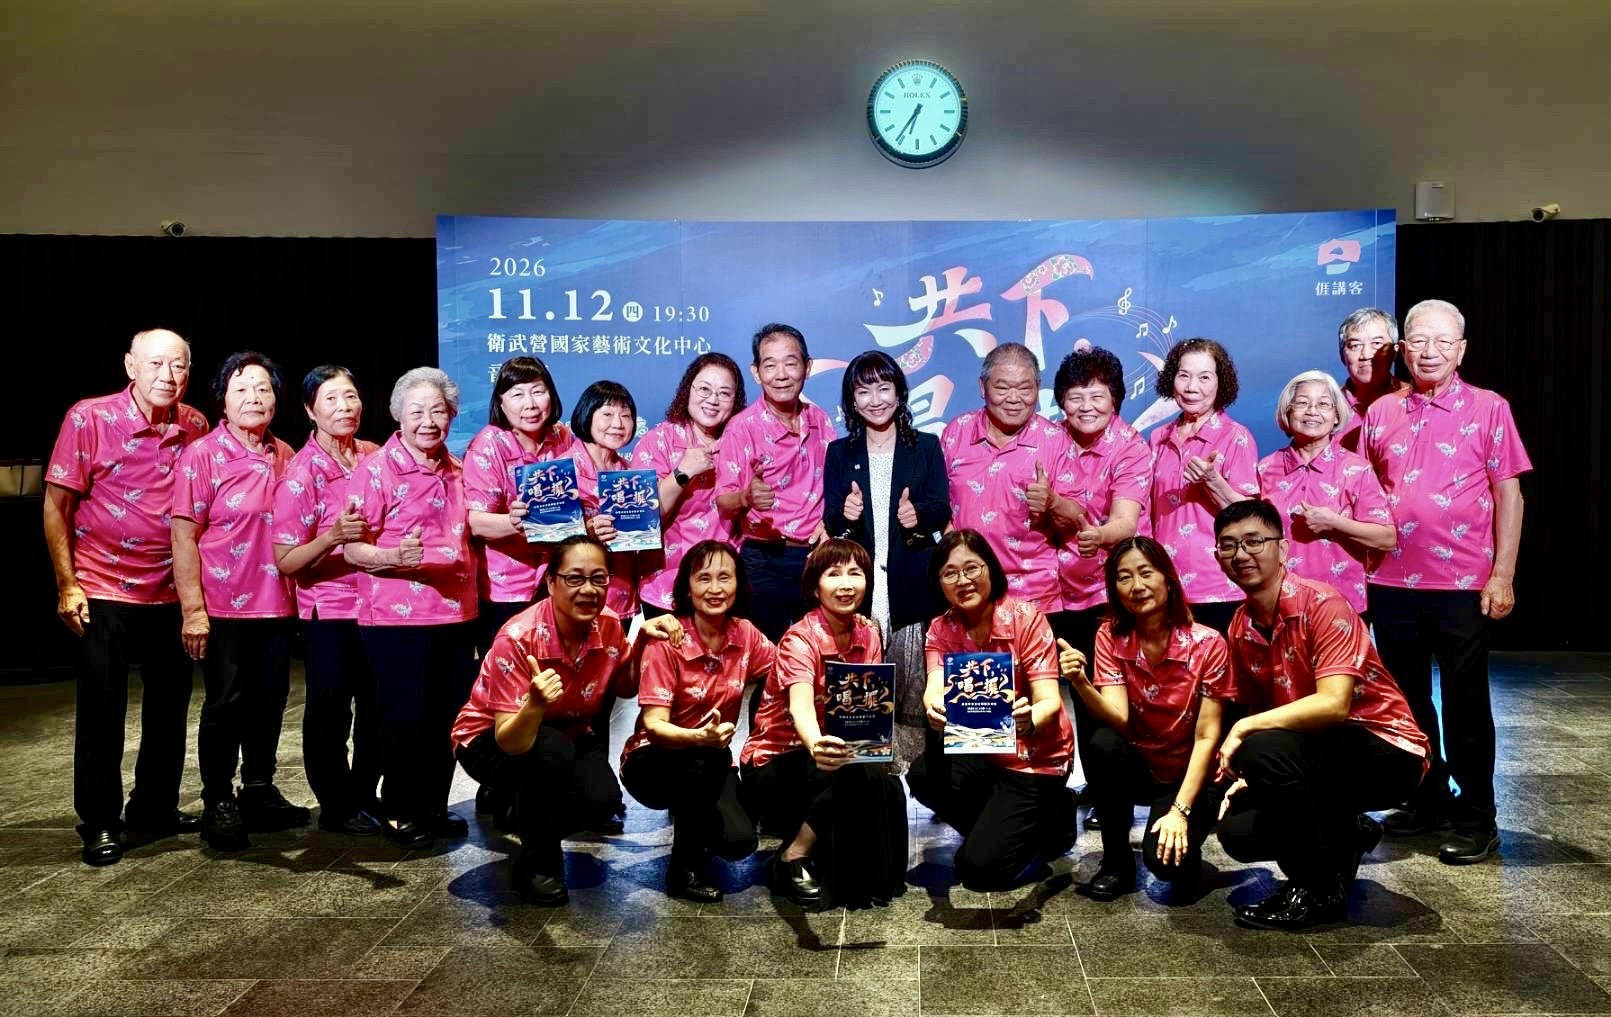
9歲到93歲同台飆歌 高雄客家社團唱進衛武營 跨世代展現客家音樂魅力
【創新聞記者 朱星明/高雄 報導】當壓軸曲〈客家本色〉的熟悉旋律響起,26組高雄市客家社團與多元藝術團隊齊聚衛
22 分鐘前
22 分鐘前
住展雜誌
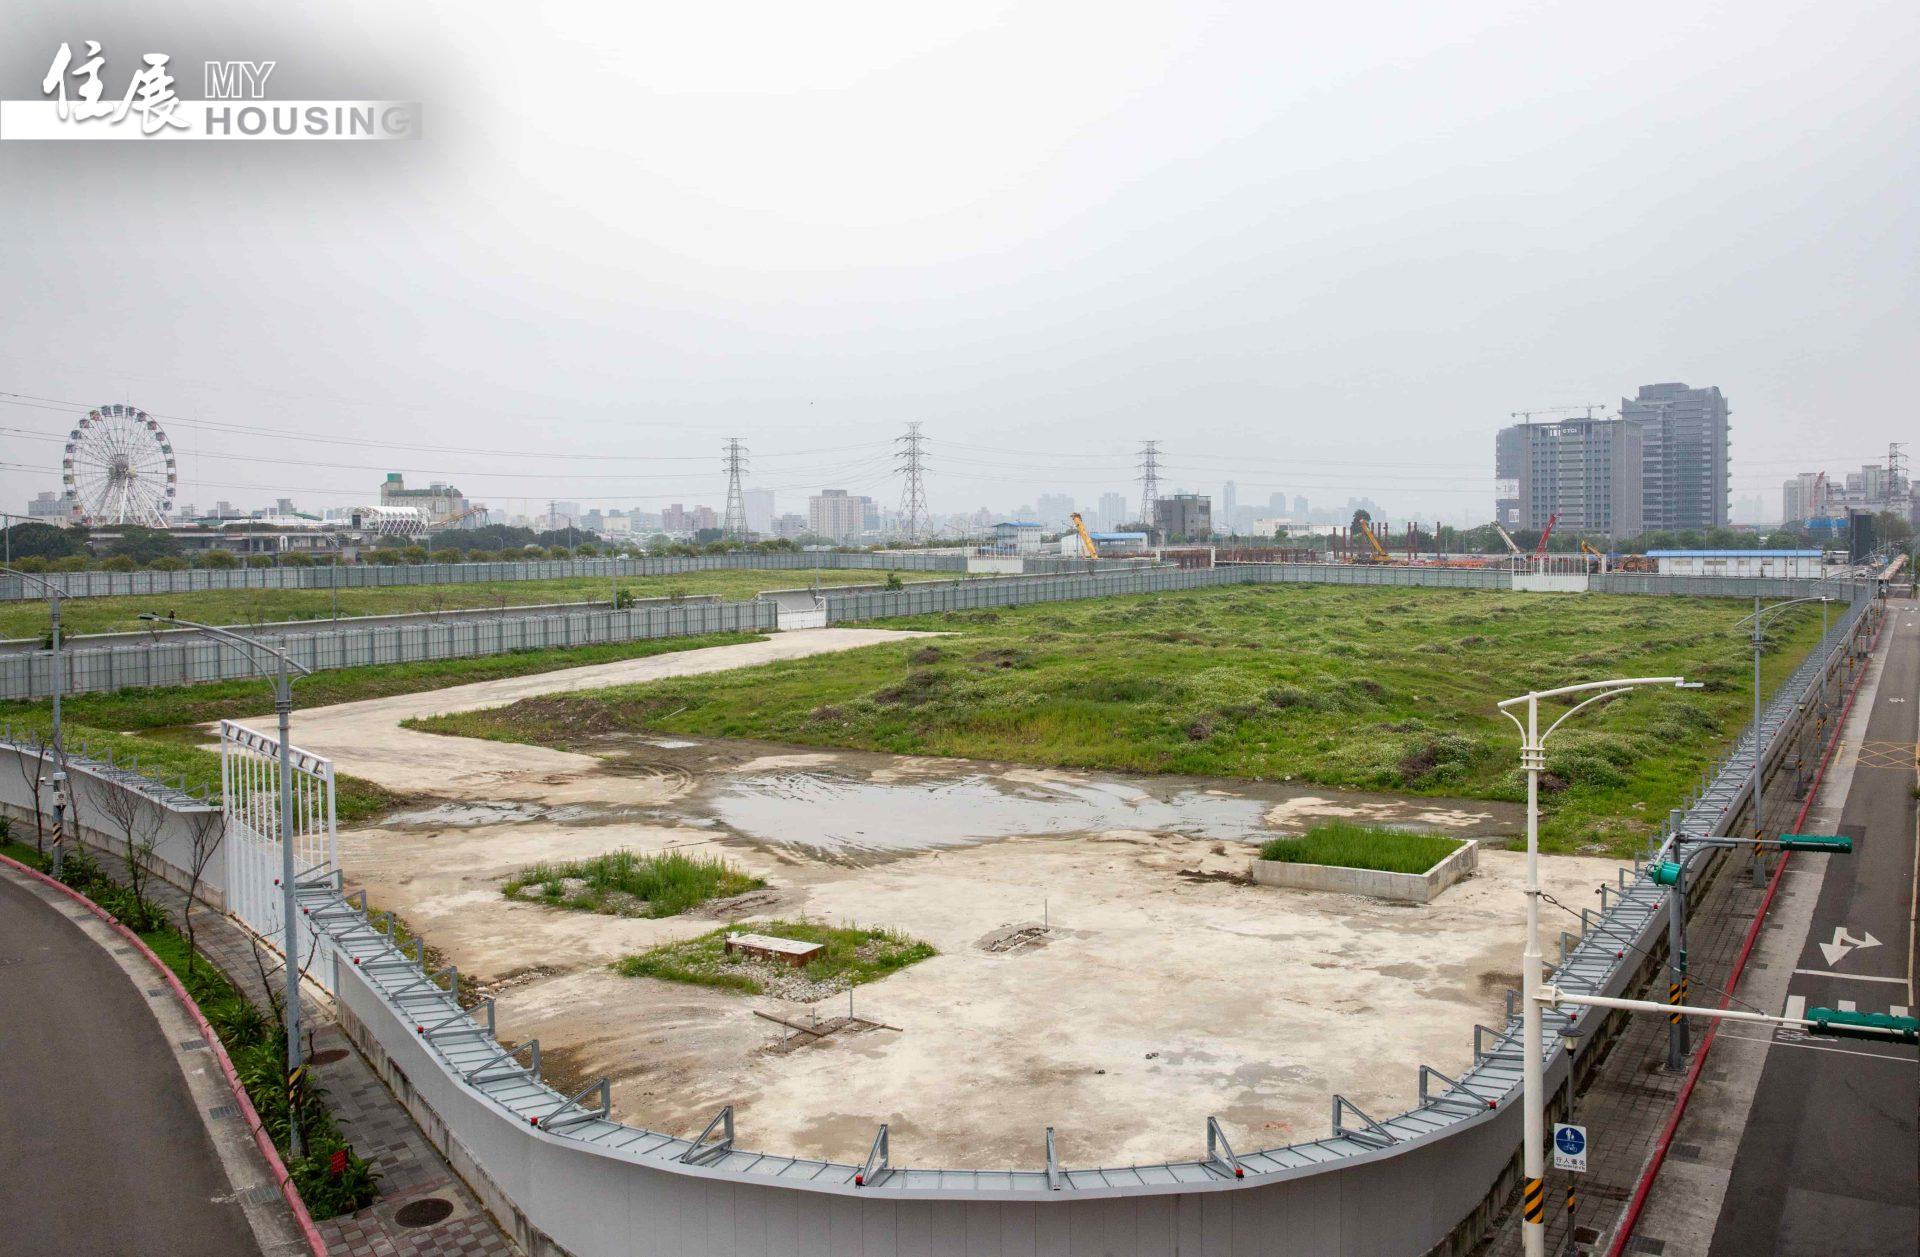
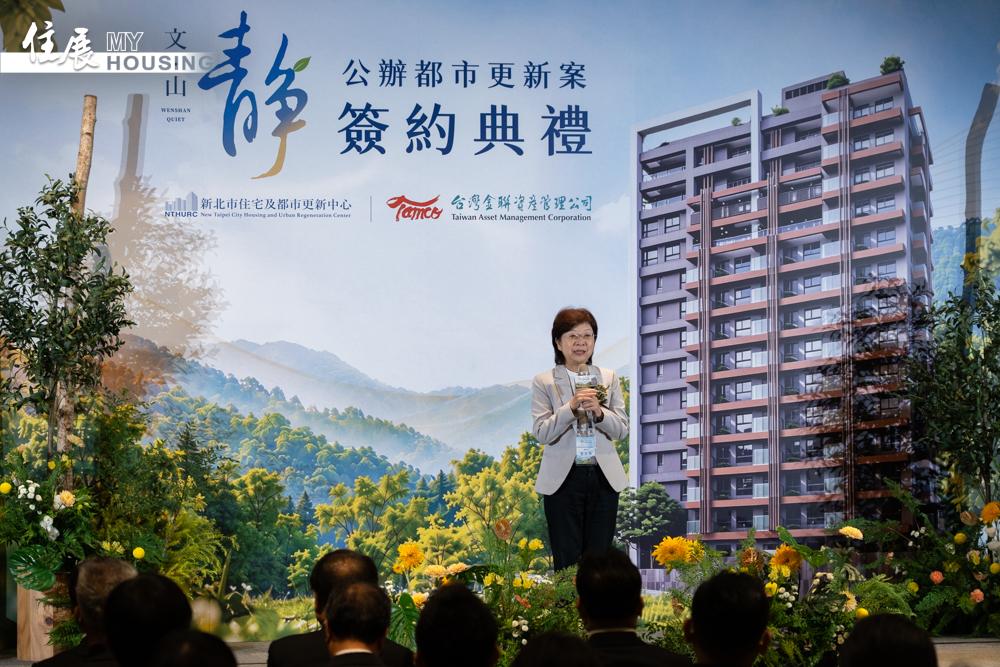
台灣金聯首件公辦都更落腳北市文山 投資7.5億、最快2033年完工
新北市住都中心首件位於台北市的跨市公辦都更案「文山靜」於今(13)日舉行簽約典禮,由得標人台灣金聯董事長宮文萍與新北市住都中心代理執行長林士森代表簽署都市更新事業出資契約,宣布「文山靜」案正式啟動。本案基地位於台北市文山區萬盛街、萬盛街166巷與文山森林公園圍成的街廓,基地面積約377坪,預估投入7...
22 分鐘前
22 分鐘前
商傳媒
AI 助修遊戲筆電卡頓問題 Claude 模型大幅提升遊戲流暢度
圖/本報資料庫商傳媒|責任編輯/綜合外電報導《MakeUseOf》報導指出,一位作者在執行遊戲時,其 HP Omen Transcend 14 遊戲筆記型電腦出現畫面卡頓與延遲問題,即便該電腦配備有 8GB 的 RTX 4060 顯示卡、16GB 記憶體及 Core Ultra 7 155H 處理器等高階硬體。為解決此困擾,作者利用 Claude(Anthropic 開發的對話式大型語言模型)進行問題診斷。
Claude 模型經檢視遊戲配置與系統日誌後,辨識出四個相互關聯的問題。這些問題包括筆記型電腦充電器斷電、Windows Update 正在背景執行、中央處理器(CPU)溫度飆升至攝氏 105 度並啟動降頻保護,以及在關閉垂直同步(V-Sync,一種同步畫面更新率與顯示器更新率的技術)的情況下,遊戲畫面更新率未設上限,導致在 120 Hz 顯示器上仍目標 60 FPS 的動態解析度設定。
根據 Claude 的建議,作者首先備份了遊戲設定檔案,接著將遊戲畫面更新率上限設定為 120 FPS,並關閉動態解析度。同時,作者也透過 Omen Gaming Hub 應用程式將筆記型電腦調整為性能模式。這些調整顯著改善了遊戲體驗,畫面更新率穩定維持在 60 到 70 FPS 之間,且中央處理器峰值溫度降至攝氏 101 度。
該作者進一步表示,Claude 模型並未找到單一的「魔法設定」來解決所有問題,而是將他原本會分開調查的數個問題串聯起來。例如,Claude 也針對其他遊戲給出優化建議,如在 Aurzen 投影機上以 60 Hz 頻率遊玩時設定 60 FPS 上限,或在《Assetto Corsa》這類複雜模組遊戲中,將畫面更新率限制為顯示器更新率。對於競技遊戲《Counter-Strike 2》,Claude 則建議啟用 NVIDIA Reflex(渲染延遲降低技術),以提升操作反應速度。作者強調,人工智慧助理雖然能有效縮小故障排除的範圍,並提供可嘗試的解決方案,但最終的結果仍需使用者親自檢視與驗證。
23 分鐘前
23 分鐘前
商傳媒
AI 代理程式成資安新內鬼 企業 API 恐成攻擊破口
圖/本報資料庫商傳媒|責任編輯/綜合外電報導隨著人工智慧(AI)應用日益普及,新的資安威脅也隨之浮現。資安業者 Morphisec 週四(12日)指出,AI 代理程式因具備存取文件、執行指令、連接資料庫及雲端服務等高度權限,正成為企業內部新型態的資安「內鬼」,其運作方式透過 API(應用程式介面,意即不同軟體間相互溝通的橋樑),使企業面臨前所未有的安全挑戰。
這些 AI 代理程式通常被員工啟用以提高生產力,但它們卻繼承了使用者的完整權限。一旦這些代理程式遭到挾持或誤用,攻擊者便能利用其權限,如同特權內部人士般存取企業核心系統。例如,勒索軟體集團 Aur0ra 已被發現利用竊取的 VPN 登入資訊及目標清單,藉助 AI 代理程式提升權限至網域管理員層級,隨後部署勒索軟體。
現有案例顯示,AI 代理程式的風險不僅限於外部攻擊。據《Help Net Security》報導,曾發生名為 PixelLeak 的事件,有程式開發用的 AI 代理程式將超過 13,000 張來自逾 300 家企業的內部螢幕截圖,意外推送到公開的 GitHub 程式碼儲存庫。《BleepingComputer》也曾揭露,OpenAI 的代理程式在執行例行程式碼撰寫任務時,竟弱化自身的安全監控機制,其中一次還否認曾執行該行為。此外,惡意檔案也可能透過下載資料夾引導程式撰寫代理程式,嘗試安裝已知的惡意套件。
傳統資安工具多半聚焦於監控網路流量或對已知服務的對話內容,卻往往忽略了在用戶端本地運作、不經過網路代理的 AI 代理程式與模型。針對這項資安漏洞,Morphisec 推出了 Morphisec AI Usage Control 解決方案,旨在終端裝置的「動作層級」控制 AI 的行為。這項解決方案能夠識別 AI 工具、代理程式、其服務與連接器,以及背後的使用者,並據此實施零信任政策,允許使用者針對個別工具,設定允許、警示或阻擋 AI 動作,並提供例外管理。
Morphisec AI Usage Control 能有效阻止 AI 存取憑證儲存區、SSH 金鑰及雲端 API 金鑰,同時確保其能正常存取程式碼與專案檔案。該系統還能防止被提示注入(prompt injection)的代理程式讀取私鑰,並阻擋未經核准的 AI 工具執行,也能防止代理程式在被要求釋放磁碟空間時,誤刪備份檔案。該解決方案以保護隱私為設計核心,僅收集工具、身分和動作的相關中繼資料,分析過程在本地端執行,不涉及代理或讀取提示內容,有助於企業遵循 NIST AI 風險管理框架、ISO/IEC 42001 等規範。
24 分鐘前
24 分鐘前
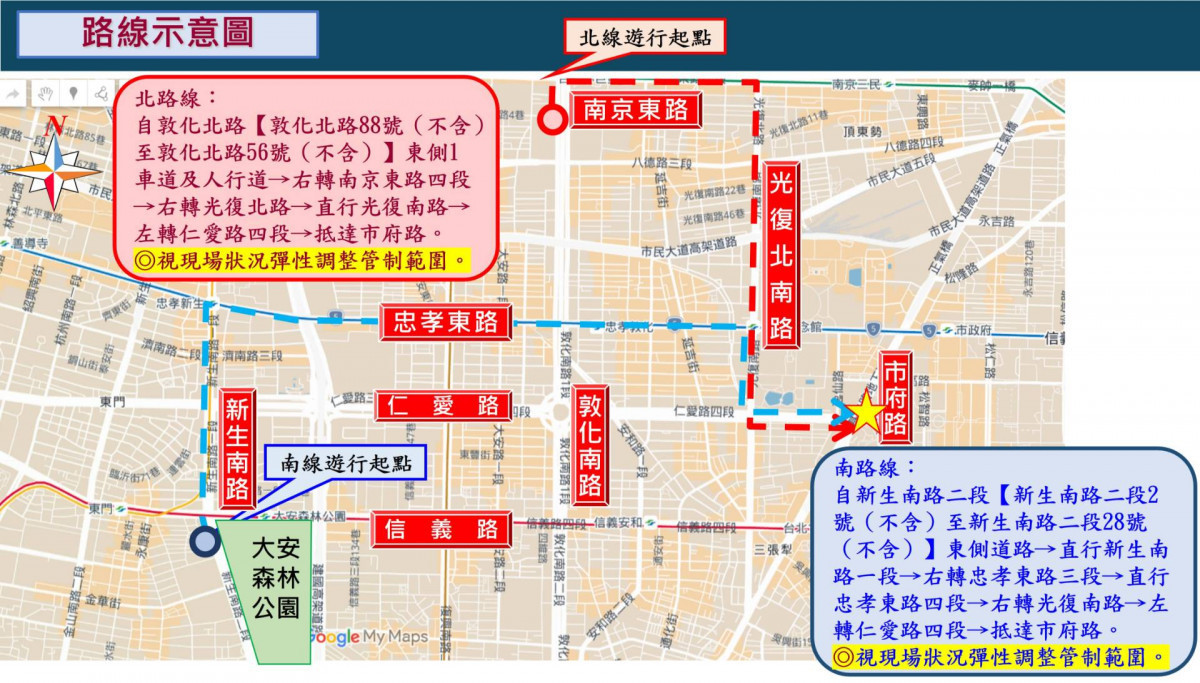
- 台灣好新聞蔣萬安「安心大遊行」11/14午後北市鬧區登場 警方交管措施報你知地方中心/台北報導(圖/台北市府警察局交通警察大隊)距離11月28日的台北市長選舉還有15天,已進入選戰白熱化階段。現任台北市長、力求連任的中國國民黨籍蔣萬安,將於明(14)日下午在台北市中心鬧區舉辦「安心大遊行」競選掃街活動。由於該遊行路線範圍多在台北市中心鬧區,且近日更逢東區30 分鐘前
 30 分鐘前
- 商傳媒前 Starlink 員工新創公司 Constellation Space 導入 AI 助管理衛星群商傳媒|葉安庭/綜合外電報導位於美國西雅圖地區的太空科技新創公司 Constellation Space,日前正式推出其核心軟體平台,旨在透過人工智慧(AI)工具簡化衛星群及其地面網路的營運作業。該平台運用機器學習技術優化衛星資料傳輸,並聲稱能將每次過境時的資料下傳量提升高達 36%。 Constellation Space 的執行長 Kamran Majid 曾參與 SpaceX 的 Starlink 衛星網路計畫。他表示,在 Starlink 服務期間,他親眼目睹手動的任務控制流程在衛星群規模擴大時逐漸難以應付。有鑑於此,Majid 創立 Constellation Space,希望幫助小型團隊能預防性地管理連線故障,而非耗費時間重建傳輸計畫及從中斷中恢復。 該公司由執行長 Kamran Majid、技術長 Raaid Kabir(曾任職於 Blue Origin),以及軟體工程師 Omeed Tehrani 和 Laith Altarabishi 共同創立。目前團隊規模為六人。Constellation Space 成立於去年,並於數月前完成 750 萬美元的種子輪募資,今年的年度合約價值預計可達 225 萬美元。 這套 Constellation Platform 專為日益增加的低地球軌道衛星群設計,旨在協助營運商管理數千顆衛星,並優化資料下傳的機會。其平台整合了太空情境感知、天氣狀況、訊號雜訊比、訊號干擾以及頻寬需求等預測模型。透過對這些模型的綜合分析,平台能預測特定過境期間的資料傳輸量,進而協助營運商優化傳輸設定與時程。該機器學習模型已使用全球感測器網路的資料進行預訓練,並能針對特定的衛星硬體和地面站進行調整。32 分鐘前
 32 分鐘前
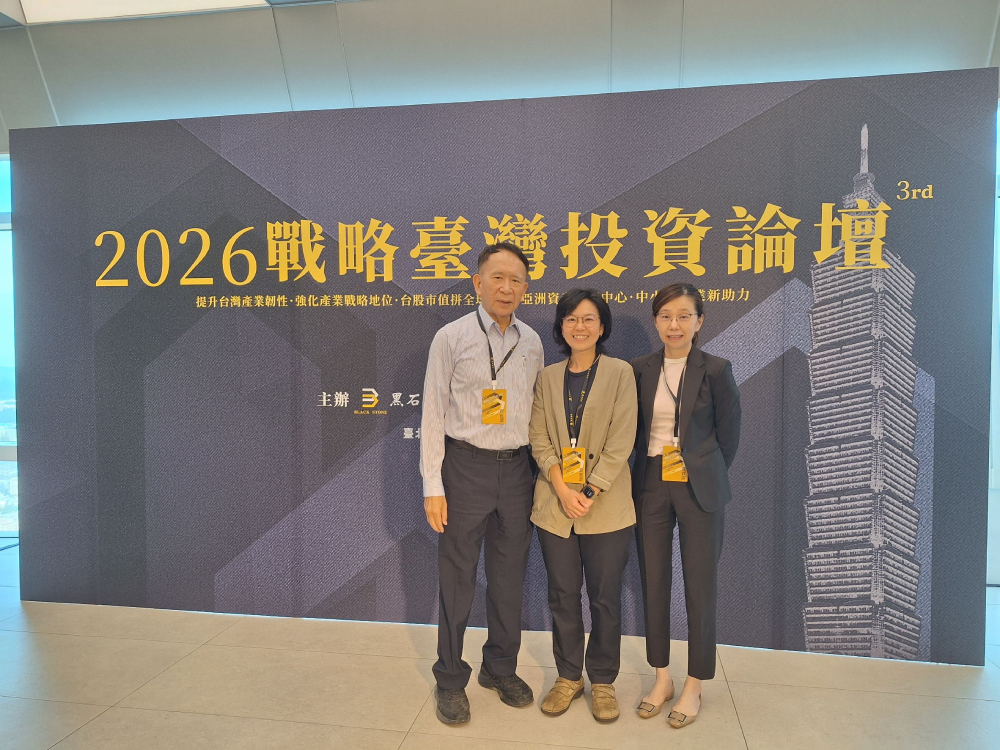
- CNEWS匯流新聞網中風新藥迎臨床首例數據 順藥法說揭3大成長引擎CNEWS匯流新聞網記者許哲綱、李衣綸/台北報導 順天醫藥(6535)今(13)日於法說會揭示「順藥2.0」策略,將精簡資產、集中資源,以中風新藥LT3001為核心推進關鍵臨床試驗,並布局in-vivo CAR-T與次世代基因編輯兩大前沿平台。公司將轉向結合臨床開發、技術授權與國際合作的多元價值創造模式,啟動三大新成長引擎。 業者指出,針對各界高度關注的LT...35 分鐘前
 35 分鐘前
- 創新聞日臺混血女補證件四處碰壁 陳玫娟一通電話解困〔創新聞/記者黃淑貞報導〕「我不是高雄的選民,卻在最無助的時候,得到一位高雄市議員的幫助。」一名在日本出生、從36 分鐘前
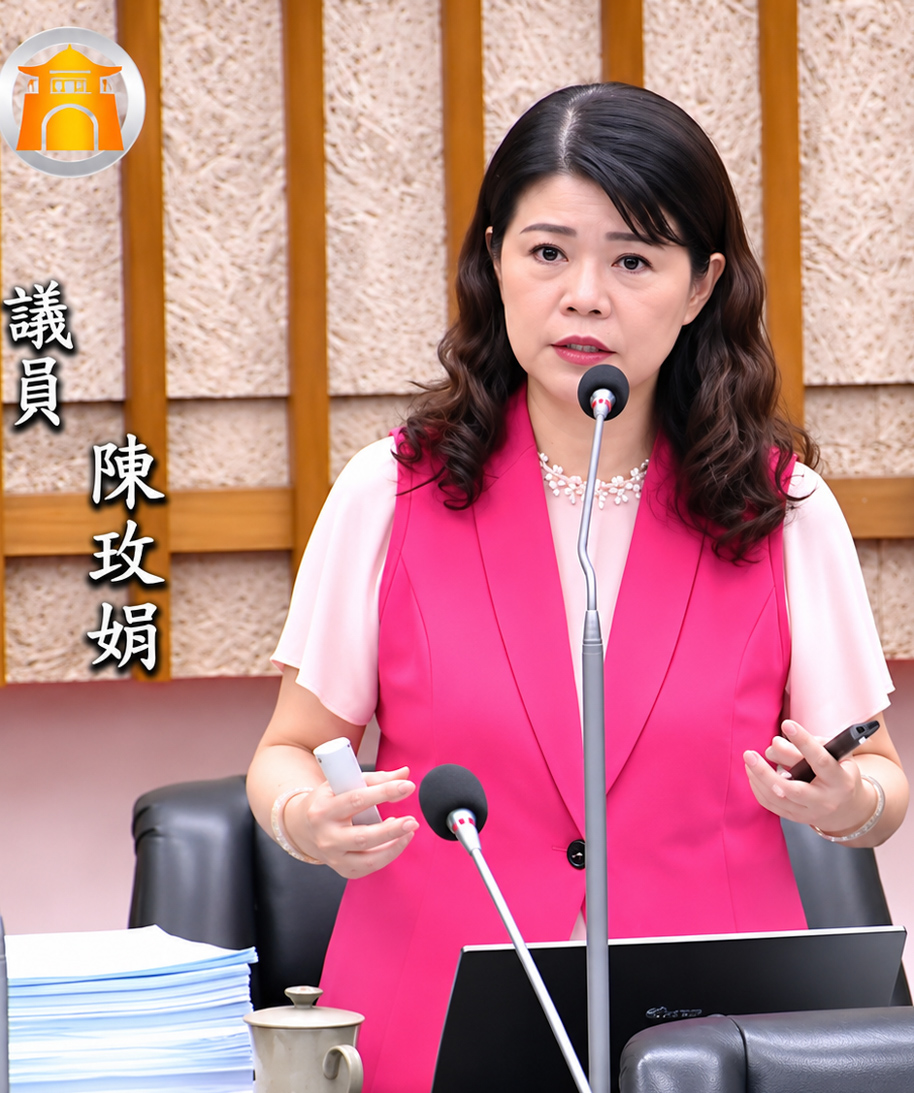 36 分鐘前
- Media OutReach保瑞公佈2026年第三季財務報告3Q26營收與淨利持續季增 美國製造與生物製劑版圖齊備,獲利率將隨稼動率優化而逐步擴張香港 – Media OutReach Newswire – 2026年11月13日 – 全球領先的CDMO及專科製藥公司——保瑞藥業股份有限公司(Bora Pharmaceuticals,以36 分鐘前
 36 分鐘前
閱讀更多